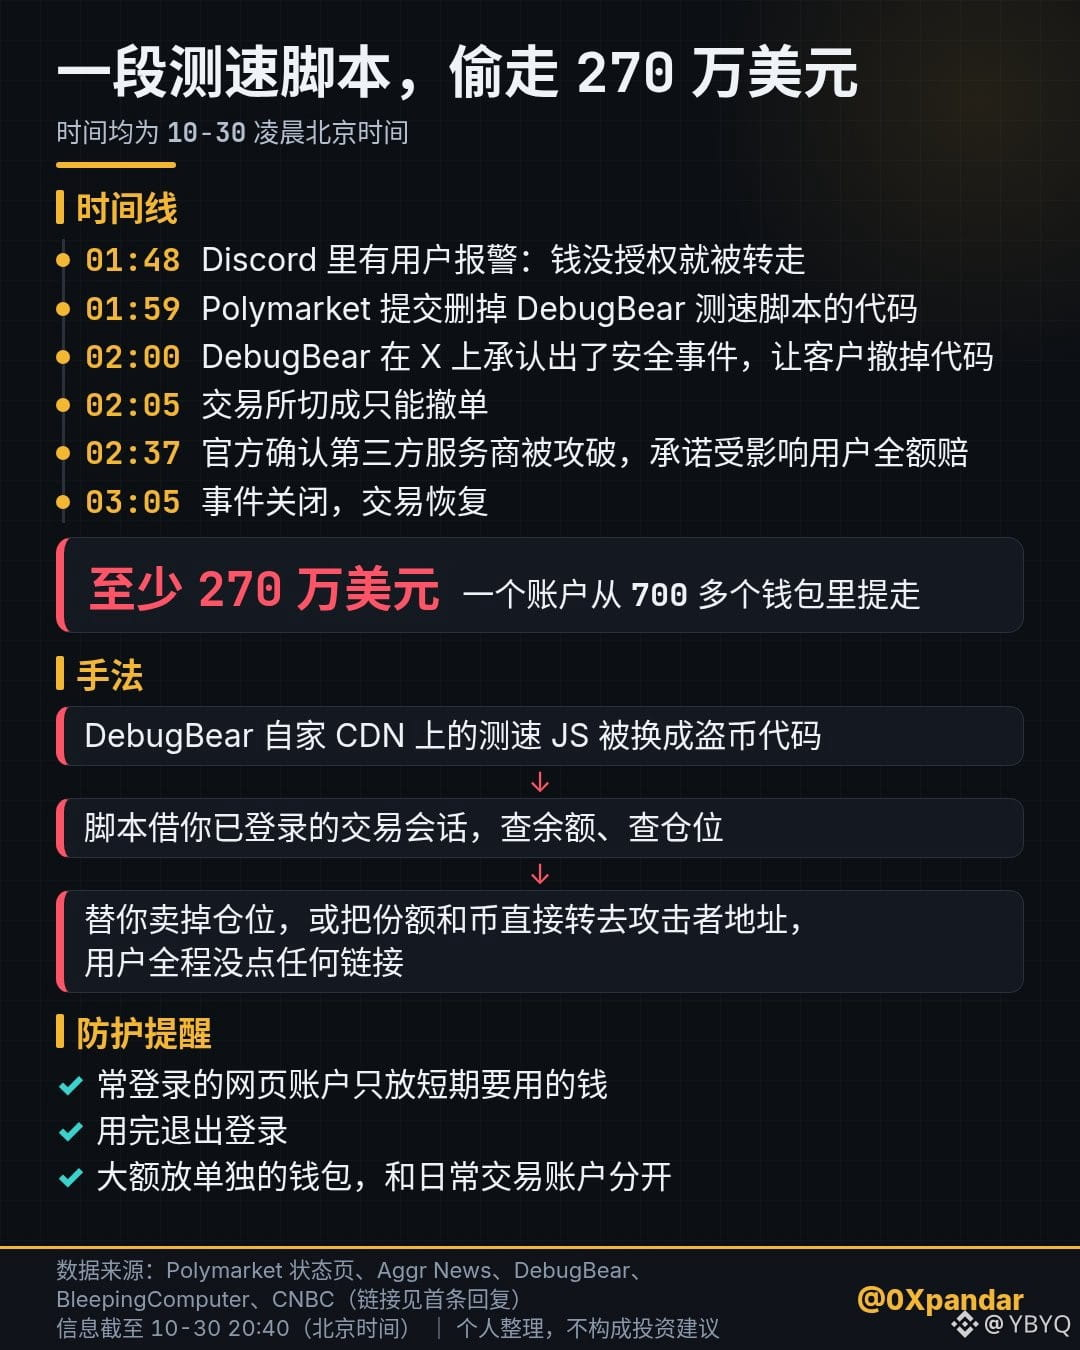
La misma madrugada en que hackearon Binance, Polymarket también tuvo un problema: un script de prueba de velocidad del sitio web le hizo perder al menos 2,7 millones de dólares.
Eran casi las 2:00 del 30 de octubre, hora de Pekín, más de 3 horas antes de que Binance publicara su primer comunicado, a las 5:15. En Discord, algunos usuarios avisaron que les habían transferido dinero sin su autorización.
Poco después de las 2:00, Polymarket puso el mercado en modo de solo cancelación de órdenes. Pasadas las 2:30, confirmó que habían vulnerado a uno de sus proveedores de servicios externos y prometió reembolsar íntegramente a los afectados.
Alrededor de las 3:00 se reanudaron las operaciones. La interrupción duró aproximadamente una hora.
El proveedor afectado se llama DebugBear y se dedica a supervisar el rendimiento de sitios web. Los clientes insertan un fragmento de JS en sus páginas para medir la velocidad de carga; Polymarket también lo había insertado.
Esta vez, el JS alojado en la CDN de DebugBear fue sustituido por código para robar criptomonedas. La empresa de seguridad Hudson Rock fue la primera en detectarlo.
A las 2:00 de la madrugada, DebugBear reconoció el incidente en X y pidió a sus clientes que retiraran el código cuanto antes. Casi al mismo tiempo, Polymarket envió una actualización para eliminar el script.
BleepingComputer analizó la muestra. El script primero comprobaba si habías iniciado sesión en Polymarket. Si era así, aprovechaba la sesión de trading que ya tenías abierta para consultar tu saldo y tus posiciones.
Luego, o bien vendía tus posiciones en tu nombre, o bien transfería directamente tus participaciones y criptomonedas a una dirección del atacante. Todo el proceso ocurría sin que el usuario hiciera clic en ningún enlace.
Las empresas de análisis de blockchain Betting Intelligence y Polysights calcularon que una cuenta retiró al menos 2,7 millones de dólares de más de 700 billeteras.
Polymarket dijo oficialmente la noche del 30 de octubre que había reembolsado íntegramente a 689 de las 726 billeteras afectadas y que compensaría a las 37 restantes una vez completada la verificación. Además, pagaría otros 1,19 millones de dólares a unas 5500 billeteras que perdieron dinero durante la suspensión de las operaciones: en total, reembolsaría 3,9 millones. Según informó CNBC, Polymarket dijo en Discord que quienes hubieran perdido más de 10 000 dólares debían firmar primero un acuerdo de exención de responsabilidad para recibir la compensación.
En junio de este año, Polymarket ya había sufrido un ataque contra un proveedor externo. Tropezar dos veces con el mismo tipo de problema, justo cuando el 3 de noviembre se celebran las elecciones de mitad de mandato en Estados Unidos y el tráfico alcanza su punto máximo.
Lo más difícil de prevenir en los ataques a la cadena de suministro del frontend es que los usuarios casi no pueden hacer nada. No has hecho nada mal; es el propio sitio web el que te entrega código malicioso.
Esta vez, la plataforma reembolsó en un día el dinero de 95 de cada 100 billeteras; para las cantidades grandes, primero había que firmar un acuerdo. Si se tratara de un sitio pequeño sin dinero para indemnizar, los usuarios tendrían que asumir las pérdidas.
Lo único que se puede hacer es reducir la exposición: deja en las cuentas de sitios web que usas con frecuencia solo el dinero que necesites a corto plazo, cierra la sesión cuando termines y guarda las cantidades grandes en una billetera aparte, separada de la que usas para tus transacciones diarias.
#ConsejosParaEvitarProblemas
#避坑提醒 #crypto #meme #BSC
Eran casi las 2:00 del 30 de octubre, hora de Pekín, más de 3 horas antes de que Binance publicara su primer comunicado, a las 5:15. En Discord, algunos usuarios avisaron que les habían transferido dinero sin su autorización.
Poco después de las 2:00, Polymarket puso el mercado en modo de solo cancelación de órdenes. Pasadas las 2:30, confirmó que habían vulnerado a uno de sus proveedores de servicios externos y prometió reembolsar íntegramente a los afectados.
Alrededor de las 3:00 se reanudaron las operaciones. La interrupción duró aproximadamente una hora.
El proveedor afectado se llama DebugBear y se dedica a supervisar el rendimiento de sitios web. Los clientes insertan un fragmento de JS en sus páginas para medir la velocidad de carga; Polymarket también lo había insertado.
Esta vez, el JS alojado en la CDN de DebugBear fue sustituido por código para robar criptomonedas. La empresa de seguridad Hudson Rock fue la primera en detectarlo.
A las 2:00 de la madrugada, DebugBear reconoció el incidente en X y pidió a sus clientes que retiraran el código cuanto antes. Casi al mismo tiempo, Polymarket envió una actualización para eliminar el script.
BleepingComputer analizó la muestra. El script primero comprobaba si habías iniciado sesión en Polymarket. Si era así, aprovechaba la sesión de trading que ya tenías abierta para consultar tu saldo y tus posiciones.
Luego, o bien vendía tus posiciones en tu nombre, o bien transfería directamente tus participaciones y criptomonedas a una dirección del atacante. Todo el proceso ocurría sin que el usuario hiciera clic en ningún enlace.
Las empresas de análisis de blockchain Betting Intelligence y Polysights calcularon que una cuenta retiró al menos 2,7 millones de dólares de más de 700 billeteras.
Polymarket dijo oficialmente la noche del 30 de octubre que había reembolsado íntegramente a 689 de las 726 billeteras afectadas y que compensaría a las 37 restantes una vez completada la verificación. Además, pagaría otros 1,19 millones de dólares a unas 5500 billeteras que perdieron dinero durante la suspensión de las operaciones: en total, reembolsaría 3,9 millones. Según informó CNBC, Polymarket dijo en Discord que quienes hubieran perdido más de 10 000 dólares debían firmar primero un acuerdo de exención de responsabilidad para recibir la compensación.
En junio de este año, Polymarket ya había sufrido un ataque contra un proveedor externo. Tropezar dos veces con el mismo tipo de problema, justo cuando el 3 de noviembre se celebran las elecciones de mitad de mandato en Estados Unidos y el tráfico alcanza su punto máximo.
Lo más difícil de prevenir en los ataques a la cadena de suministro del frontend es que los usuarios casi no pueden hacer nada. No has hecho nada mal; es el propio sitio web el que te entrega código malicioso.
Esta vez, la plataforma reembolsó en un día el dinero de 95 de cada 100 billeteras; para las cantidades grandes, primero había que firmar un acuerdo. Si se tratara de un sitio pequeño sin dinero para indemnizar, los usuarios tendrían que asumir las pérdidas.
Lo único que se puede hacer es reducir la exposición: deja en las cuentas de sitios web que usas con frecuencia solo el dinero que necesites a corto plazo, cierra la sesión cuando termines y guarda las cantidades grandes en una billetera aparte, separada de la que usas para tus transacciones diarias.
#ConsejosParaEvitarProblemas
#避坑提醒 #crypto #meme #BSC