


Los grupos de hackers vinculados a China están intensificando sus ataques con ayuda de una tecnología de pruebas de penetración basada en IA llamada ARTEX. Según CrowdStrike, Vapor Panda lleva usando esta herramienta desde el 17 de octubre de 2026 en sus ataques contra más de 200 organizaciones de todo el mundo. La IA realiza gran parte del trabajo, mientras que las decisiones finales las toman personas.
Agentes planificadores y ejecutores que siguen muchas rutas a la vez
ARTEX se basa en un agente principal que gestiona los agentes «planificadores», que planifican los ataques, y los agentes «ejecutores», que los llevan a cabo. Los agentes colaboran y comparten sus hallazgos mientras analizan sistemas, explotan vulnerabilidades y se desplazan por redes. Según la información proporcionada por CrowdStrike, Vapor Panda utilizó DeepSeek junto con un sistema comercial de IA cuya identidad se desconoce. En un solo ataque, los agentes planificadores utilizaron 1.400 millones de tokens de entrada.
La campaña llegó a al menos 14 países. Entre sus objetivos había ministerios de Asuntos Exteriores y proveedores de telecomunicaciones. En Estados Unidos, los atacantes fueron tras 19 organizaciones de los sectores farmacéutico, de semiconductores, de defensa, nuclear y financiero.
Sin embargo, que la operación tuviera una gran escala no significaba que todos sus ataques hubieran tenido éxito. CrowdStrike confirmó actividades posteriores a la explotación en solo nueve empresas, incluido el uso de la puerta trasera BLOODALCHEMY. Posteriormente, operadores humanos tomaron el control creando web shells, extrayendo contraseñas y localizando máquinas desprotegidas.
De ConnectWise a Microsoft 365: un segundo grupo amplía sus operaciones
Storm-0940, otro grupo de hackers vinculado a China, también utilizaba ARTEX. Según Microsoft, el grupo empezó a usar la herramienta ya en septiembre de 2026. Atacó a cientos de organizaciones y, en varios casos, obtuvo acceso privilegiado a la nube en menos de tres horas. Microsoft también vinculó al grupo con la vulneración de ConnectWise Cloud Backup.
La magnitud de sus ataques fue impresionante. Microsoft registró más de 151.000 intentos fallidos de inicio de sesión entre el 10 y el 14 de octubre contra 327 cuentas de ocho empresas. Los intentos alcanzaron un máximo de 2.900 por minuto. Sin embargo, no se observó ningún inicio de sesión exitoso.
La vulneración de ConnectWise fue una parte separada de la actividad del grupo. Tras esa brecha, los atacantes también intentaron cambiar las credenciales de aplicaciones en la nube, según informó anteriormente Cryptopolitan.
Un actor motivado por el dinero ataca bancos surcoreanos
Una tercera campaña de ARTEX tenía un motivo distinto. A finales de septiembre de 2026, los atacantes utilizaron la herramienta contra instituciones financieras surcoreanas, según informó Zscaler. Robaron información personal de unas 67.000 personas.
Zscaler evaluó, con un nivel de confianza moderado, que el atacante hablaba chino y tenía motivaciones financieras. No confirmó ningún patrocinio estatal. CrowdStrike también encontró archivos de ARTEX y registros de Claude Code en sistemas controlados por los atacantes.
Cómo el hackeo se volvió agéntico
Pero el avance hacia el hackeo automatizado comenzó mucho antes de ARTEX. En 2025, Anthropic descubrió una campaña patrocinada por el Estado chino que utilizó Claude Code contra unos 30 objetivos. Se estima que la IA realizó entre el 80 % y el 90 % del trabajo.
Google también ha documentado cómo los atacantes están dejando atrás las simples instrucciones para la IA y avanzando hacia operaciones autónomas. Estas actividades anteriores eran independientes de las campañas de ARTEX, pero muestran la rapidez con la que evoluciona el hackeo impulsado por IA.
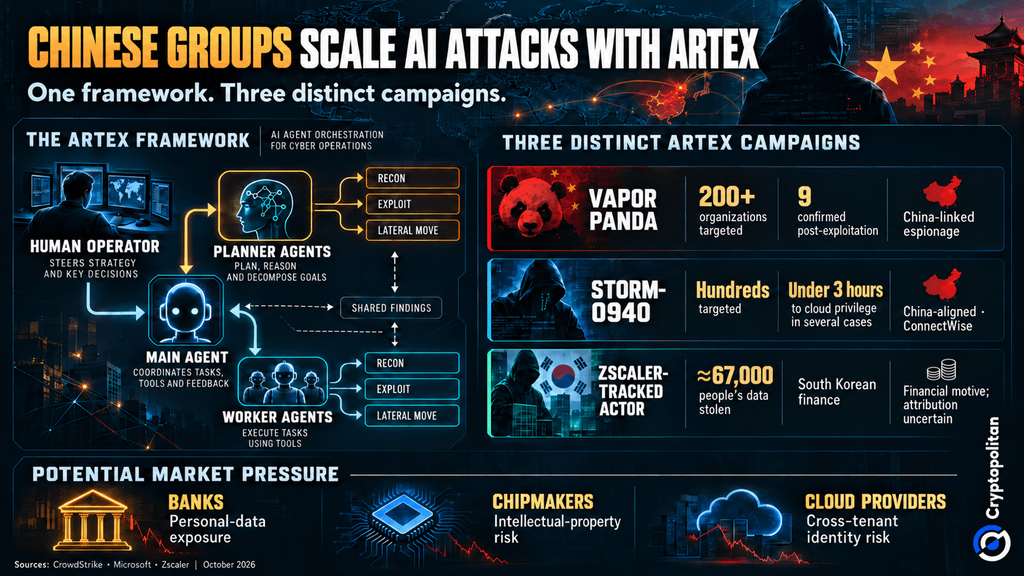 Infografía sobre el hackeo con IA de ARTEX: flujo de trabajo de agentes, actores de amenazas chinos y riesgos de mercado
Qué podría significar para los bancos, los fabricantes de chips y los proveedores de servicios en la nube
Los riesgos van más allá de las organizaciones que ya han sido atacadas. Los bancos se enfrentan a posibles filtraciones de datos de clientes, mientras que los fabricantes de chips podrían perder valiosa propiedad intelectual. Los proveedores de servicios en la nube afrontan otra preocupación: credenciales de aplicaciones vulneradas que podrían exponer a varios clientes.
Las cifras del sector muestran por qué los ataques más rápidos preocupan a las empresas. Verizon concluyó que las intrusiones en sistemas representaron el 61 % de las brechas en su informe de 2026. Microsoft informó que las cargas de trabajo en la nube expuestas sufrieron ataques, en promedio, en un plazo de 5,3 horas.
Mientras tanto, el Foro Económico Mundial descubrió que el 65 % de las grandes empresas consideraba que las vulnerabilidades de terceros y de la cadena de suministro eran su mayor desafío de ciberseguridad, frente al 54 % en 2025.
A medida que los ataques se vuelven más rápidos y automatizados, las empresas podrían reorientar el gasto en seguridad hacia controles de identidad más sólidos, una detección más rápida y una supervisión más estrecha de los proveedores.
Las mentes más brillantes del mundo cripto ya leen nuestro boletín. ¿Te apuntas? Únete a ellas.