

Un impactante incidente de seguridad de Binance ha suscitado serias dudas sobre la seguridad de las billeteras calientes.
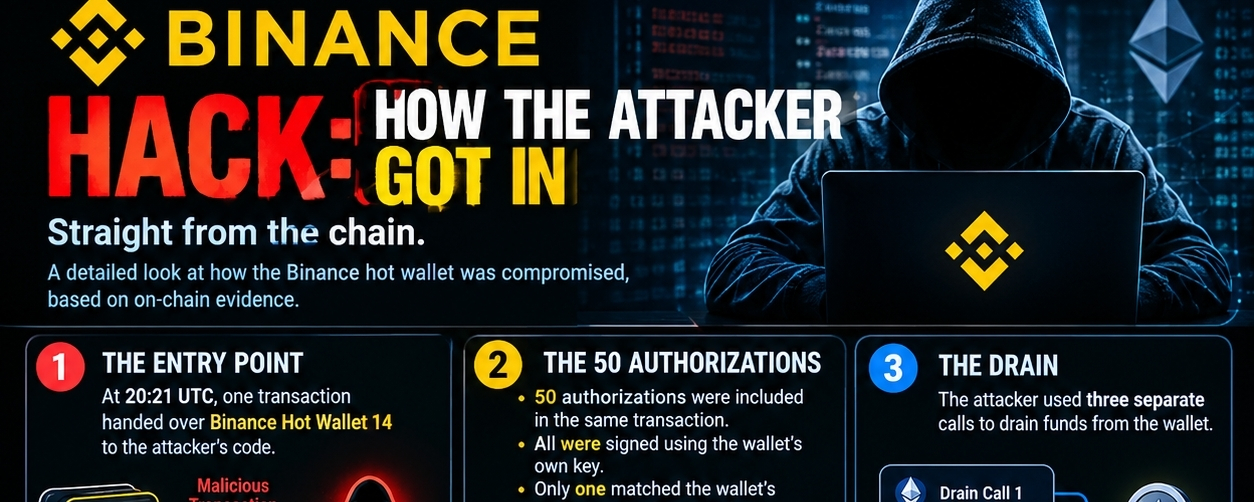
A las 20:21 UTC, una transacción permitió a un atacante acceder a la billetera caliente 14 de Binance mediante código malicioso.
🔍 ¿Qué ocurrió?
- Se incluyeron 50 autorizaciones en una sola transacción.
- Todas se firmaron con la propia clave de la billetera.
- Solo una autorización coincidió con el siguiente nonce de la billetera y se ejecutó.
- El atacante usó tres llamadas independientes para vaciar los fondos.
- La billetera del atacante recibió fondos para pagar el gas, en parte mediante retiros de Tornado Cash.
- El primer retiro reportado ocurrió el 28 de octubre, unas 37 horas antes del ataque.
⚠️ La mayor preocupación: al parecer, el atacante tenía la capacidad de hacer que la clave de la billetera de Binance autorizara transacciones.
💰 Según los detalles del incidente proporcionados, al parecer, alrededor del 94 % de los fondos denominados en Ethereum siguen congelados.
Este incidente pone de relieve lo peligrosos que pueden ser los permisos de firma comprometidos, incluso cuando las transacciones de la cadena de bloques siguen siendo totalmente transparentes.
Seguiré de cerca la investigación en la cadena. Es posible que nuevas actualizaciones revelen cómo obtuvo acceso el atacante.
Mantente alerta. Protege tus activos. ¡Haz tu propia investigación!
#Binance #CryptoSecurity #CRYPTOHYPER5 #Ethereum #blockchain $BTC
