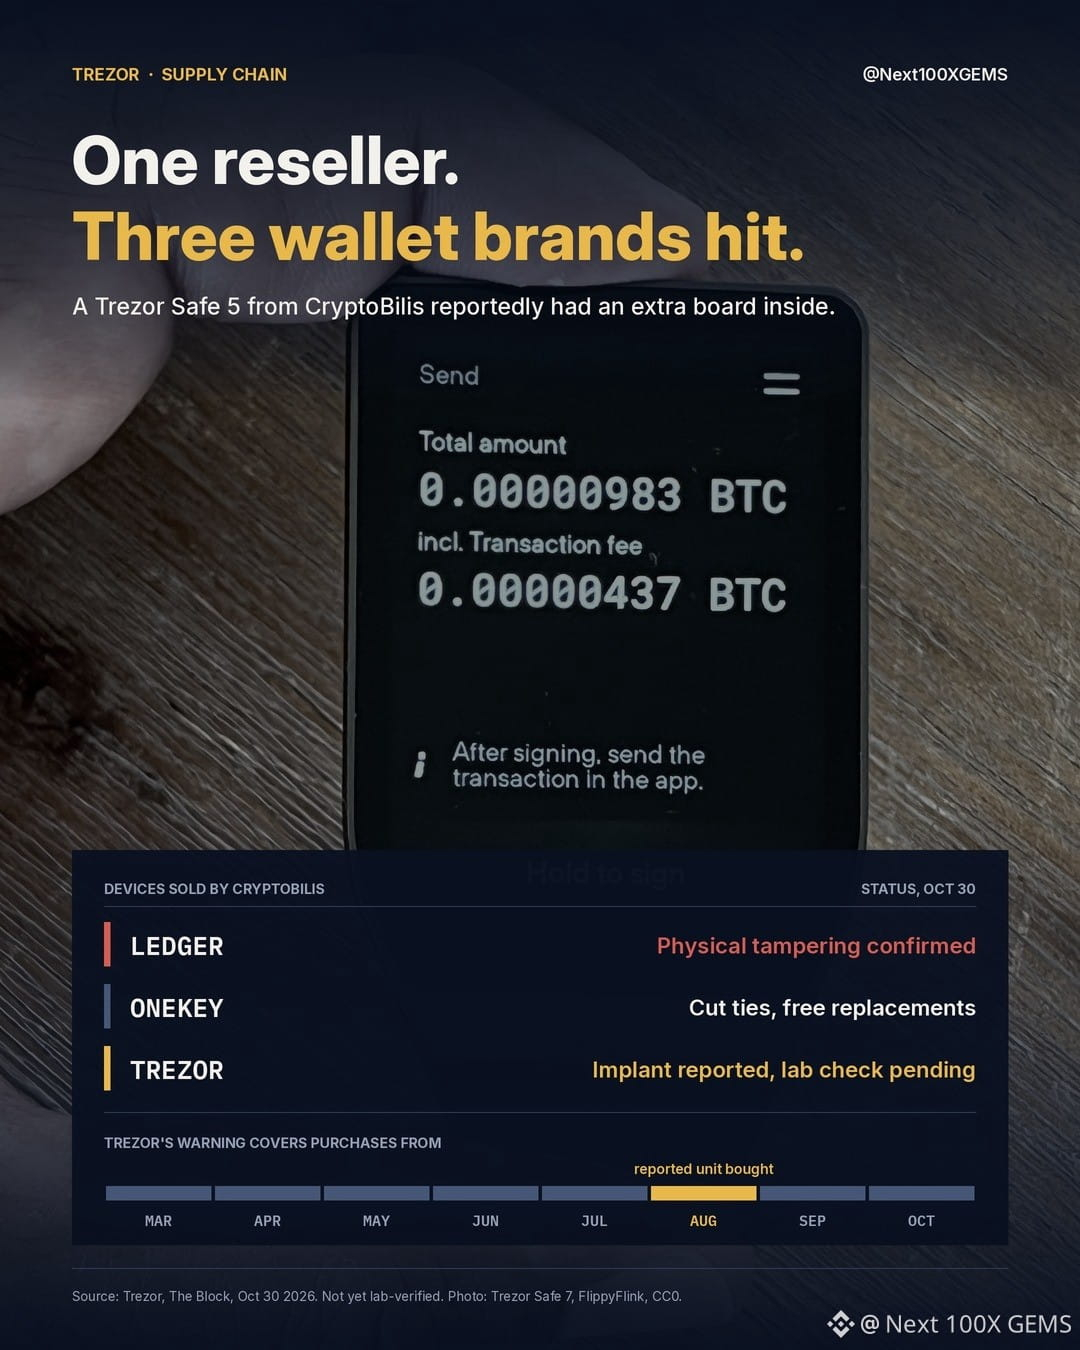
Según se informa, un Trezor Safe 5 vendido por CryptoBilis tenía una segunda placa de circuito instalada entre la placa principal y la pantalla. Módulo celular, antena. Según el informe del comprador, lee todo lo que muestra la pantalla, incluida la frase de recuperación, y lo envía a través de una red móvil cada vez que se conecta el dispositivo.
Trezor aún no ha recibido el dispositivo en su laboratorio. Aun así, hizo pública la situación tras ver fotos y hacer una videollamada con el comprador, y afirma que no se ha informado de pérdidas de fondos.
Se trata del mismo revendedor cuyos dispositivos Ledger resultaron manipulados a principios de este mes. Ledger confirmó que había dispositivos alterados físicamente, OneKey rompió vínculos con el revendedor y Trezor dejó de trabajar con CryptoBilis el 9 de octubre. Los rastreadores de la cadena sitúan las pérdidas vinculadas a Ledger por encima de los 86 millones de dólares, una cifra que Ledger no ha confirmado.
El periodo afectado es amplio. La advertencia de Trezor abarca todos los modelos comprados a CryptoBilis desde marzo, incluida su tienda de Tokopedia. La unidad denunciada se compró en agosto.
Si es tu caso: crea una nueva billetera con una nueva frase semilla y transfiere los fondos. Introducir la frase semilla anterior en otro dispositivo no lo soluciona. ¿Aún no lo has configurado? No lo configures. Trezor ofrece un reemplazo gratuito o un vale, y advierte que pesar el dispositivo no es una prueba fiable.
Espera correos electrónicos y llamadas falsos sobre una «retirada del mercado». El servicio de asistencia nunca te pedirá tu frase semilla.
$BTC $ETH
#Trezor #SeguridadCripto
NFA. DYOR.
Trezor aún no ha recibido el dispositivo en su laboratorio. Aun así, hizo pública la situación tras ver fotos y hacer una videollamada con el comprador, y afirma que no se ha informado de pérdidas de fondos.
Se trata del mismo revendedor cuyos dispositivos Ledger resultaron manipulados a principios de este mes. Ledger confirmó que había dispositivos alterados físicamente, OneKey rompió vínculos con el revendedor y Trezor dejó de trabajar con CryptoBilis el 9 de octubre. Los rastreadores de la cadena sitúan las pérdidas vinculadas a Ledger por encima de los 86 millones de dólares, una cifra que Ledger no ha confirmado.
El periodo afectado es amplio. La advertencia de Trezor abarca todos los modelos comprados a CryptoBilis desde marzo, incluida su tienda de Tokopedia. La unidad denunciada se compró en agosto.
Si es tu caso: crea una nueva billetera con una nueva frase semilla y transfiere los fondos. Introducir la frase semilla anterior en otro dispositivo no lo soluciona. ¿Aún no lo has configurado? No lo configures. Trezor ofrece un reemplazo gratuito o un vale, y advierte que pesar el dispositivo no es una prueba fiable.
Espera correos electrónicos y llamadas falsos sobre una «retirada del mercado». El servicio de asistencia nunca te pedirá tu frase semilla.
$BTC $ETH
#Trezor #SeguridadCripto
NFA. DYOR.