
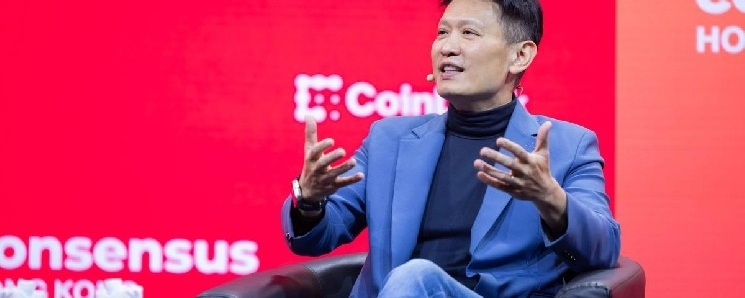
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax La investigación de Binance sobre el hackeo récord de 6.300 millones de dólares ha descubierto brechas de seguridad adicionales, más allá de la computadora portátil de un empleado que inicialmente se sospechaba que había sido comprometida, dijo el viernes el codirector ejecutivo Richard Teng, quien también dio detalles del ataque y fijó el domingo como objetivo para restablecer los retiros.
En un comunicado en video publicado en X, Teng dijo que los atacantes utilizaron un mecanismo de autodestrucción para borrar pruebas y aprovecharon la función de delegación de cuentas EIP-7702 de Ethereum para tomar el control de una billetera caliente sin pasar por los procedimientos habituales de aprobación de Binance.
«Fue un ataque complejo», dijo Teng, y añadió que los investigadores habían encontrado otros puntos de intrusión, pero aún no habían determinado la secuencia completa de los acontecimientos.
Un reportaje anterior de CoinDesk detalló el método de delegación de cuentas, que analizó cómo el atacante obtuvo permisos sobre las billeteras y utilizó código malicioso para sustraer unos 2.500 millones de dólares en cuestión de minutos.
Binance ha suspendido los retiros mientras reconstruye y prueba su infraestructura. Teng dijo que la plataforma espera reanudar los retiros para el domingo, en aproximadamente 40 horas, y que está revisando sus sistemas en la nube, los dispositivos de sus empleados, la gestión de claves privadas y los procedimientos de firma de transacciones.
Teng también reiteró que Binance se había comprometido a cubrir todas las pérdidas, por un total de 6.300 millones de dólares, con fondos de la empresa. Binance ha reservado más de 6.340 millones de dólares, incluidos 5.000 millones que ya tenía en las criptomonedas afectadas, dijo. El resto de los activos se está comprando a través de plataformas de intercambio y mercados extrabursátiles (OTC).
También dijo que el ataque tuvo como objetivo la propia billetera caliente de Binance, y no los fondos de los clientes. Sin embargo, un análisis independiente de CoinDesk de los datos de reservas de Binance reveló que las billeteras vulneradas figuraban anteriormente en una lista que detallaba los activos que respaldaban los saldos de los clientes.
Binance planea publicar una actualización preliminar de su prueba de reservas antes de divulgar un informe completo el lunes, dijo Teng, y añadió que la plataforma también está trabajando con las fuerzas del orden, investigadores de cadenas de bloques y emisores de tokens para recuperar los activos robados.