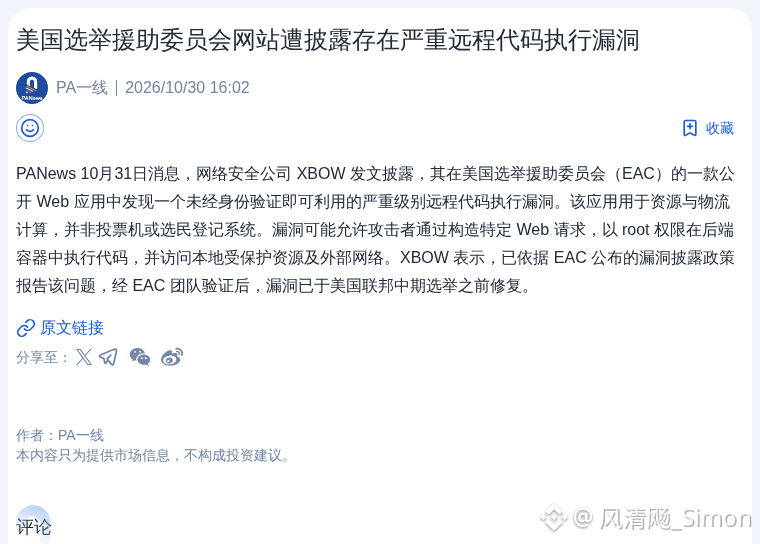
Se descubrió una grave vulnerabilidad de ejecución remota de código en la aplicación web de la Comisión de Asistencia Electoral de Estados Unidos.
Aunque esta aplicación solo se encarga de calcular recursos y logística, y no es una máquina de votación ni un sistema de registro de votantes, que permita ejecutar código directamente con privilegios de root demuestra que su seguridad deja bastante que desear.
Por suerte, la vulnerabilidad se corrigió antes de las elecciones de mitad de mandato. De lo contrario, quién sabe qué lío se habría armado.
$BTC
$ETH
#IncidenteDeSeguridad