*Artículo de: Muftí Owais Paracha*
El hackeo de Binance: ¿qué pasó y cómo?
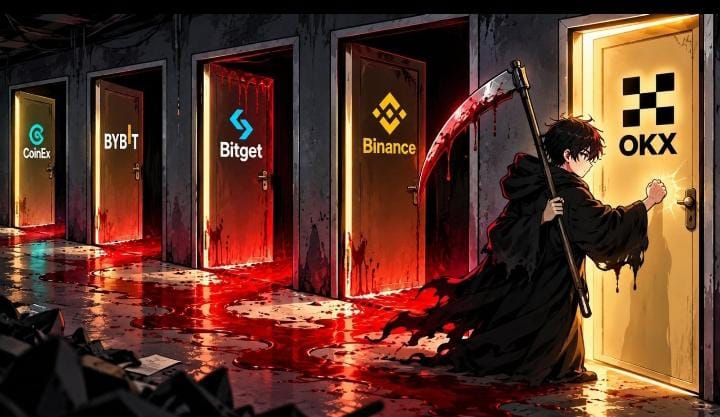
Anoche hackearon Binance, el mayor exchange de criptomonedas, y los hackers sustrajeron activos por valor de 6.250 millones de dólares. No tenía intención de escribir sobre esto; últimamente estoy centrado en otro tema, pero algunos profesores me lo pidieron y yo también he visto por todas partes a «expertos en criptomonedas», así que me pareció mejor explicarlo con palabras sencillas.
Lo primero que hay que entender es que cualquier exchange bueno tiene dos tipos de monederos: monederos calientes y monederos fríos.
Monederos fríos: aquí se guarda una mayor cantidad de dinero. No están conectados a Internet y, hasta ahora, ha sido extremadamente difícil hackearlos. Desde la llegada de la IA se habla de esa posibilidad, pero solo si la IA se combina con la computación cuántica.
Monederos calientes: contienen el dinero que se utiliza para las transacciones. Es necesario mantenerlos conectados a Internet. Si pensamos en el monedero frío como el oro o el dinero guardado en la caja fuerte de un banco, los monederos calientes serían el vehículo que transporta el efectivo del banco. Obviamente, ese vehículo puede ser interceptado y asaltado, aunque no es fácil.
Binance tiene más de 130.000 millones de dólares en activos de sus usuarios, de los cuales se retiraron 6.300 millones. Esto equivale a cerca del 5 %. Esa cantidad de activos se guarda en monederos calientes, de los que se depositan y retiran fondos continuamente.
¿Cómo se produjo el hackeo?
En esencia, no se hackeó ninguna criptomoneda ni ninguna cadena de bloques. Según la investigación realizada hasta ahora, hackearon el portátil de un ingeniero de Binance. Como el portátil estaba conectado al sistema interno, tenía acceso al sistema que autoriza las transacciones.
El hacker utilizó ese portátil para crear un sistema que requiriera la menor autorización posible y empezó a operar desde dentro del sistema que concede las autorizaciones. Como desde allí funcionaba el sistema automático de transacciones, se podían enviar fondos. El hacker empezó a transferir dinero desde allí.
USDT y USDC:
Entre los fondos transferidos también había USDT y USDC, que son stablecoins. Sabemos que estas stablecoins no están descentralizadas, sino que son como un recibo del dinero que tienen depositado como respaldo. Así que, en cuanto las entidades emisoras de ambas se enteraron, las congelaron. Antes de eso, el hacker ya había convertido 730 millones de USDT.
Se congeló aproximadamente el 71 % del monto hackeado en ambas stablecoins, mientras que el hacker logró convertir el 29 %. Esto fue posible porque ambas están centralizadas.
Activos y reembolso:
Hackearon activos de Binance por valor de 6.300 millones de dólares. Binance anunció que ya se habían congelado de inmediato 3.000 millones de dólares con la ayuda de las entidades emisoras. Binance tiene reservas por valor de 1.000 millones de dólares destinadas a situaciones de este tipo. Binance cubrirá los 2.300 millones de dólares restantes con sus propios fondos.
Hackeos, ataques, banca y criptomonedas:
¿Se trata de algo sin precedentes? La respuesta es no. Los sistemas conectados a Internet de todo el mundo sufren ataques informáticos, ya sean sistemas financieros u otros. Por ejemplo, en octubre de 2021 hubo un ciberataque contra el Banco Nacional que afectó a los sistemas interbancarios, los cajeros automáticos y los servicios móviles.
En 2022 y después se registraron varios casos de clonación de tarjetas de cajero automático. Los casos de phishing son tan numerosos que aparecen cada dos días. Incluso los bancos tienen anuncios en sus sitios web que advierten que no se debe compartir la contraseña OTP con nadie.
¿Ha quedado en evidencia algún defecto de alguna criptomoneda? No. Fue un hackeo del sistema interno de una entidad. No se vio afectada ninguna cadena de bloques ni ninguna criptomoneda. Eso sí, debido a la descentralización, no se pudo congelar una gran cantidad. Es como cuando unos ladrones le arrebatan dinero en efectivo a alguien: ese dinero no se puede congelar.
Caída del bitcoin:
El precio del bitcoin bajó aproximadamente un 5,5 % desde la una de la madrugada hasta la mañana, y luego recuperó cerca de un 3 %. Como experto en criptomonedas, esto me sorprende. Es raro que un suceso así provoque una reacción tan leve. El movimiento fue tan pequeño que ni siquiera podemos considerarlo una gran caída.
El 2 de septiembre de 2026 se produjo una caída mayor sin que hubiera ningún desplome. Esto refleja la confianza de los usuarios en bitcoin y Binance, así como su fortaleza. Durante el último mes, las bolsas de Indonesia y de varios otros países han sufrido caídas mucho más pronunciadas. El índice compuesto de Yakarta llegó a caer un 11,6 % en un solo día.
Resumen:
Aunque este hackeo se considera el mayor de la historia en el ámbito de las criptomonedas por su valor en dólares, las pérdidas reales de activos fueron mucho menores que en incidentes similares del pasado. El suceso puso de manifiesto la importancia de que los sistemas internos de una entidad importante estén conectados a Internet solo de forma limitada, y también destacó la capacidad de distintas entidades para colaborar y responder rápidamente.
Si Tether y Circle no hubieran congelado USDT y USDC en apenas treinta y cinco minutos, las pérdidas podrían haber sido mucho mayores. Del mismo modo, si no se hubieran dispuesto de fondos por valor de 1.000 millones de dólares, esa cantidad también se habría sumado a las pérdidas.
Cabe recordar que, según estimaciones aproximadas del volumen de trading, los ingresos brutos mensuales de Binance solo por operaciones al contado superan los 600 millones de dólares. Según este cálculo, la pérdida de 2.300 millones de dólares se recuperaría en unos pocos meses.