🚨 ALERTA ‼️
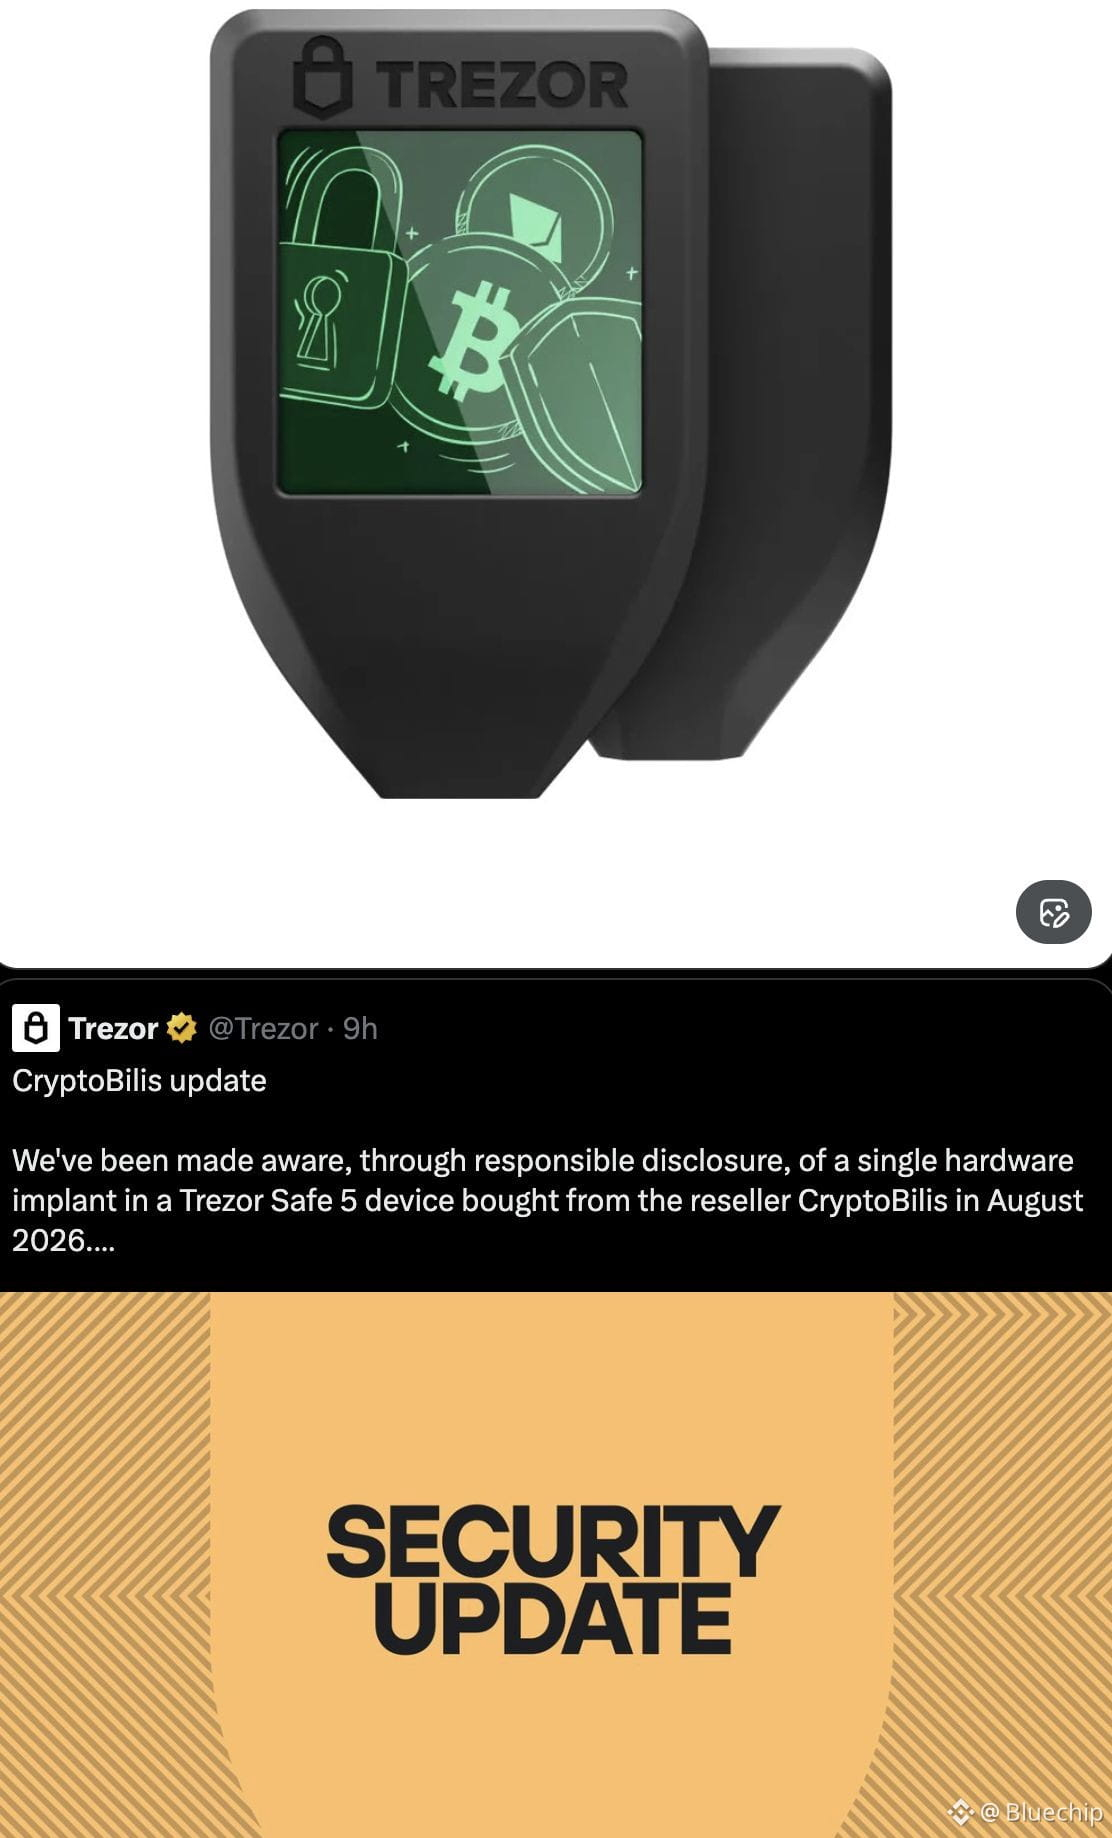
Si compraste un Trezor en CryptoBilis desde marzo de 2026, reemplazar el dispositivo pero conservar las mismas palabras de recuperación podría dejar tu dinero expuesto. La advertencia de Trezor del 30 de octubre se produce tras un informe creíble sobre un presunto implante espía dentro de una cartera física de criptomonedas Trezor Safe 5.
La empresa aún no ha examinado ese dispositivo. No ha recibido informes de fondos perdidos por parte de clientes de CryptoBilis. Se trata de una advertencia preventiva, no de un robo confirmado a Trezor.
El peligro está documentado en dispositivos Ledger modificados. Se añadieron componentes electrónicos que interceptaban las palabras de recuperación enviadas a la pantalla y las transmitían a través de una red celular. No fue necesario vulnerar el chip de seguridad original.
La propia documentación de Ledger indica que su verificación de autenticidad no puede detectar hardware espía añadido si el chip original permanece intacto. Por lo tanto, un dispositivo puede superar la verificación mientras copian sus palabras de recuperación.
Esas palabras pueden permitir que alguien recree tu cartera en otro dispositivo. Reemplazar el hardware no puede borrar una copia que otra persona ya tenga. Restaurar la copia de seguridad anterior no crea un secreto nuevo.
Bitquery estima que los robos vinculados a CryptoBilis del 9 de octubre sustrajeron 102 millones de dólares de 335 carteras en 6 cadenas de bloques. Es una estimación externa, no una cifra total confirmada por Ledger. No corresponde a pérdidas de Trezor.
Que no se hayan informado pérdidas de Trezor no significa que se haya comprobado el saldo de todos los clientes. Trezor afirma que no puede ver esos saldos. El cliente que informó sobre el presunto implante ya había transferido sus fondos antes de encontrarlo.
El Safe 5 aún debe someterse a un examen de laboratorio. El historial de propiedad del distribuidor no permite establecer quién instaló un implante. Las pruebas no demuestran que todas las carteras físicas o todos los distribuidores estén comprometidos.
El consejo de Trezor se aplica a todos los modelos comprados a través de CryptoBilis desde marzo. Transfiere los fondos a una cartera recién creada, con una copia de seguridad nueva, en un dispositivo de confianza. No introduzcas una copia de seguridad existente en un dispositivo sospechoso sin usar. Contacta con el servicio de asistencia oficial y nunca compartas tus palabras de recuperación.