$BNB
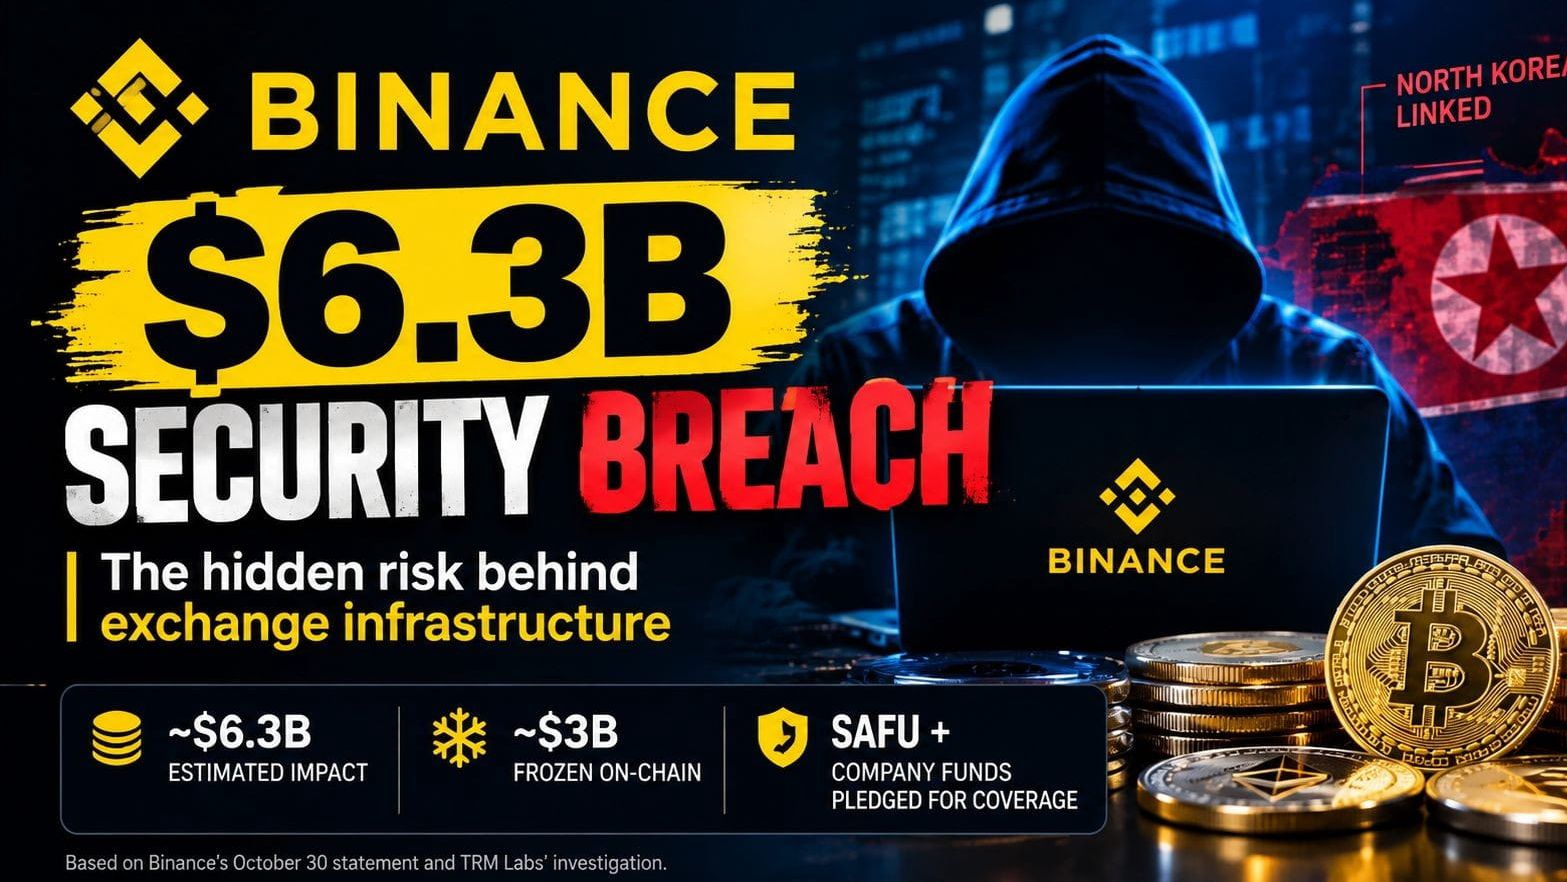
La brecha de seguridad de 6.300 millones de dólares de Binance pone de manifiesto un problema mayor que el robo de criptomonedas.
No se trata simplemente de otro incidente de seguridad en un exchange. Plantea serias preguntas sobre la seguridad operativa a nivel de infraestructura.
El 29 de octubre, aproximadamente 6.300 millones de dólares en criptoactivos salieron de billeteras asociadas a Binance en varias cadenas de bloques, según TRM Labs. Desde entonces, Binance ha reconocido el incidente y ha dicho que su investigación preliminar apunta a que posiblemente se haya comprometido el portátil de un ingeniero de DevOps, lo que podría haber permitido realizar transacciones de retiro no autorizadas.
Según se informa, se han congelado unos 3.000 millones de dólares. Binance afirma que cubrirá las pérdidas con fondos de SAFU y de la empresa.
Pero esto es lo que creo que merece más atención
La lección más importante no es simplemente que los hackers encontraran una vulnerabilidad. Es que el acceso a infraestructura crítica puede convertirse en un riesgo sistémico incluso cuando no hay indicios de que se hayan filtrado las claves privadas de las billeteras.
Esa distinción importa.
Los exchanges de criptomonedas pueden invertir mucho en almacenamiento en frío, pruebas de reservas y protección de los usuarios. Pero si fallan los controles de acceso operativo, los permisos internos y los sistemas de autorización de retiros, esas protecciones se enfrentan a un tipo de desafío distinto.
Y congelar los activos robados no es lo mismo que impedir la brecha original.
La próxima prueba real para Binance es la transparencia: un análisis técnico detallado posterior al incidente, cifras de recuperación verificables de forma independiente y controles más estrictos que aborden el fallo real.
¿Crees que este incidente obligará a toda la industria de los exchanges a replantearse la seguridad operativa?