$BNB $BTC
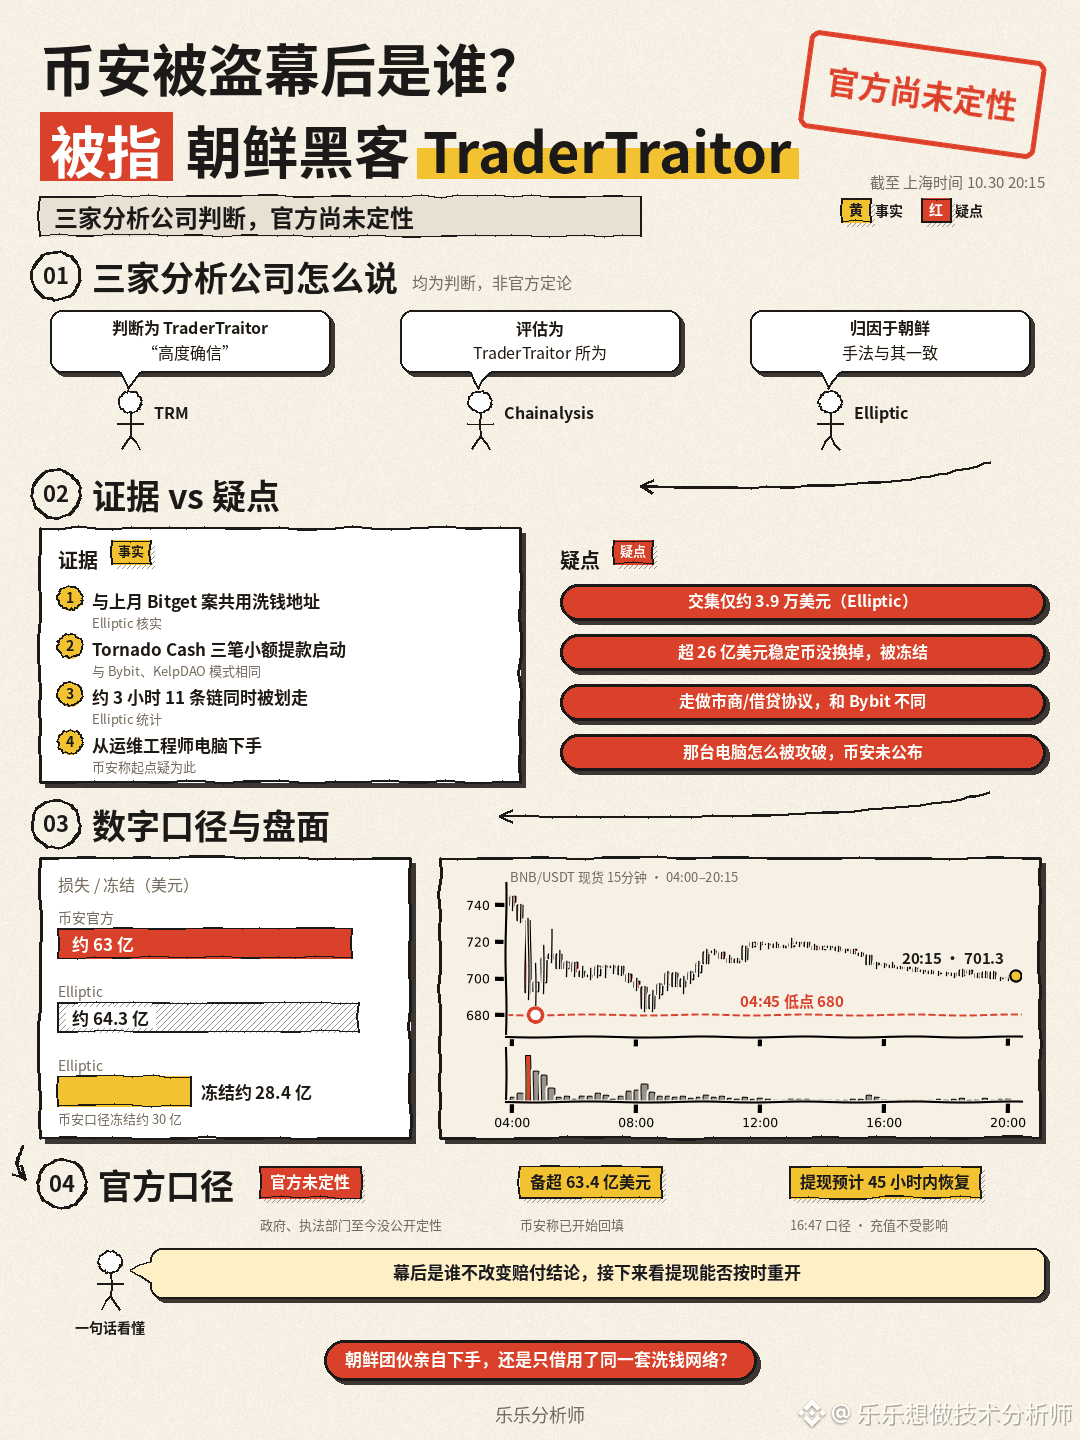
¿Quién está detrás del hackeo a Binance? Tres empresas de análisis blockchain apuntan en la misma dirección: el grupo de hackers norcoreano TraderTraitor (una rama de Lazarus). Pero esta sigue siendo la conclusión de las empresas de análisis, no una determinación oficial.
【Qué dicen las empresas de análisis】
· TRM: atribuye el ataque a TraderTraitor y afirma tener «un alto grado de certeza»
· Chainalysis: atribuye el ataque a TraderTraitor y dice haber observado un método de blanqueo automatizado nunca visto, con miles de transacciones en poco tiempo y fondos que daban vueltas entre direcciones
· Elliptic: atribuye el caso a Corea del Norte y afirma que el método coincide con el de TraderTraitor
Estimación de las pérdidas: Binance calcula unos 6.300 millones de dólares; Elliptic, unos 6.430 millones; Chainalysis, unos 6.400 millones, y TRM, unos 6.360 millones.
【Pruebas】
· Una misma dirección de blanqueo: según confirmó Elliptic, parte de los fondos robados se dividió en unas 28 transacciones en la red Tron y luego pasó a Ethereum a través de distintas cadenas, hasta llegar a una dirección que también había recibido fondos robados a Bitget el mes pasado. Las empresas de análisis ya habían vinculado el caso de Bitget con Corea del Norte
· Fondos iniciales: las billeteras de los hackers se activaron con tres retiros de pequeñas cantidades del mezclador Tornado Cash. El código del ataque se probó y ensayó con antelación, y luego se emitieron en bloque transacciones prefirmadas; el patrón coincide con los casos de Bybit y KelpDAO
· Escala: Elliptic calcula que se desviaron fondos de 11 redes en simultáneo en unas 3 horas. Cada red tiene un sistema de firma distinto y son muy pocos los equipos capaces de hacerlo
· Ataque dirigido a personas: Binance afirma que el punto de entrada pudo ser la computadora de un ingeniero de operaciones. Elliptic señala que en el caso de Bybit también se vulneró primero la computadora de un desarrollador
【Dudas】
· Poca coincidencia: según Elliptic, por ahora solo unos 39.000 dólares de los fondos robados a Binance han llegado a la dirección compartida. Es posible que simplemente se haya usado la misma red de blanqueo; esto no demuestra que fueran los mismos atacantes
· Una velocidad inusual para Corea del Norte: los grupos vinculados a Corea del Norte suelen cambiar las stablecoins en cuestión de minutos, pero esta vez no llegaron a cambiar más de 2.600 millones de dólares en stablecoins, que fueron congelados por sus emisores
· Diferencias en el método: esta vez se recurrió ampliamente a creadores de mercado y protocolos de préstamos, a diferencia del caso de Bybit, en el que el blanqueo se hizo principalmente a través de puentes entre cadenas
· Falta un dato clave: Binance aún no ha revelado cómo se vulneró inicialmente esa computadora
【Posición oficial】
· Hasta ahora, ni el gobierno ni las fuerzas del orden han hecho pública una atribución oficial. En el caso de Bybit, la atribución oficial llegó en 5 días; esta vez aún no ha ocurrido. Además, según fuentes conocedoras del tema, organismos como el FBI están colaborando con Binance
· Binance no ha señalado a ninguna organización. Solo ha dicho que colabora con las fuerzas del orden para confirmar la identidad de los responsables. En una actualización de las 16:47, indicó que la investigación posterior había revelado otros posibles puntos de acceso, que el ataque fue complejo y que publicaría un análisis detallado más adelante. Antes había dicho que no había indicios de que se hubieran filtrado las claves privadas de las billeteras
· Congelación: Elliptic confirmó unos 2.840 millones de dólares; según Binance, unos 3.000 millones
· Reembolso: a las 18:55, Binance dijo que había preparado más de 6.340 millones de dólares en fondos propios; más de 5.000 millones ya estaban en los mismos activos digitales robados y el resto se estaba comprando en mercados dentro y fuera de bolsa. Ya comenzó a reponer los fondos
· Retiros: siguen adelante según lo previsto; a las 16:47 se estimaba que se restablecerían en un plazo de 45 horas. Los depósitos no se ven afectados
【Mercado】
A las 20:15, hora de Shanghái, el BNB al contado de Binance cotizaba a 701,3 dólares, un -5,3 % en 24 horas, con un mínimo de 680; el BTC cotizaba a 77.459 dólares, un -3,2 %.
En resumen: quién esté detrás no cambia la conclusión sobre el reembolso. Binance ya tiene fondos suficientes y ha comenzado a reponerlos. Para el BNB, ahora lo importante es si los retiros se reabrirán a tiempo. En el corto plazo, se mueve por encima de 680; no conviene abrir posiciones cortas persiguiendo la caída.
¿Qué opción te parece más probable: que el grupo norcoreano actuara directamente o que solo utilizara la misma red de blanqueo?
Aviso: este análisis es solo para fines informativos y no constituye asesoramiento de inversión.
#BNB #币安被盗 #OráculoDeBinance