¿Si compras una billetera de hardware a través de un distribuidor externo, tus palabras de recuperación siguen estando a salvo?
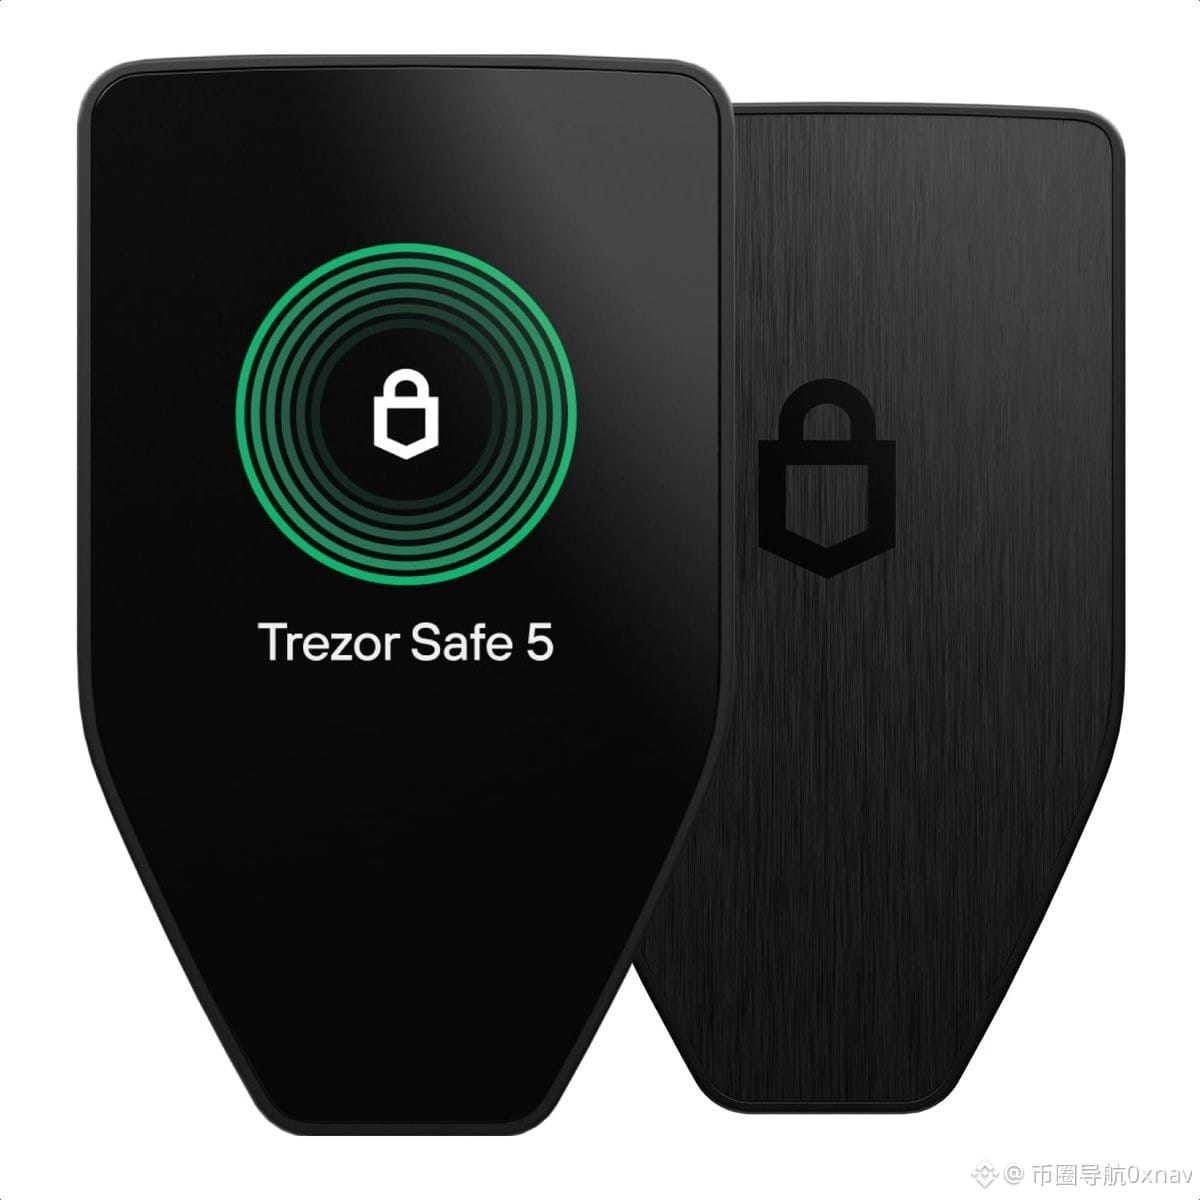
El 28 de octubre, el equipo de seguridad de Trezor recibió una notificación responsable: un usuario había comprado en agosto de 2026 un Trezor Safe 5 a través del distribuidor del sudeste asiático CryptoBilis (tienda de Tokopedia), y al parecer le habían instalado una placa de hardware maliciosa en el interior. La empresa aún no ha recibido el dispositivo para desmontarlo y examinarlo en el laboratorio, pero, basándose en la descripción y en una entrevista en vídeo, ha emitido una alerta pública calificando el caso de «informe creíble».
Algunos puntos que afectan directamente a la gente común 👇
🔹 Según el informe, la placa estaba colocada entre la placa base y la pantalla, y tenía un módulo celular y una antena. Se afirma que, al encender el dispositivo, podía leer el contenido de la pantalla (incluidas las palabras de recuperación) y transmitirlo a través de la red móvil. Trezor subraya que todavía no ha terminado de verificarlo, pero que no podía esperar a los resultados del laboratorio para dar la voz de alarma.
🔹 El alcance no se limita a ese único Safe 5: para cualquier modelo de Trezor comprado a CryptoBilis desde marzo de 2026, la recomendación oficial es transferir cuanto antes las criptomonedas a una «billetera nueva con palabras de recuperación nuevas»; no reutilices las palabras de recuperación antiguas en ningún dispositivo. Si aún no has abierto la caja, no inicialices el dispositivo ni importes copias de seguridad existentes.
🔹 Por ahora, ningún comprador de CryptoBilis ha informado a Trezor de pérdidas de criptomonedas. El 9 de octubre, tras un incidente similar relacionado con un canal de distribución de Ledger, Trezor ya había excluido a CryptoBilis de su lista de distribuidores oficiales; además, en otros 4 dispositivos inspeccionados no se encontraron indicios de manipulación.
🔹 Los usuarios afectados pueden conservar el dispositivo original y contactar con el servicio de atención al cliente oficial para solicitar un reemplazo o un vale. Y cuidado con el phishing: las noticias suelen venir acompañadas de correos falsos y supuestos agentes de atención al cliente que piden las palabras de recuperación.
En pocas palabras: en una billetera fría, las palabras «canal oficial» importan más que el logotipo de la marca. ¿La que tienes la compraste directamente en la web oficial o te la envió un distribuidor de comercio electrónico?
#Trezor警告CryptoBilis渠道Safe5疑遭硬件植入 #BTC #ETH