

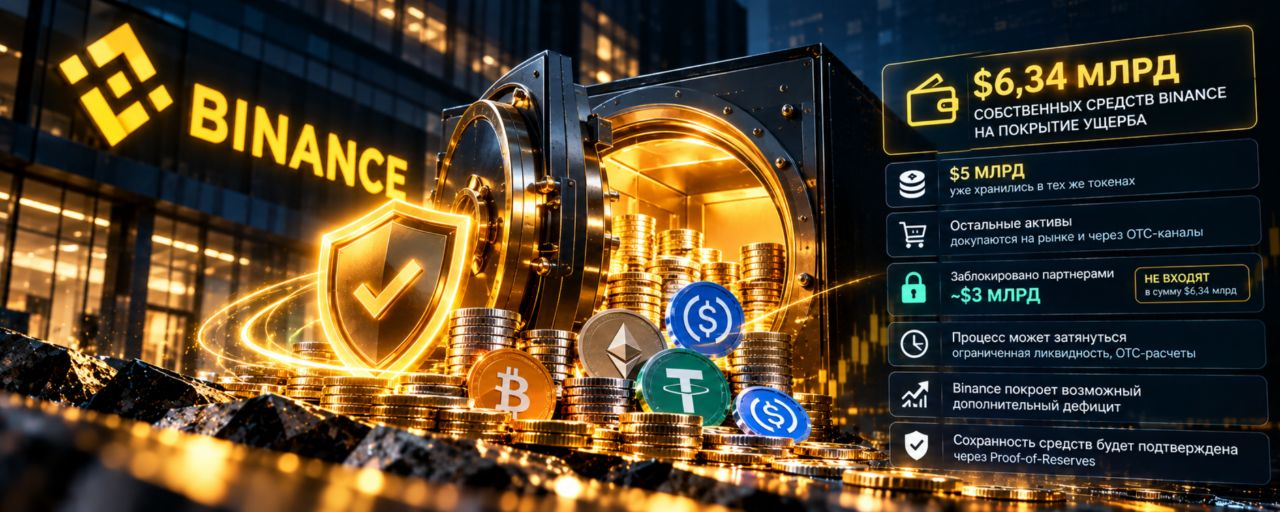
El exchange de criptomonedas Binance ha comenzado a reembolsar a los usuarios afectados por el hackeo y ha reservado más de 6,34 mil millones de dólares de su propio capital para cubrir las pérdidas.
Según la empresa, 5 mil millones de dólares de esa cantidad ya estaban en los mismos tokens que retiró el hacker. Binance comenzó a comprar los activos restantes en el mercado y a través de canales OTC para cubrir por completo cualquier posible déficit de cada uno de ellos.
El equipo de la plataforma advirtió que el proceso podría prolongarse: algunas monedas tienen una liquidez limitada y la liquidación de las operaciones extrabursátiles requiere tiempo.
Con el apoyo de los socios, Binance logró bloquear alrededor de $3 mil millones. Estos activos no se incluyeron en la cifra de $6,34 mil millones: aún deben recuperarse y someterse a verificaciones adicionales.
Si el déficit resulta ser mayor, la plataforma también lo cubrirá con sus propios fondos, afirmaron sus representantes. Binance prometió confirmar públicamente la seguridad de todos los fondos de los usuarios mediante Proof-of-Reserves.
Declaración de Richard Teng
El co-CEO de Binance, Richard Teng, reiteró la versión preliminar según la cual el ataque comenzó con el hackeo del portátil de un ingeniero de DevOps, pero hizo una aclaración.
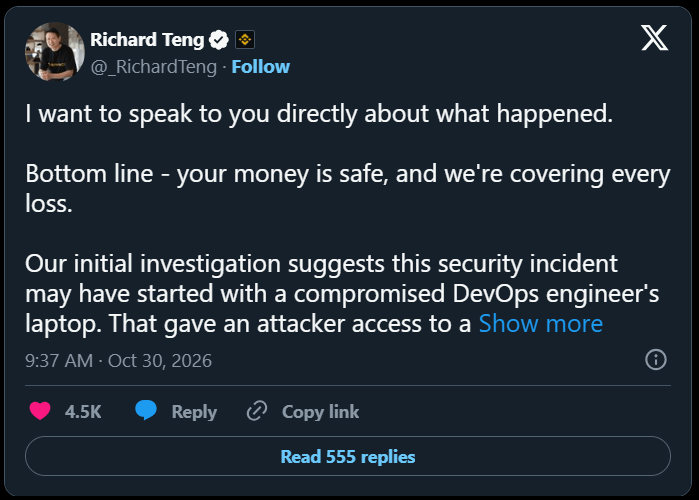
«Quiero aclarar que el atacante no se limitó a aprovechar los permisos de un ingeniero, y que no fue una acción aislada de „un solo clic“. El ataque fue más complejo. La investigación no ha determinado la culpabilidad de ningún empleado en particular», escribió.
Teng también enumeró las medidas que la plataforma ya había anunciado: la suspensión de los retiros, la revocación de los permisos de acceso de las direcciones comprometidas y la notificación a las fuerzas del orden. Binance no ha revelado públicamente a qué organismos se dirigió.
El co-CEO prometió publicar un análisis técnico detallado del incidente una vez concluida la investigación y verificados todos los hechos.
Más tarde, en #Binance se precisó que la investigación había detectado otros puntos de entrada, además del portátil del empleado. La empresa no reveló más detalles. En la misma actualización, la plataforma prometió reanudar los retiros en un plazo de 45 horas. Los depósitos funcionan con normalidad.
Recordemos que, en febrero de 2025, unos hackers robaron $1,46 mil millones de Bybit. Antes del incidente de Binance, este ataque se consideraba el mayor de la historia de las CEX.