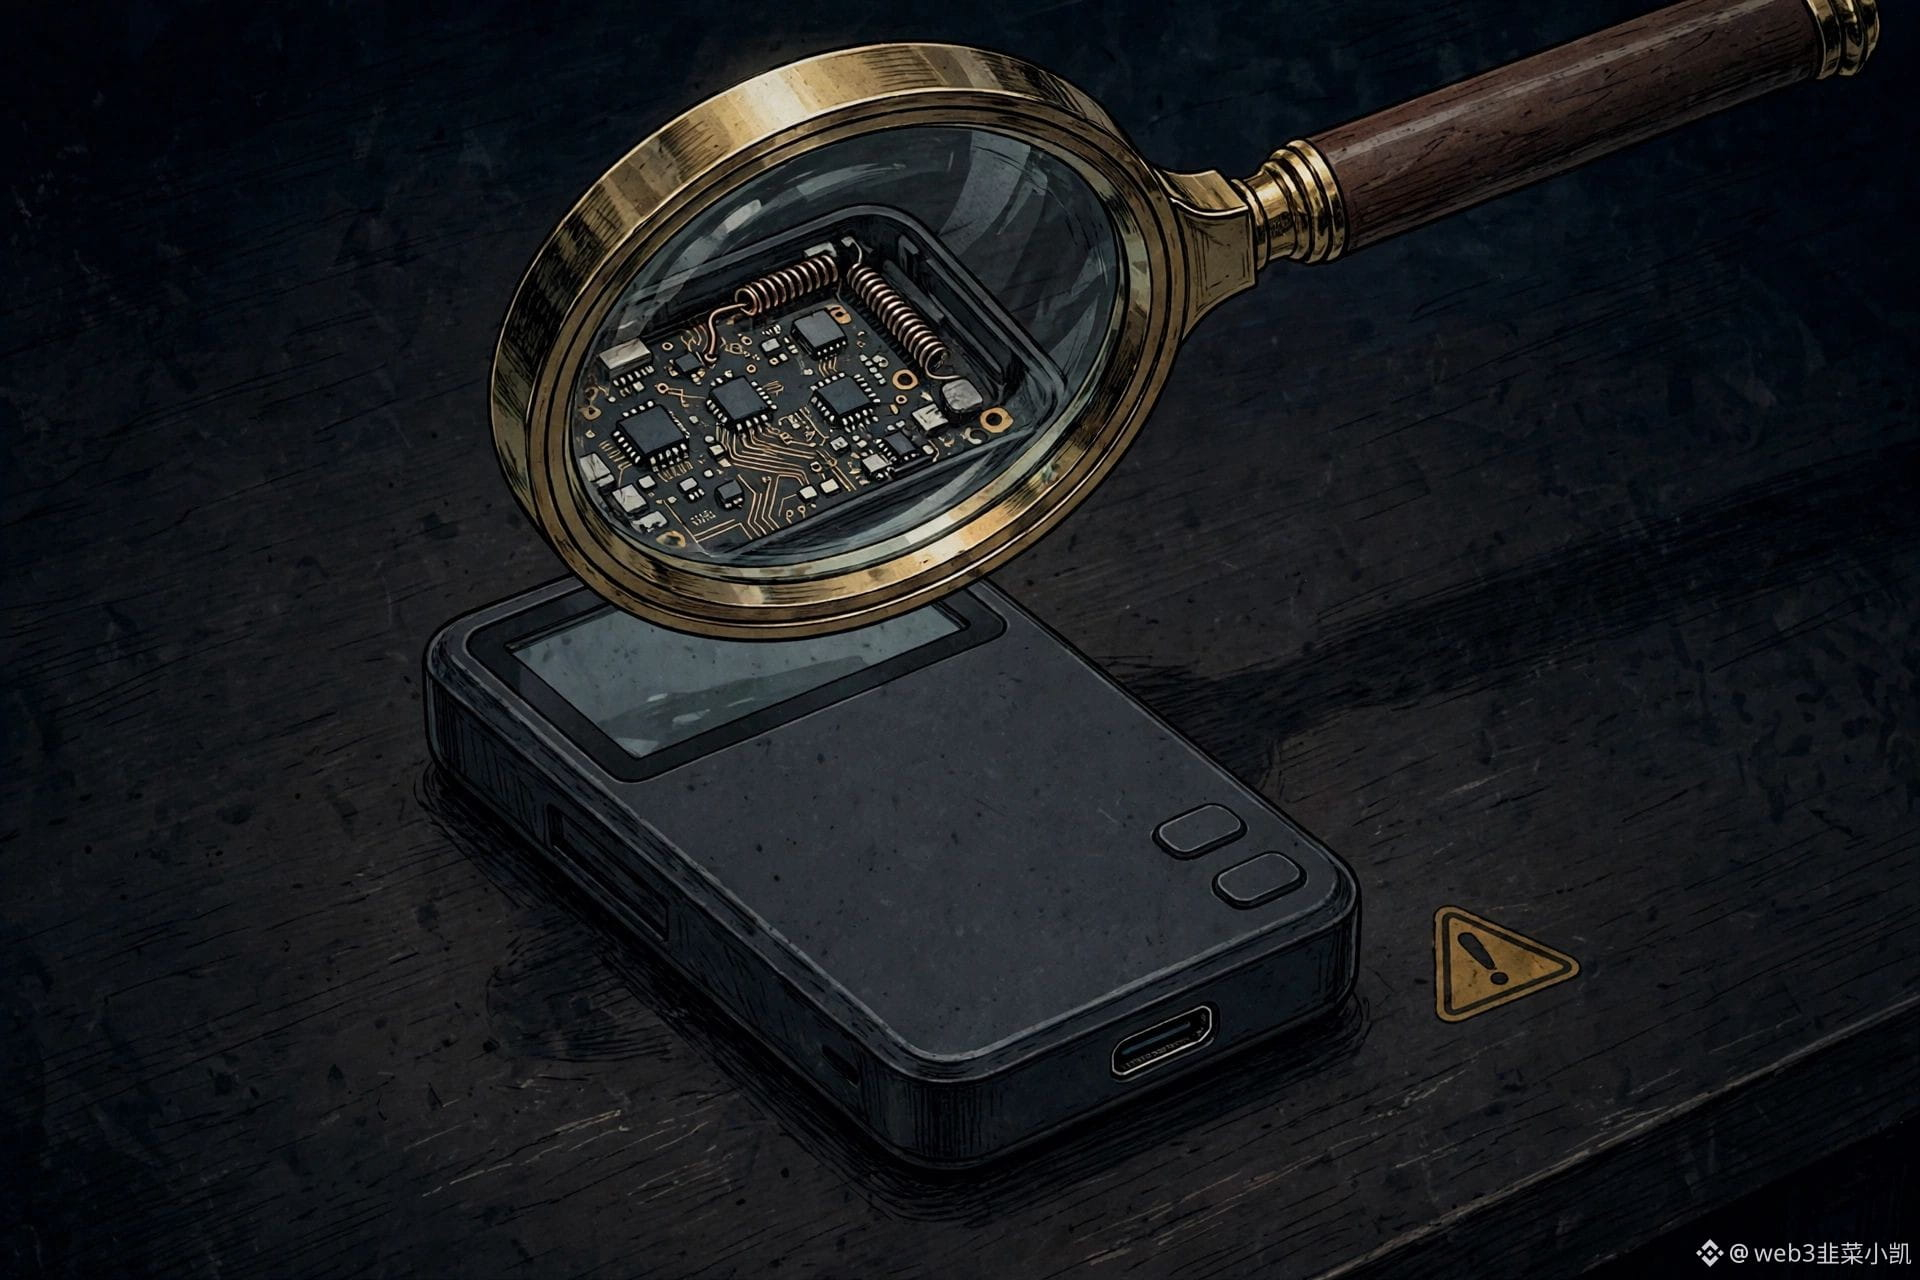
Hoy, Trezor publicó un aviso de seguridad fechado el 30 de octubre sobre una billetera de hardware que presuntamente había sido manipulada.
Todo comenzó cuando un usuario indonesio compró en agosto una Trezor Safe 5 a través del distribuidor CryptoBilis en Tokopedia. El 28 de octubre informó a Trezor de que el dispositivo tenía una placa de circuito adicional con un módulo para teléfonos móviles y una antena, situada entre la placa principal y la pantalla. Según el informe, esta placa enviaría la información que aparece en pantalla cuando el dispositivo está encendido, incluida la frase de recuperación. Aclaremos algo desde el principio: el dispositivo aún no se ha enviado al laboratorio de Trezor, el mecanismo no ha sido confirmado oficialmente y ningún comprador de CryptoBilis ha informado a Trezor de que haya perdido dinero por este motivo. Se trata de una advertencia preventiva, no de un caso de robo masivo ya confirmado.
El peligro de este caso para los pequeños inversores no reside en lo sofisticada que sea la tecnología, sino en que se rompió la cadena de confianza justo donde menos debía romperse. Mucha gente compra una billetera de hardware para estar tranquila y da por hecho que, si la adquiere a través de un canal de venta legítimo, no habrá problemas. Sin embargo, el problema surgió precisamente en la distribución. Lo más preocupante es que ya se había confirmado un caso anterior de dispositivos Ledger manipulados vendidos por el mismo distribuidor. El 9 de octubre, Trezor ya lo había retirado de su lista de distribuidores autorizados. Esta alerta abarca todos los modelos de Trezor comprados a CryptoBilis desde marzo de 2026, no solo esa Trezor Safe 5.
Si compraste a este distribuidor, hay tres cosas que puedes hacer ahora mismo. Primero, no restaures sin más tu frase de recuperación anterior en otro dispositivo. Trezor lo deja muy claro: eso sería cambiar una cosa por otra sin resolver el problema. Lo correcto es crear una nueva billetera con una frase de recuperación completamente nueva y transferir allí tus activos. Segundo, no uses los dispositivos afectados que aún no hayas activado ni introduzcas en ellos una frase de recuperación que ya tengas. Tercero, conserva el dispositivo original y contacta con el servicio de atención oficial para consultar si puedes obtener un reemplazo o un vale. Trata como estafadores a quienes, con cualquier pretexto relacionado con este caso, te pidan la frase de recuperación por correo electrónico, carta o teléfono. El servicio de atención oficial nunca te la pedirá.
Hay otro detalle que conviene recordar: Trezor afirma que no es fiable intentar detectar la manipulación pesando el dispositivo o desmontándolo uno mismo. Además, por ahora no se han encontrado indicios de manipulación en los cuatro dispositivos enviados para su análisis. Así que no te confíes solo porque el tuyo parezca normal, ni pienses que no te afecta porque el aviso menciona un solo dispositivo. Lo importante es el canal y la fecha de compra.
Cuando compras una billetera de hardware, ¿compruebas primero si el vendedor es un canal oficial autorizado o solo te fijas en el precio y la rapidez del envío?
#Trezor #硬件钱包 #钱包安全 #防骗
—— Xiao Kai, novato de Web3
Aviso legal: Lo anterior es una opinión personal y no constituye asesoramiento de inversión. El contenido es solo para aprendizaje e intercambio. El mundo de las criptomonedas conlleva riesgos; opera con cautela.