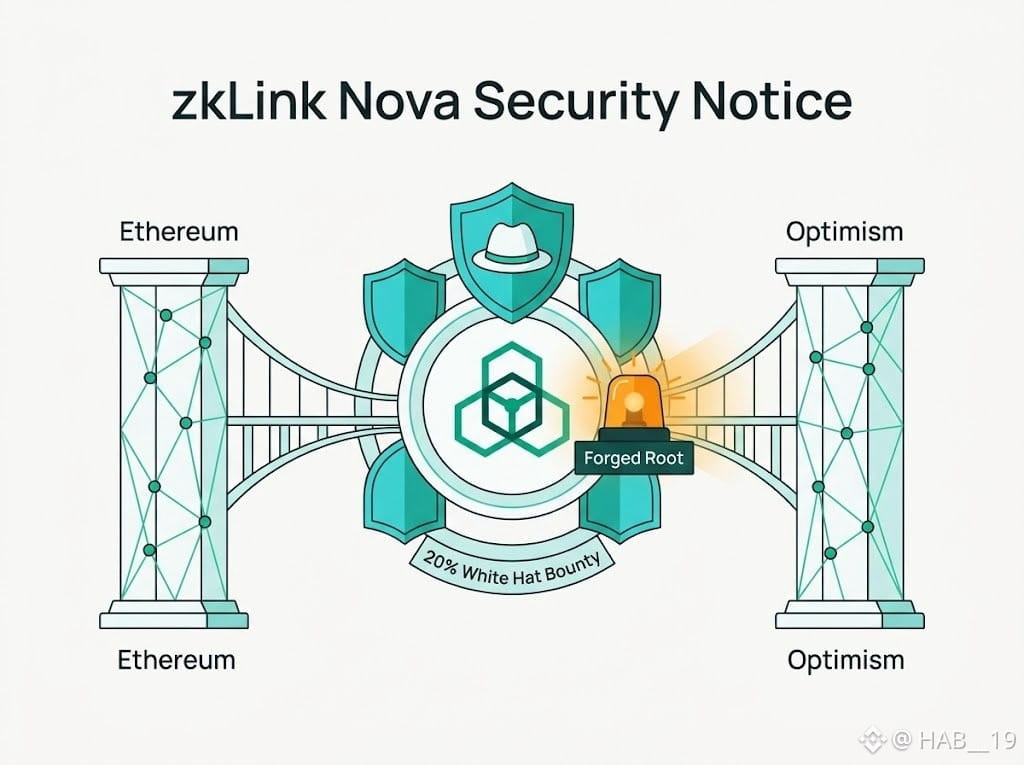
La red cross-chain @zkLink_Official ha confirmado un exploit activo que afecta a sus contratos Nova Arbitrator en @ethereum y @Optimism, y ofrece una recompensa del 20 % a un hacker ético por recuperar los fondos sustraídos 🚨🛡️
Los investigadores de seguridad de @blockaid_ descubrieron que el atacante usó un relayer público para inyectar una raíz de lote falsificada. Ese resumen criptográfico falso engañó a la bóveda de custodia y provocó la liberación de unos 786.000 dólares en ETH y stablecoins.
Por qué las bóvedas de los puentes cross-chain siguen siendo el mayor objetivo del mundo cripto:
🔹 A diferencia de los protocolos de mensajería puros como @LayerZero_Core, zkLink Nova mantiene los depósitos de los usuarios directamente en contratos de custodia multicadena que se sincronizan con su red de capa 3.
🔸 El hacker no encontró un simple error tipográfico en el código del contrato inteligente; falsificó la prueba cross-chain que valida los retiros.
Este ataque sigue el mismo peligroso patrón que ha costado más de 2.800 millones de dólares al mundo cripto en ataques históricos a puentes:
1️⃣ Desde el robo de 624 millones de dólares a Ronin y el exploit de prueba falsificada de 586 millones de dólares en BNB Bridge hasta la brecha de firma falsa de 326 millones de dólares de Wormhole, las bóvedas de los puentes siguen siendo objetivos prioritarios.
2️⃣ Solo en 2026, grandes ataques como el exploit de KelpDAO, de unos 293 millones de dólares, demostraron que más del 76 % de los fondos robados provienen ahora de fallos de infraestructura y verificación, y no de errores básicos en los contratos.
Cuando un puente depende de la verificación automatizada de raíces, un solo fallo permite abrir la bóveda antes de que alguien pueda pulsar el botón de pausa ⚠️
¿Dejas fondos en puentes cross-chain? 👇