¿Qué pasó en Binance desde el principio hasta ahora?
El asunto comenzó la noche del jueves 29 de octubre, cuando se detectaron transferencias grandes y sospechosas desde billeteras de Binance. La plataforma anunció que estaba investigando un problema de seguridad y suspendió los retiros en varias redes como medida preventiva. Según el seguimiento de la empresa TRM Labs, la mayoría de las transferencias se realizaron en unos 20 minutos e involucraron billeteras en 10 redes.
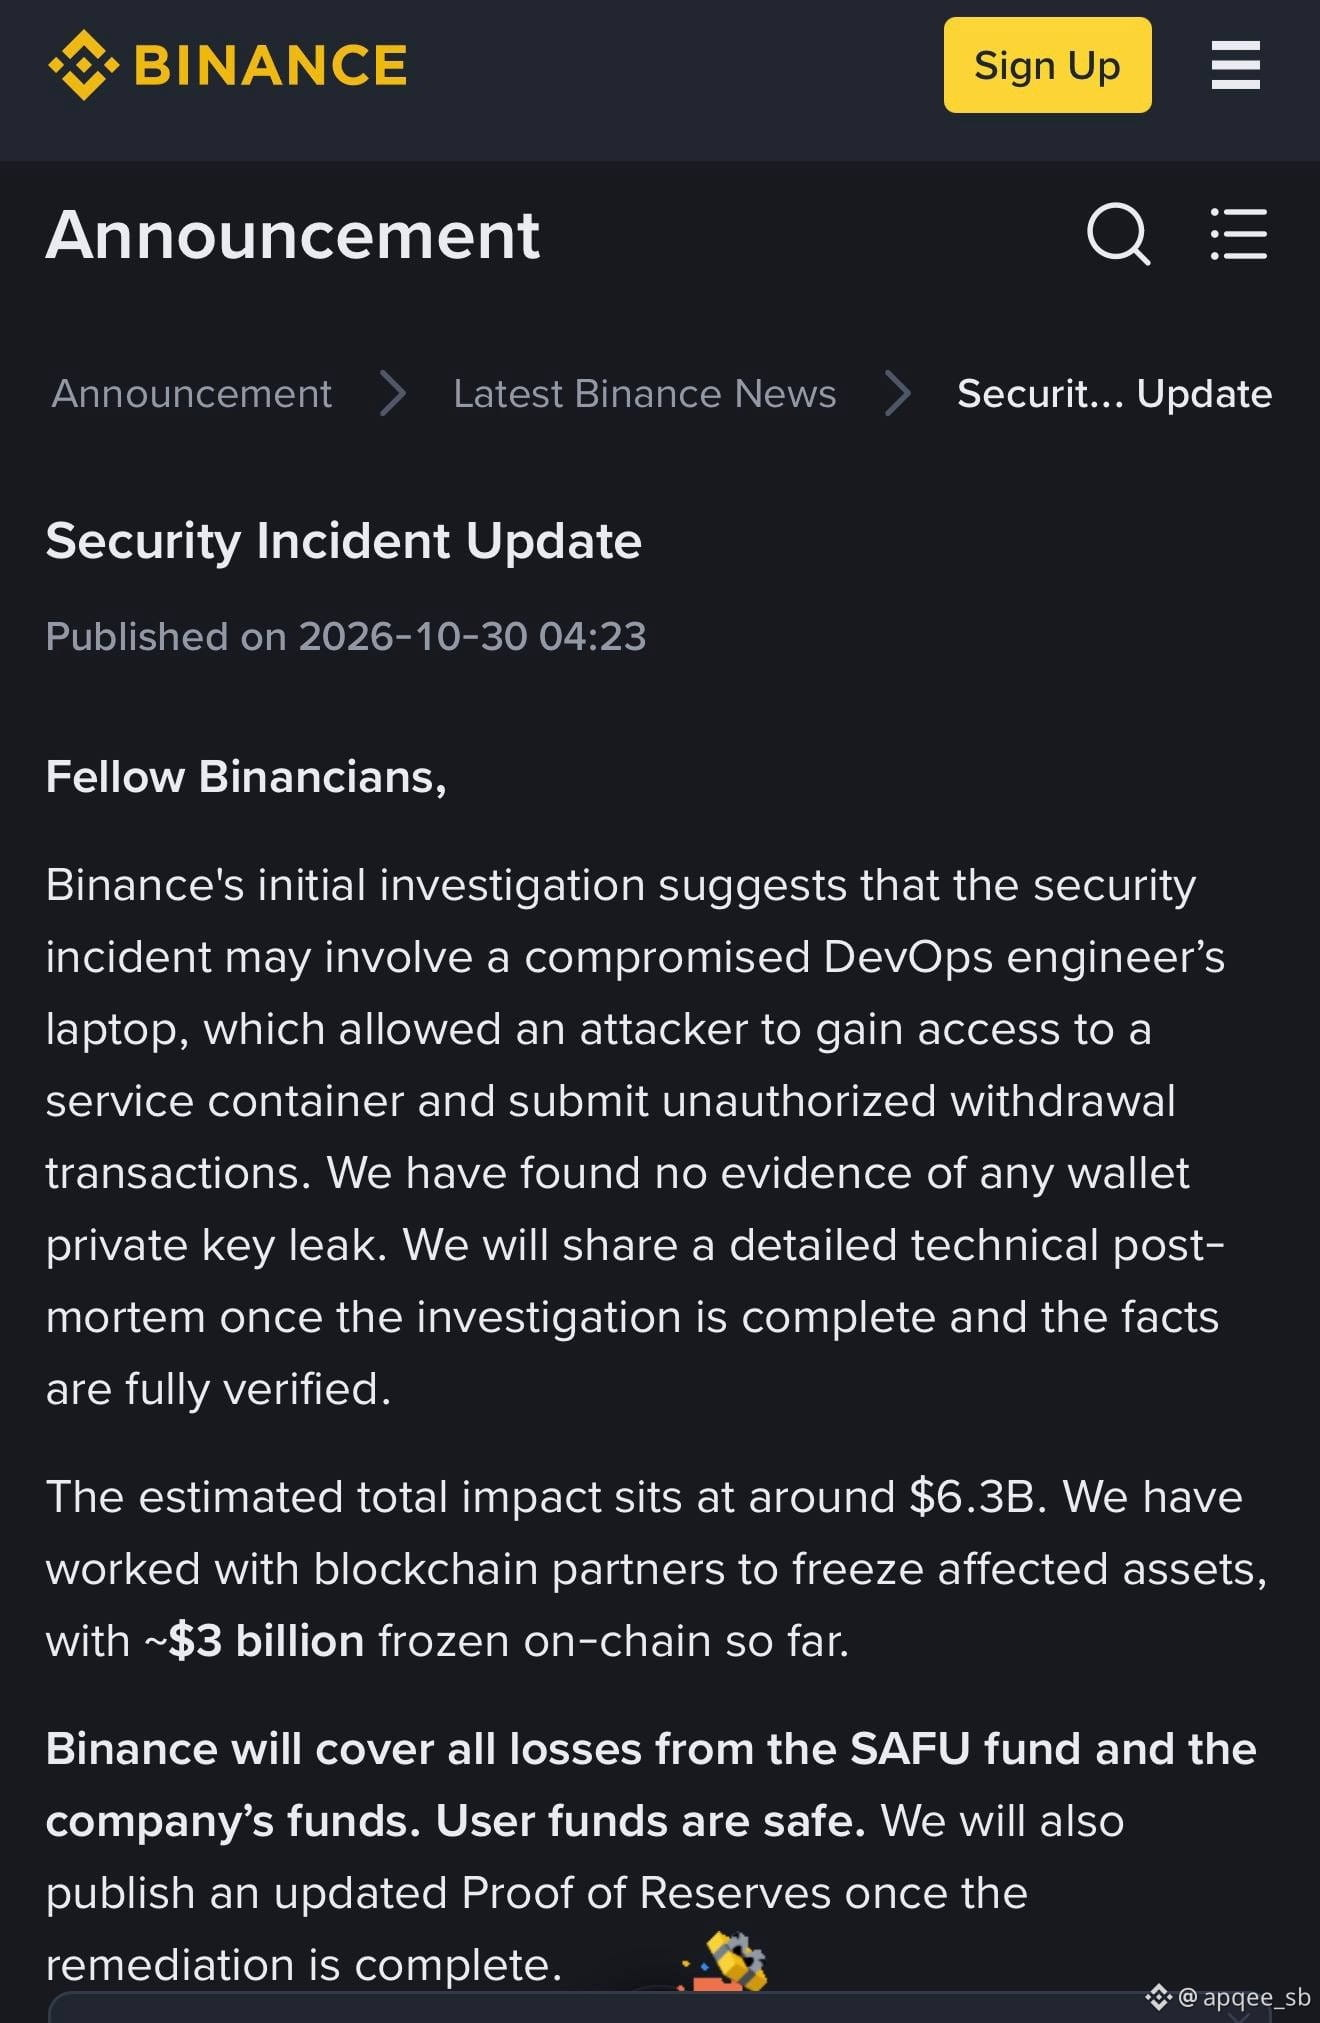
A medida que avanzó la investigación, Binance anunció que el valor de los activos afectados por el incidente se estima en unos 6.300 millones de dólares y que, en colaboración con sus socios, logró congelar unos 3.000 millones de dólares en la blockchain. Pero es importante distinguir entre congelar los fondos y recuperarlos realmente, porque esas cifras no constituyen un anuncio de la pérdida neta final.
Entonces, ¿cómo se produjo el hackeo?
La investigación preliminar de Binance apunta a la posibilidad de que se haya vulnerado el portátil de un ingeniero de operaciones y que se haya usado para acceder a un servicio interno y enviar solicitudes de retiro no autorizadas. La plataforma dijo que, hasta ahora, no ha encontrado indicios de que se hayan filtrado las claves privadas de las billeteras. Pero esta es una explicación preliminar y el informe técnico final aún no se ha publicado.
Richard Teng aclaró después que el ataque fue más complejo que simplemente usar los permisos de un empleado o hacer clic una sola vez, y confirmó que la investigación aún no ha atribuido la responsabilidad a ninguna persona.
En cuanto a los responsables, la empresa TRM Labs atribuyó el ataque, con un alto grado de confianza, al grupo TraderTraitor, vinculado a Corea del Norte. Esta es la evaluación de una empresa especializada en análisis e investigaciones de blockchain.