
Error humano frente a tecnología: la debilidad oculta detrás de la seguridad cripto
Al hablar de seguridad cripto, la mayoría de las personas se centra en el cifrado, las claves privadas, los contratos inteligentes y la infraestructura de la cadena de bloques. Pero creo que una de las mayores vulnerabilidades puede existir fuera de la propia tecnología: el error humano.
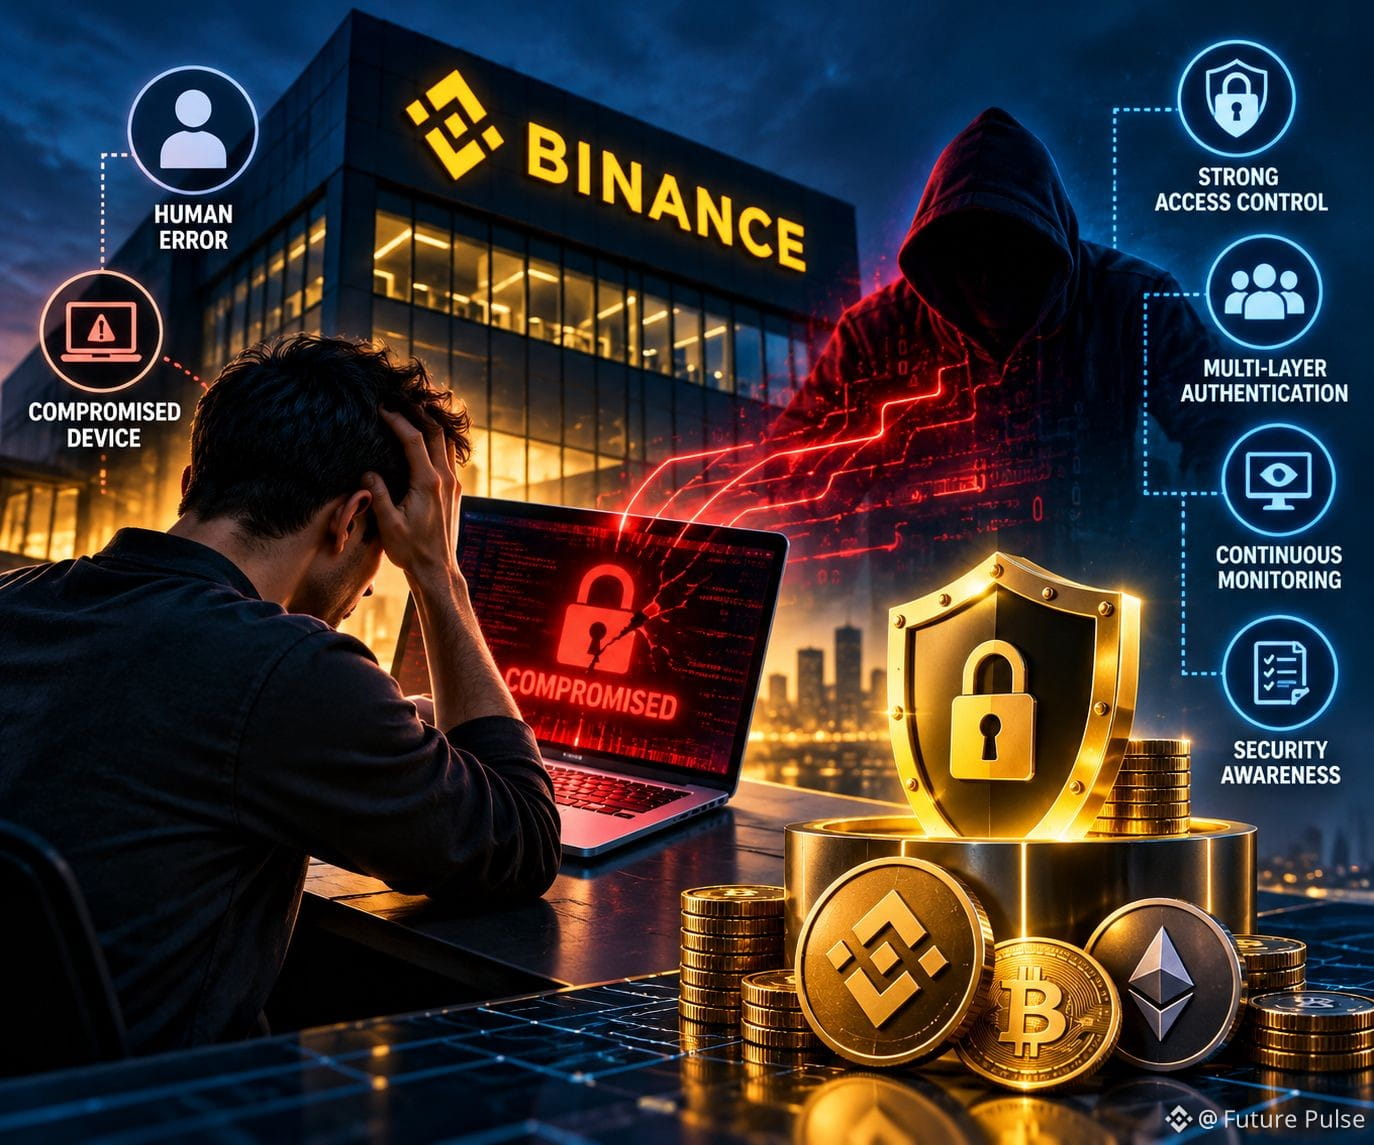
El reciente incidente de seguridad de Binance pone de relieve por qué esto merece atención. Incluso una organización con una infraestructura de seguridad avanzada puede enfrentarse a riesgos graves si el dispositivo, las credenciales o el acceso interno de un empleado se ven comprometidos.
La tecnología puede detectar actividades sospechosas, restringir el acceso no autorizado y proteger la información confidencial. Sin embargo, su eficacia también depende de cómo la utilizan las personas y de cuán cuidadosamente se gestionan los sistemas internos.
En mi opinión, la seguridad cripto necesita algo más que un código más sólido. Requiere permisos de acceso estrictos, concienciación de los empleados sobre seguridad, autenticación multicapa, supervisión continua y revisiones de seguridad independientes.
Hay una lección importante aquí: una cadena de bloques puede ser descentralizada, pero las organizaciones que operan a su alrededor siguen expuestas a riesgos humanos.
El futuro de la seguridad cripto dependerá de lo eficazmente que combinemos la protección tecnológica con prácticas humanas responsables.