

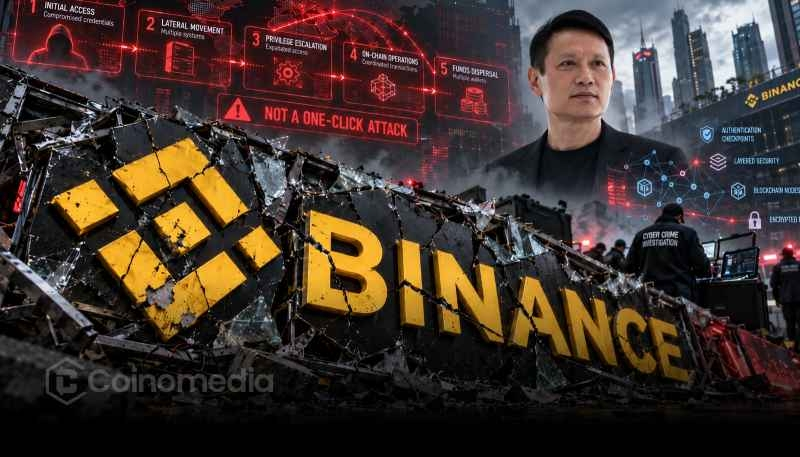
Richard Teng, de Binance, aclaró que el ataque denunciado fue más allá de los permisos de un solo ingeniero.
Teng rechazó describir el incidente como una simple acción de «un solo clic».
Sus comentarios plantean dudas sobre la complejidad del ataque, aunque sus detalles técnicos completos siguen sin estar claros.
Richard Teng, de Binance, aclara el ataque y cuestiona las afirmaciones
Richard Teng, de Binance, respondió a las afirmaciones sobre un ataque reciente y explicó que el incidente fue más complejo de lo que sugerían algunas descripciones.
Según Teng, el ataque fue más allá de los permisos disponibles para un solo ingeniero y no fue una simple acción de «un solo clic».
La aclaración de Richard Teng sobre el ataque a Binance cuestiona la idea de que un empleado pudiera haber desencadenado todo el incidente con una única acción autorizada.
Sus comentarios sugieren que, para comprender lo ocurrido, es necesario examinar más de cerca los permisos, los sistemas y las acciones involucrados.
Sin embargo, el comunicado no identifica la secuencia completa del ataque ni establece exactamente cómo operaron los atacantes.
Tampoco confirma si se vieron comprometidas varias cuentas de empleados.
Estas distinciones son importantes porque que un ataque exceda los permisos de un ingeniero no demuestra necesariamente que hayan participado varios ingenieros.
Por ahora, la explicación de Teng aporta más contexto sin resolver todas las preguntas sobre el incidente.
Por qué es importante la aclaración de Richard Teng sobre el ataque a Binance
La aclaración de Richard Teng sobre el ataque a Binance pone de relieve un aspecto importante de la ciberseguridad: la diferencia entre los permisos autorizados de un empleado y las capacidades reales de un atacante.
Las grandes plataformas de criptomonedas suelen utilizar controles de acceso para limitar lo que cada empleado puede hacer en los sistemas confidenciales.
Estos controles están diseñados para reducir los posibles daños causados por credenciales comprometidas o actividades no autorizadas.
Sin embargo, los atacantes pueden intentar explotar vulnerabilidades en varios sistemas, cuentas o procesos de seguridad.
Por lo tanto, un incidente que exceda los permisos de una persona podría implicar una secuencia más compleja que una acción desde una sola cuenta.
Dicho esto, los comentarios de Teng por sí solos no permiten determinar qué controles de seguridad estuvieron involucrados ni si algún sistema en particular falló.
Esta distinción es importante para los usuarios que intentan comprender los riesgos asociados con las plataformas centralizadas de criptomonedas.
Reducir un incidente a una explicación de un solo clic puede dejar fuera detalles técnicos importantes.
Para informar con precisión, es necesario separar las declaraciones confirmadas de las suposiciones sobre cómo ocurrió un ataque.
ACTUALIZACIÓN: Richard Teng, de Binance, aclara que el ataque fue más allá de los permisos de un ingeniero y no fue una acción de «un solo clic». pic.twitter.com/eBfmesTVQD
— Cointelegraph (@Cointelegraph) 30 de octubre de 2026
¿Qué le espera ahora a la seguridad de Binance?
Tras la aclaración de Richard Teng sobre el ataque a Binance, la atención podría centrarse en si Binance publica más información técnica.
Un informe detallado del incidente podría ayudar a aclarar cómo se desarrolló el ataque, qué permisos estuvieron involucrados y qué medidas de protección se activaron.
Esa información también ayudaría a los usuarios a distinguir entre un incidente de seguridad aislado y un problema operativo más amplio.
En el caso de los exchanges de criptomonedas, la comunicación transparente es importante porque los clientes confían en estas plataformas para proteger sus activos digitales y la información confidencial de sus cuentas.
Sin embargo, el comunicado disponible no especifica el impacto financiero del ataque ni confirma que los fondos de los clientes se hayan visto afectados.
Por lo tanto, sería prematuro sacar conclusiones sobre las pérdidas, la participación de empleados o la eficacia de la infraestructura de seguridad general de Binance.
Por ahora, el mensaje central de Teng es que el ataque no puede reducirse con precisión a los permisos de un ingeniero ni a una acción de un solo clic.
Se necesitarán más detalles verificados para determinar el alcance total del incidente y comprender cómo se desarrolló.