
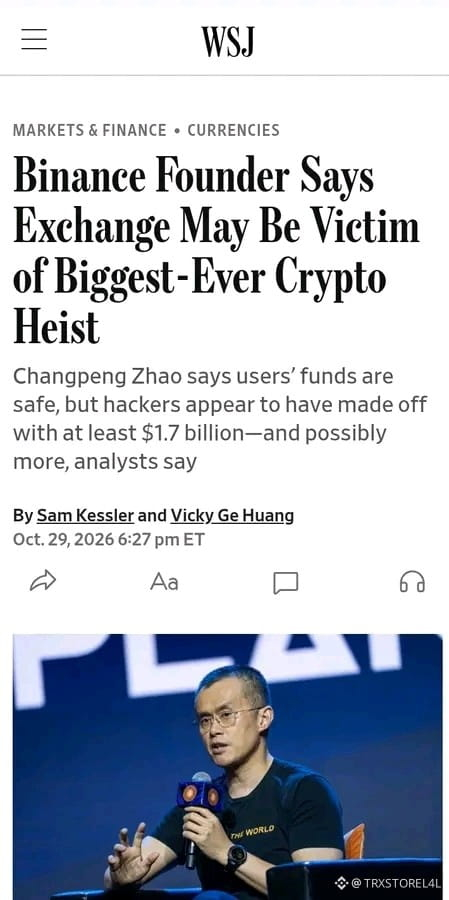
¡BINANCE ES VÍCTIMA DEL MAYOR HACKEO DE CRIPTOMONEDAS DE LA HISTORIA! MILES DE MILLONES DE DÓLARES EN ACTIVOS DIGITALES DESAPARECEN EN UN INSTANTE. El mundo de las criptomonedas se ha visto sacudido por una noticia impactante. Según se informa, Binance, la mayor plataforma de intercambio de criptomonedas del mundo, ha sido víctima de un ciberataque en el que se habrían transferido activos por un valor estimado de 5.500 millones de dólares estadounidenses —más de 90 billones de IDR—. El fundador de Binance, Changpeng Zhao (CZ), incluso ha reconocido que hay indicios de que la plataforma podría haber sufrido un hackeo a gran escala. Si se confirma que estas estimaciones corresponden a pérdidas por robo, este incidente superaría el hackeo de Bybit de 2025, que registró pérdidas de aproximadamente 1.500 millones de dólares estadounidenses. Las cifras son asombrosas. No se trata de un robo digital cualquiera: podría ser un atraco de activos por valor de decenas de billones de rupias. Lo que resulta tan intrigante como preocupante es que el problema no radica únicamente en la seguridad de la propia tecnología blockchain. En cambio, las vulnerabilidades críticas podrían estar en la infraestructura de gestión de activos, desde las billeteras calientes y los mecanismos de claves privadas hasta los sistemas de autorización de transacciones. Los análisis preliminares apuntan a un posible uso indebido del mecanismo de delegación de cuentas de Ethereum mediante EIP-7702. Mientras tanto, según se informa, Tether y Circle han congelado más de 2.380 millones de dólares estadounidenses en monedas estables vinculadas al incidente. Esto plantea una paradoja interesante: aunque la blockchain se define por los principios de descentralización e irreversibilidad de las transacciones, los emisores de monedas estables conservan, al parecer, la autoridad para congelar tokens en direcciones específicas. Desde la perspectiva de la ciberseguridad y la informática forense digital, surge una pregunta mucho más importante que el mero valor de los activos transferidos: ¿Cómo obtuvieron los atacantes autorización para transferirlos? ¿Se vieron comprometidas las claves privadas? ¿Se explotó el mecanismo de firma de transacciones? ¿O quizá existen debilidades inherentes en la arquitectura de seguridad de las billeteras o en los sistemas de control interno? Estas preguntas exigen una investigación técnica exhaustiva que incluya el rastreo de transacciones en la cadena y la correlación de direcciones de billeteras#BİNANCE #news_update

Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono