🚨 A ESTAS ALTURAS, TODO EL MUNDO DEBE HABERSE ENTERADO DE LA GRAN NOTICIA DE HOY.
Cómo se llevó a cabo el hackeo de Binance:
El atacante aprovechó EIP-7702, una actualización introducida en la actualización Pectra de Ethereum.
Esto permite que una billetera normal funcione temporalmente como un contrato inteligente mediante una firma válida con una clave privada.
El hacker había recopilado de antemano 50 autorizaciones EIP-7702, cada una con nonces secuenciales.
Sin conocer el nonce exacto en el momento del ataque.
Envió las 50 de una sola vez y solo una coincidió.
Eso fue todo lo que hizo falta.
¿Los movimientos de stablecoins en Tron? Los hizo la propia Binance.
ÚLTIMA ACTUALIZACIÓN SOBRE EL HACKEO DE BINANCE:
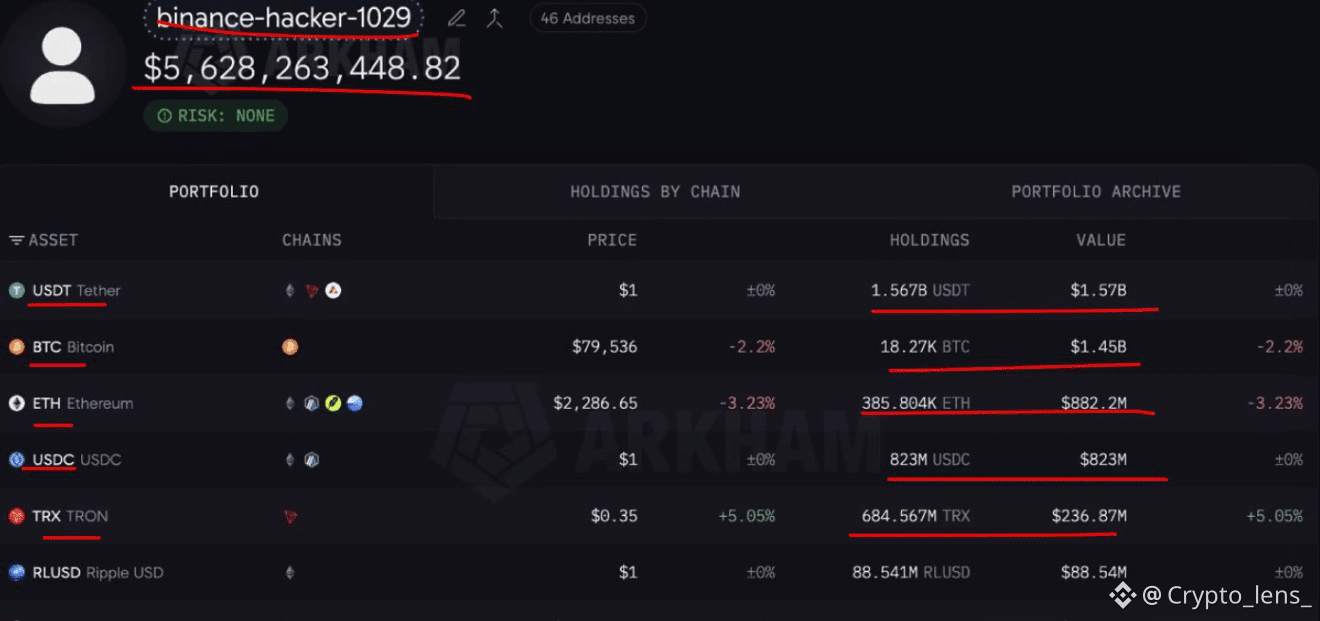
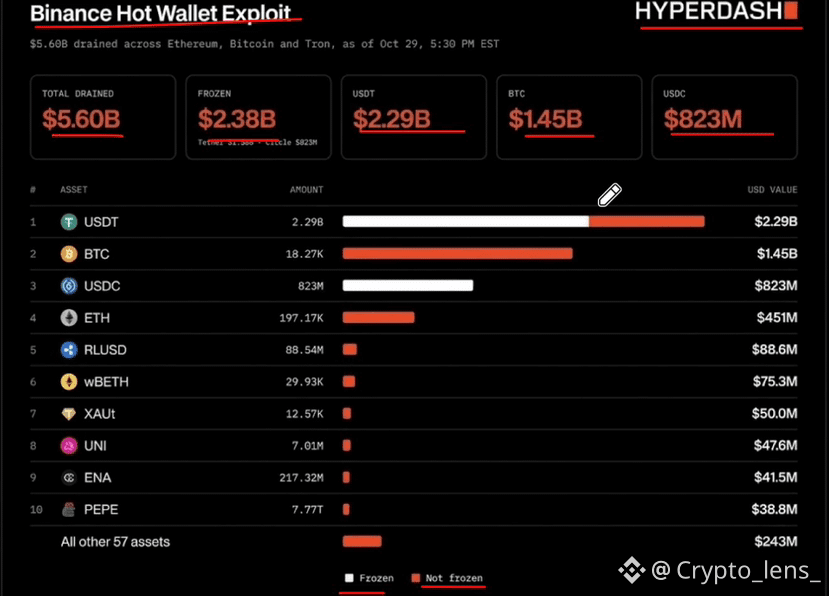
Fondos totales sustraídos: más de $5.5B
-$2.29B en USDT: congelados
-$823M en USDC: congelados
Aún en movimiento:
-18,270 $BTC ($1.45B)
-197K $ETH ($451M)
-$730M en USDT: aún no congelados
Fuente: (Hyperdash y datos en cadena).