Las carteras de hardware también pueden ser manipuladas: Trezor advierte a los compradores de CryptoBilis que cambien cuanto antes a una nueva frase de recuperación (30 de octubre, por la tarde, hora de Pekín)
La nueva alerta de seguridad que ha surgido esta tarde en el mundo cripto no se refiere a un exchange, sino a la propia cartera de hardware: el equipo de seguridad de Trezor recibió una divulgación responsable según la cual una Safe 5 vendida por el distribuidor del sudeste asiático CryptoBilis podría haber sido manipulada e infectada con un troyano de hardware. Si compraste tu dispositivo a través de este canal, conviene leer esto con atención; pero primero aclaremos las condiciones para evitar que se difunda información engañosa.
Estos son los hechos. El dispositivo en cuestión es una Safe 5 comprada a CryptoBilis a través de Tokopedia en agosto de 2026. La divulgación llegó al equipo de seguridad de Trezor el 28 de octubre. Según la descripción, se añadió una placa de circuito adicional entre la placa base del dispositivo y la pantalla, equipada con un módulo celular y una antena. Al parecer, podía leer lo que aparecía en la pantalla cuando el dispositivo estaba encendido —incluida la frase de recuperación— y transmitirlo a través de una red móvil. La recomendación de Trezor es clara: los usuarios que hayan comprado cualquier modelo a CryptoBilis desde marzo de 2026 deben transferir cuanto antes sus activos a una cartera con una frase de recuperación completamente nueva. No deben restaurar la frase antigua en otro dispositivo (si la frase se ha filtrado, cambiar de dispositivo sin cambiarla es como no haber cambiado nada). Los usuarios que cumplan los requisitos pueden ponerse en contacto con la empresa para solicitar un dispositivo de reemplazo. Trezor retiró a CryptoBilis de su lista oficial de distribuidores autorizados el 9 de octubre; anteriormente, el distribuidor también había estado implicado en la venta de dispositivos Ledger manipulados.
Sin embargo, esta alerta tiene tres limitaciones importantes que deben mencionarse juntas. Primero, Trezor aún no ha recibido el dispositivo en cuestión para verificarlo en un laboratorio. La evaluación de que el caso es «creíble» se basa en la descripción del usuario y en una videollamada; es una alerta preventiva, no una conclusión confirmada por pruebas. Segundo, Trezor afirma que hasta ahora no ha recibido informes de pérdidas de fondos de compradores de CryptoBilis. Además, no se encontraron indicios de manipulación en otros cuatro dispositivos de CryptoBilis enviados para su inspección. Tercero, la alerta no se aplica a todos los usuarios de Trezor: solo afecta a las compras realizadas a través de CryptoBilis desde marzo de 2026. Los compradores de la web oficial y de otros canales oficiales no están incluidos.
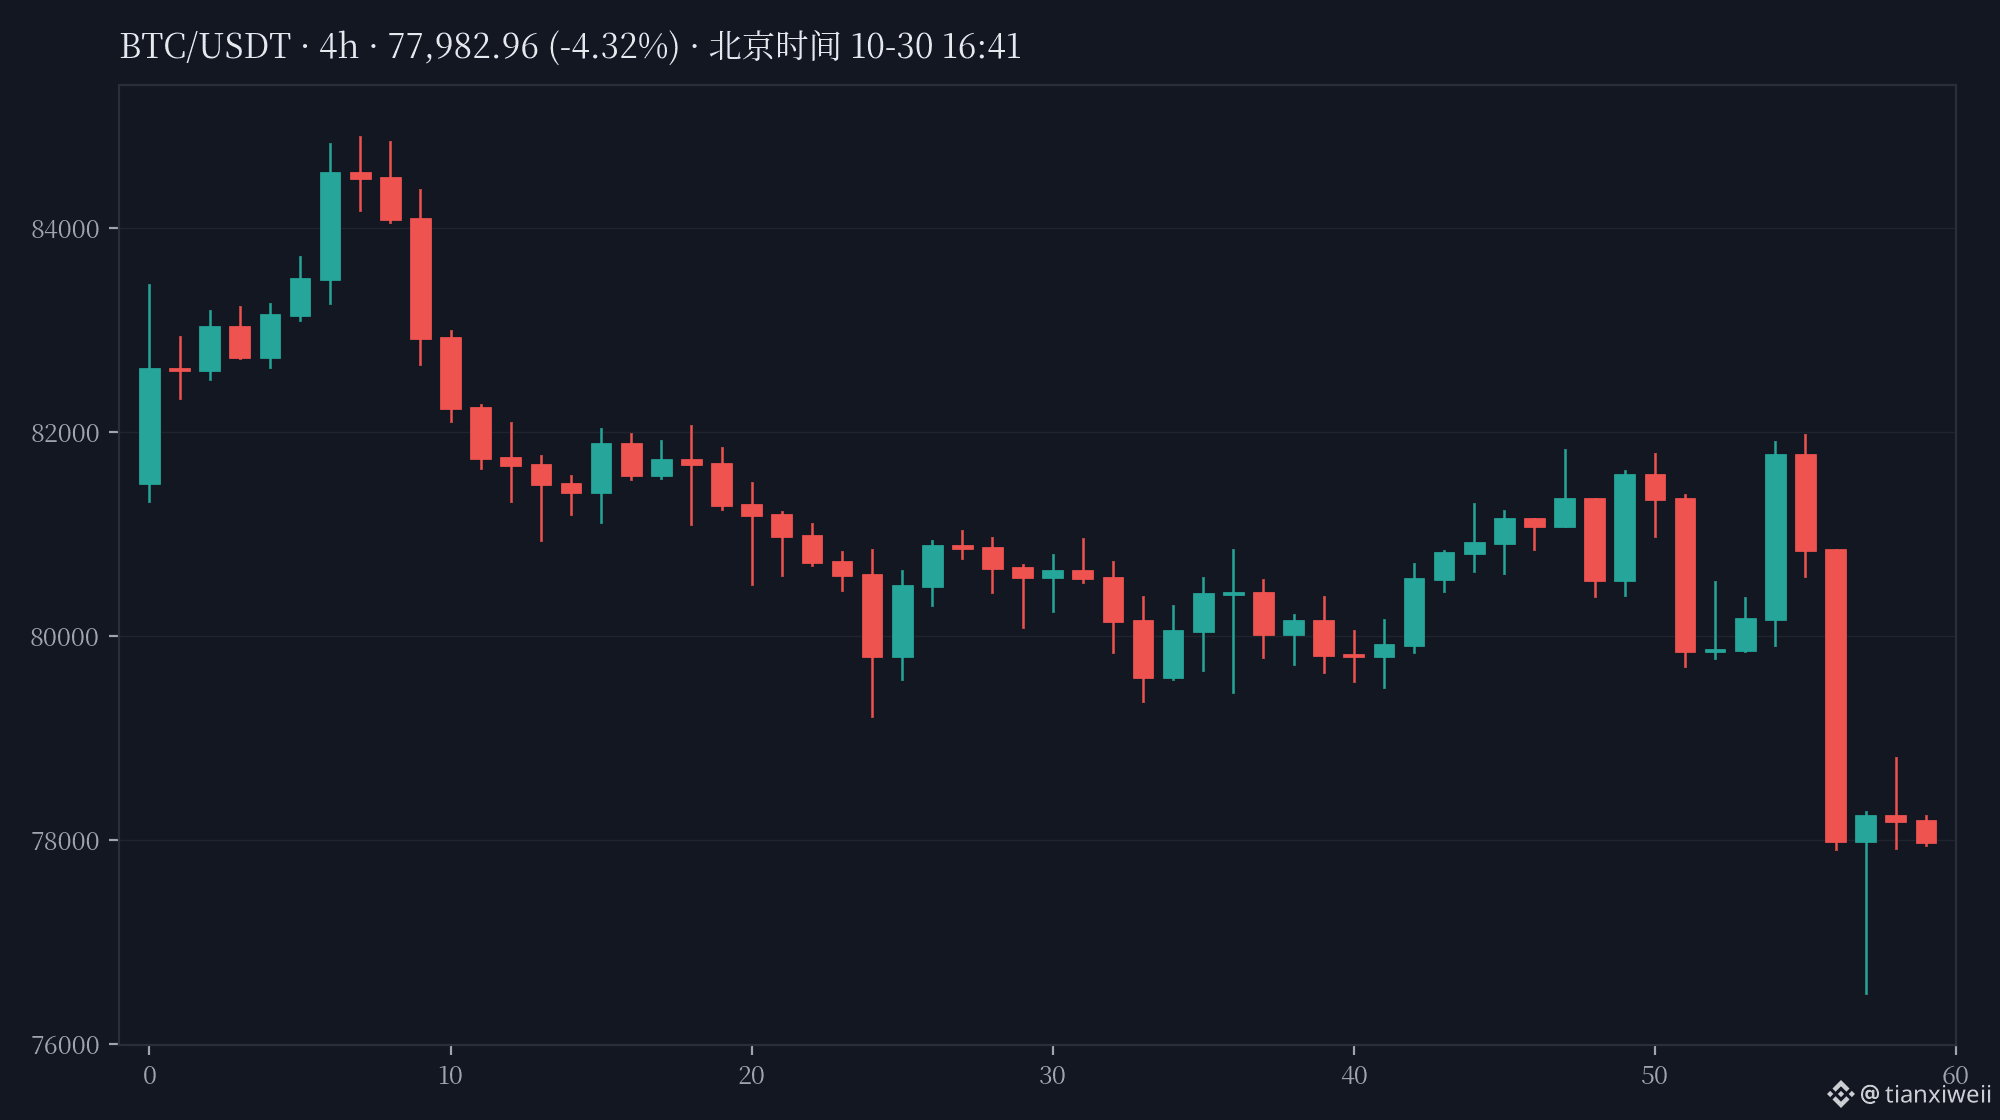
Resumen del mercado (precios contrastados con dos fuentes antes de publicar, 16:40; diferencia entre el mercado al contado de Binance y los perpetuos de OKX ≤0,06 %): $BTC , aproximadamente 78.020 dólares (24 h: -2,51 %). Esta alerta de seguridad no está relacionada con la evolución del mercado; la imagen adjunta es solo ilustrativa.
Mi opinión: la seguridad de una cartera de hardware no depende únicamente de que «la frase de recuperación se almacene sin conexión»; el canal por el que se compra el dispositivo también forma parte de la cadena de suministro. Cuando un distribuidor deja de estar autorizado oficialmente, nadie puede garantizar qué ha ocurrido con el dispositivo antes de que llegue a tus manos. La lección de este caso es que la comodidad de comprar a través de un tercero puede salir cara justo en el aspecto en el que menos conviene ahorrar.
Advertencia de riesgo: el mecanismo de manipulación aún no ha sido verificado en un laboratorio y no hay informes de pérdidas de fondos. Lo anterior es una recopilación de la alerta oficial de Trezor y de informaciones publicadas por varios medios; no constituye asesoramiento de inversión. Si compraste a través del canal afectado, sigue las instrucciones de los comunicados oficiales de Trezor y desconfía de cualquier enlace de «atención al cliente» que intente aprovechar la situación para pedirte tu frase de recuperación.
¿Compras tu cartera de hardware en la web oficial o a través de un distribuidor? ¿Compruebas la lista de distribuidores autorizados antes de comprar?
#Trezor #硬件钱包 #AvisoDeSeguridad