

La lección más importante de un grave incidente de seguridad relacionado con las criptomonedas no siempre tiene que ver con cuánto dinero se perdió. A veces, tiene que ver con la facilidad con la que pueden vulnerarse los sistemas que protegen miles de millones de dólares.
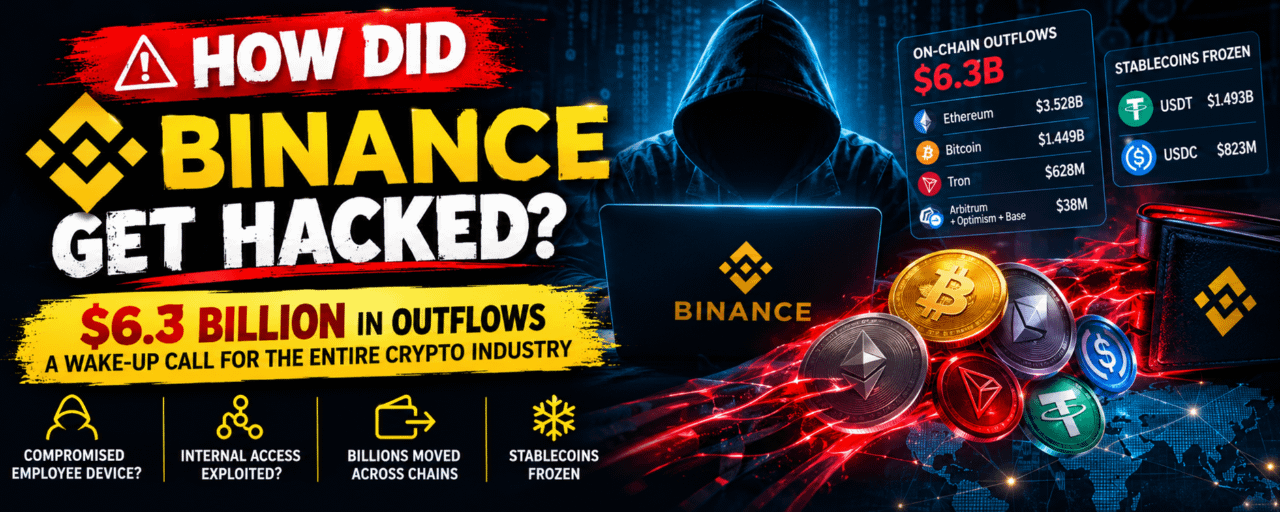
El 29 de octubre de 2026, investigadores de la cadena de bloques detectaron enormes salidas de fondos de billeteras identificadas como pertenecientes a Binance, cuyo valor estimado alcanzó aproximadamente los 6.300 millones de dólares. Mientras tanto, según se informó, Tether y Circle congelaron miles de millones en activos sospechosos de monedas estables.
Pero esto es lo que hace que este incidente resulte especialmente preocupante:
Es posible que el ataque denunciado no haya requerido que los hackers robaran las claves privadas de las billeteras de Binance.
🔍 ¿Cómo ocurrió el ataque?
Según los primeros informes, el ataque involucró la computadora portátil de un ingeniero de DevOps que había sido comprometida.
La presunta secuencia del ataque pone de manifiesto cómo un solo dispositivo de un empleado comprometido puede llegar a exponer infraestructura interna crítica.
Dispositivo de un empleado comprometido: Según los informes, los atacantes obtuvieron acceso a la computadora portátil de un ingeniero.
Acceso a la infraestructura interna: Presuntamente, utilizaron ese acceso para llegar a un entorno de servicios internos.
Explotación de la infraestructura de retiros: Según los informes, los atacantes manipularon un proceso interno de retiro de confianza para autorizar transacciones no autorizadas.
Fondos transferidos entre cadenas de bloques: Se transfirieron miles de millones en activos a través de redes como Ethereum, Bitcoin y Tron.
Stablecoins congeladas: Tether y Circle tomaron medidas para congelar los fondos sospechosos identificados.
Esta es la parte aterradora: no necesariamente tienes que vulnerar la bóveda más segura si puedes comprometer el sistema que autoriza el acceso a ella.
💰 Miles de millones en salidas: ¿qué ocurrió en la cadena?
Los primeros datos en cadena informados mostraron movimientos significativos:
Ethereum: 3.528 millones de dólares
Bitcoin: 1.449 millones de dólares
Tron: 628 millones de dólares
Arbitrum, Optimism y Base: 38 millones de dólares en total
Stablecoins presuntamente congeladas:
USDT: 1.493 millones de dólares
USDC: 823 millones de dólares
Estas cifras representan movimientos y congelamientos en la cadena de bloques según lo informado, no totales finales de robo o recuperación verificados de forma independiente. La investigación sigue siendo importante para determinar exactamente qué ocurrió.
⚠️ El problema de fondo: la infraestructura centralizada
Se suponía que las criptomonedas brindarían libertad financiera a las personas sin depender por completo de instituciones centralizadas.
Sin embargo, este incidente plantea algunas preguntas incómodas:
¿Qué tan seguros son los exchanges centralizados si los dispositivos de sus empleados pueden convertirse en posibles puntos de entrada para ataques?
¿Están los sistemas internos de retiro suficientemente aislados de las computadoras de trabajo de los empleados?
¿Pueden los exchanges ofrecer una transparencia significativa cuando se mueven miles de millones de dólares de forma inesperada?
¿Cuánto depende nuestra seguridad en el mundo cripto de un puñado de empresas y de sus controles internos?
Aunque un exchange cuente con cifrado avanzado, almacenamiento en frío y varias capas de seguridad, una vulnerabilidad en su infraestructura operativa puede generar riesgos graves.
🧠 ¿Qué deberían aprender los inversores en criptomonedas?
Este incidente nos recuerda que la seguridad de los exchanges y la seguridad de la cadena de bloques no son lo mismo.
Los inversores deberían:
Evitar dejar fondos innecesarios en exchanges centralizados.
Activar la autenticación de dos factores (2FA) y la protección de retiros.
No revelar nunca claves de API ni credenciales de acceso a cuentas.
Verificar los anuncios de seguridad a través de canales oficiales.
No confiar nunca en servicios falsos de recuperación ni en enlaces de compensación.
🔥 Mis reflexiones finales
La industria cripto no puede seguir promoviendo la descentralización mientras deja vulnerable una infraestructura crítica ante puntos únicos de fallo centralizados.
Si un solo dispositivo comprometido puede llegar a dar acceso a miles de millones de dólares, la industria debe replantearse cómo protege sus sistemas más sensibles.
Esto va más allá de Binance.
Es una advertencia para todos los exchanges centralizados, todos los inversores en criptomonedas y todas las empresas que custodian miles de millones en activos digitales.
La verdadera pregunta no es solo cuánto dinero se movió. Es cómo lograron los atacantes entrar al sistema en primer lugar.
¿Qué opinas?
¿Sigue valiendo la pena correr el riesgo de mantener fondos en exchanges centralizados o la autocustodia es más importante que nunca?
@Binance


#Binance #CryptoSecurity #Blockchain #CryptoNews #EarningsSeason