

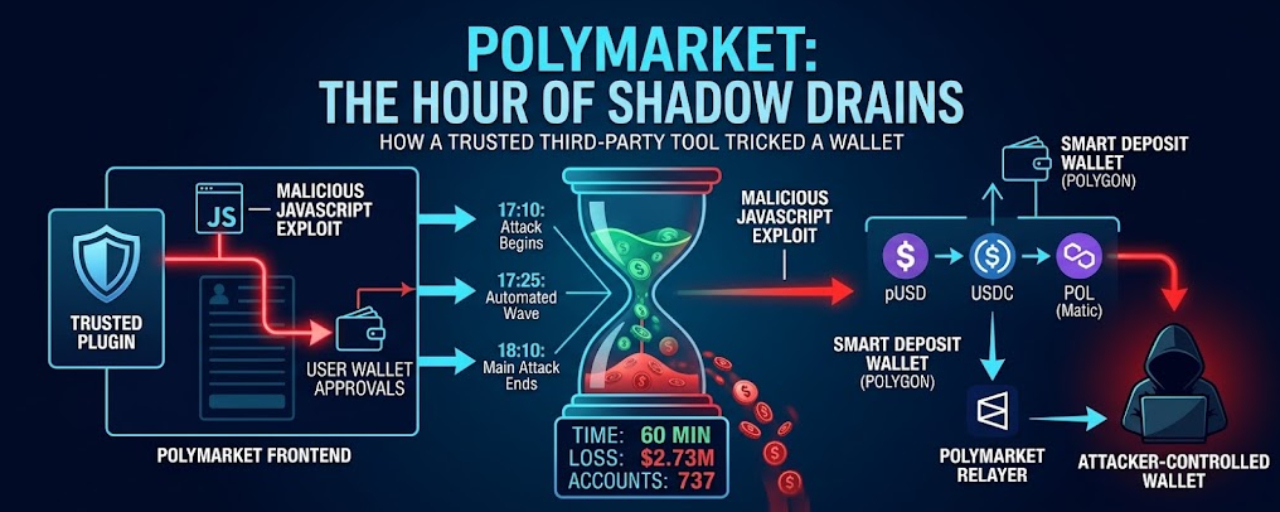

🚨 Polymarket perdió 2,73 millones de dólares en 737 cuentas en una hora. Los atacantes explotaron un software de sitios web de confianza, no un contrato inteligente defectuoso.
El 29 de octubre, unos atacantes explotaron JavaScript malicioso distribuido a través de DebugBear, un servicio de monitorización de sitios web de terceros integrado en Polymarket.
Investigadores de seguridad descubrieron JavaScript malicioso distribuido a través de la infraestructura de DebugBear. Estaba diseñado para identificar a los usuarios de Polymarket que habían iniciado sesión, examinar sus saldos y posiciones, y aprovechar la funcionalidad de trading existente de la plataforma.
Así se desarrolló la operación:
🕔 17:10 UTC: Las primeras cinco cuentas fueron vaciadas en menos de tres minutos. Una perdió aproximadamente $75K.
🕔 17:25: Tras una pausa de 13 minutos, comenzó la principal oleada automatizada de retiros, que llegó a alcanzar hasta 40 vaciados por minuto.
🕔 17:45: Trader Car advirtió públicamente a los usuarios. Ya se había producido aproximadamente el 48 % de la pérdida final de $2.73M.
🕕 18:05: La página de estado de Polymarket registró el modo de solo cancelación y la actividad del relé en pausa.
🕕 18:10: Bitquery registró el último vaciado de la principal oleada del ataque. El relé dejó de funcionar unos 30 segundos después.
🕕 18:37: Polymarket anunció que había identificado y solucionado el problema.
🕕 18:52: El relé reanudó su actividad. A las 19:11 se rastreó otro retiro de $10.99.
Los usuarios de Polymarket guardan fondos en billeteras de depósito inteligentes en Polygon. Sus saldos en dólares se mantienen en pUSD, respaldado 1:1 por USDC.
La actividad maliciosa aprovechó el flujo normal de transacciones: las aprobaciones de las billeteras se enviaron a través del propio relé de Polymarket, que ejecutó los retiros. Los fondos se convirtieron de pUSD a USDC, se intercambiaron por POL y se transfirieron a billeteras controladas por los atacantes.
Bitquery rastreó 985 retiros relacionados con 737 cuentas, por un total aproximado de $2.73M.
El detalle crucial: todos los retiros rastreados incluían una aprobación válida de la billetera. No se identificó ninguna vulnerabilidad en los contratos inteligentes. La cadena de bloques confirma las aprobaciones, aunque no puede determinar de forma independiente quién las generó.
Polymarket suspendió temporalmente las operaciones, restableció la plataforma y prometió reembolsar a los usuarios afectados.
¿La lección? Proteger las claves privadas no basta cuando un software de terceros comprometido puede abusar de un entorno de transacciones autenticado.
Esto no es asesoramiento financiero.
$POL

#SeguridadCripto #Polygon #Web3