Roban 6.300 millones a Binance; salen a la luz indicios sobre los atacantes: TRM atribuye con alta confianza el ataque al grupo norcoreano TraderTraitor (resumen del 30 de octubre, 13:51, hora de Pekín)
Tras seguir durante todo el día el incidente de seguridad de Binance, esta tarde por fin se ha completado la pieza clave del rompecabezas: quiénes podrían ser los atacantes. Ojo: esta no es una conclusión oficial de Binance; hasta ahora, Binance no ha señalado a ningún atacante y su conclusión preliminar sigue siendo que «se sospecha que el portátil de un ingeniero de DevOps fue comprometido, sin pruebas de filtración de claves privadas». En esta ronda, tres investigadores independientes han coincidido en sus evaluaciones.
Primero, veamos qué dice cada uno de los tres, porque sus afirmaciones no tienen el mismo peso; no las reduzcamos a una sola. TRM Labs es quien se expresa con mayor contundencia en su blog oficial: basándose en información dentro y fuera de la cadena, atribuye el ataque «con alta confianza» al grupo norcoreano de hackers de élite TraderTraitor, y ofrece sus propias cifras en cadena: a partir de aproximadamente las 20:05 (UTC) del 29 de octubre, en unos 20 minutos, los atacantes transfirieron alrededor de 6.360 millones de dólares desde las billeteras de Binance en 10 cadenas, unas cuatro veces los 1.500 millones de dólares del caso de Bybit de febrero de este año. Jonathan Levin, codirector ejecutivo de Chainalysis, habla de algo «probable» (likely): estima que el monto robado es de unos 6.400 millones de dólares, algo más que la estimación oficial de Binance, de alrededor de 6.300 millones, debido a las conexiones con casos anteriores. La cadena de pruebas del investigador en cadena ZachXBT es la más concreta: los fondos robados a Binance se mezclaron en la misma dirección 0x151…eb7, tras llegar a través de THORChain junto con fondos robados previamente a Bitget por unos 388 millones de dólares, lo que «apunta al mismo atacante»; el caso de Bitget ya se había atribuido a TraderTraitor, vinculado a Corea del Norte, y también presenta coincidencias con casos como el de Kelp DAO.
¿Por qué merece una publicación aparte, en lugar de esperar otra vez a la versión oficial? Porque cambia la evaluación de lo difícil que será recuperar el dinero. Según las cifras de TRM, los atacantes todavía conservan unos 2.400 millones de dólares en activos que los emisores no pueden congelar, incluidos más de 420.000 $ETH y 18,270 $BTC . Los $BTC ya se han dividido entre 19 billeteras (en su mayoría, cadenas de dispersión en lotes de 1.000 unidades); ningún emisor puede congelarlos como haría con las stablecoins. La cifra oficial de unos 3.000 millones de dólares congelados sigue siendo la comunicada anteriormente; esta vez no ha habido una nueva revisión al alza. Los retiros siguen suspendidos, Alpha continúa pausado y aún no se ha publicado una revisión técnica completa: nada de eso ha cambiado. No hay que pensar que el proceso de recuperación también ha avanzado solo porque ya se atribuyó el ataque.
Hay otra discrepancia entre las versiones que conviene destacar por separado y no pasar por alto: la evaluación de TRM sobre la vía del ataque no coincide del todo con la conclusión preliminar de Binance. TRM considera que las billeteras de varias cadenas produjeron firmas válidas durante la misma ventana temporal, y que la explicación más probable es que los atacantes obtuvieron la capacidad de firmar entre cadenas a través del sistema de firma de las billeteras calientes de Binance. En cambio, la versión preliminar de Binance señala que se comprometió un único portátil para acceder a un contenedor de servicios. Ninguna de las dos hipótesis ha sido confirmada por una revisión técnica completa; en el artículo solo se pueden presentar en paralelo, sin sacar conclusiones en nombre de Binance.
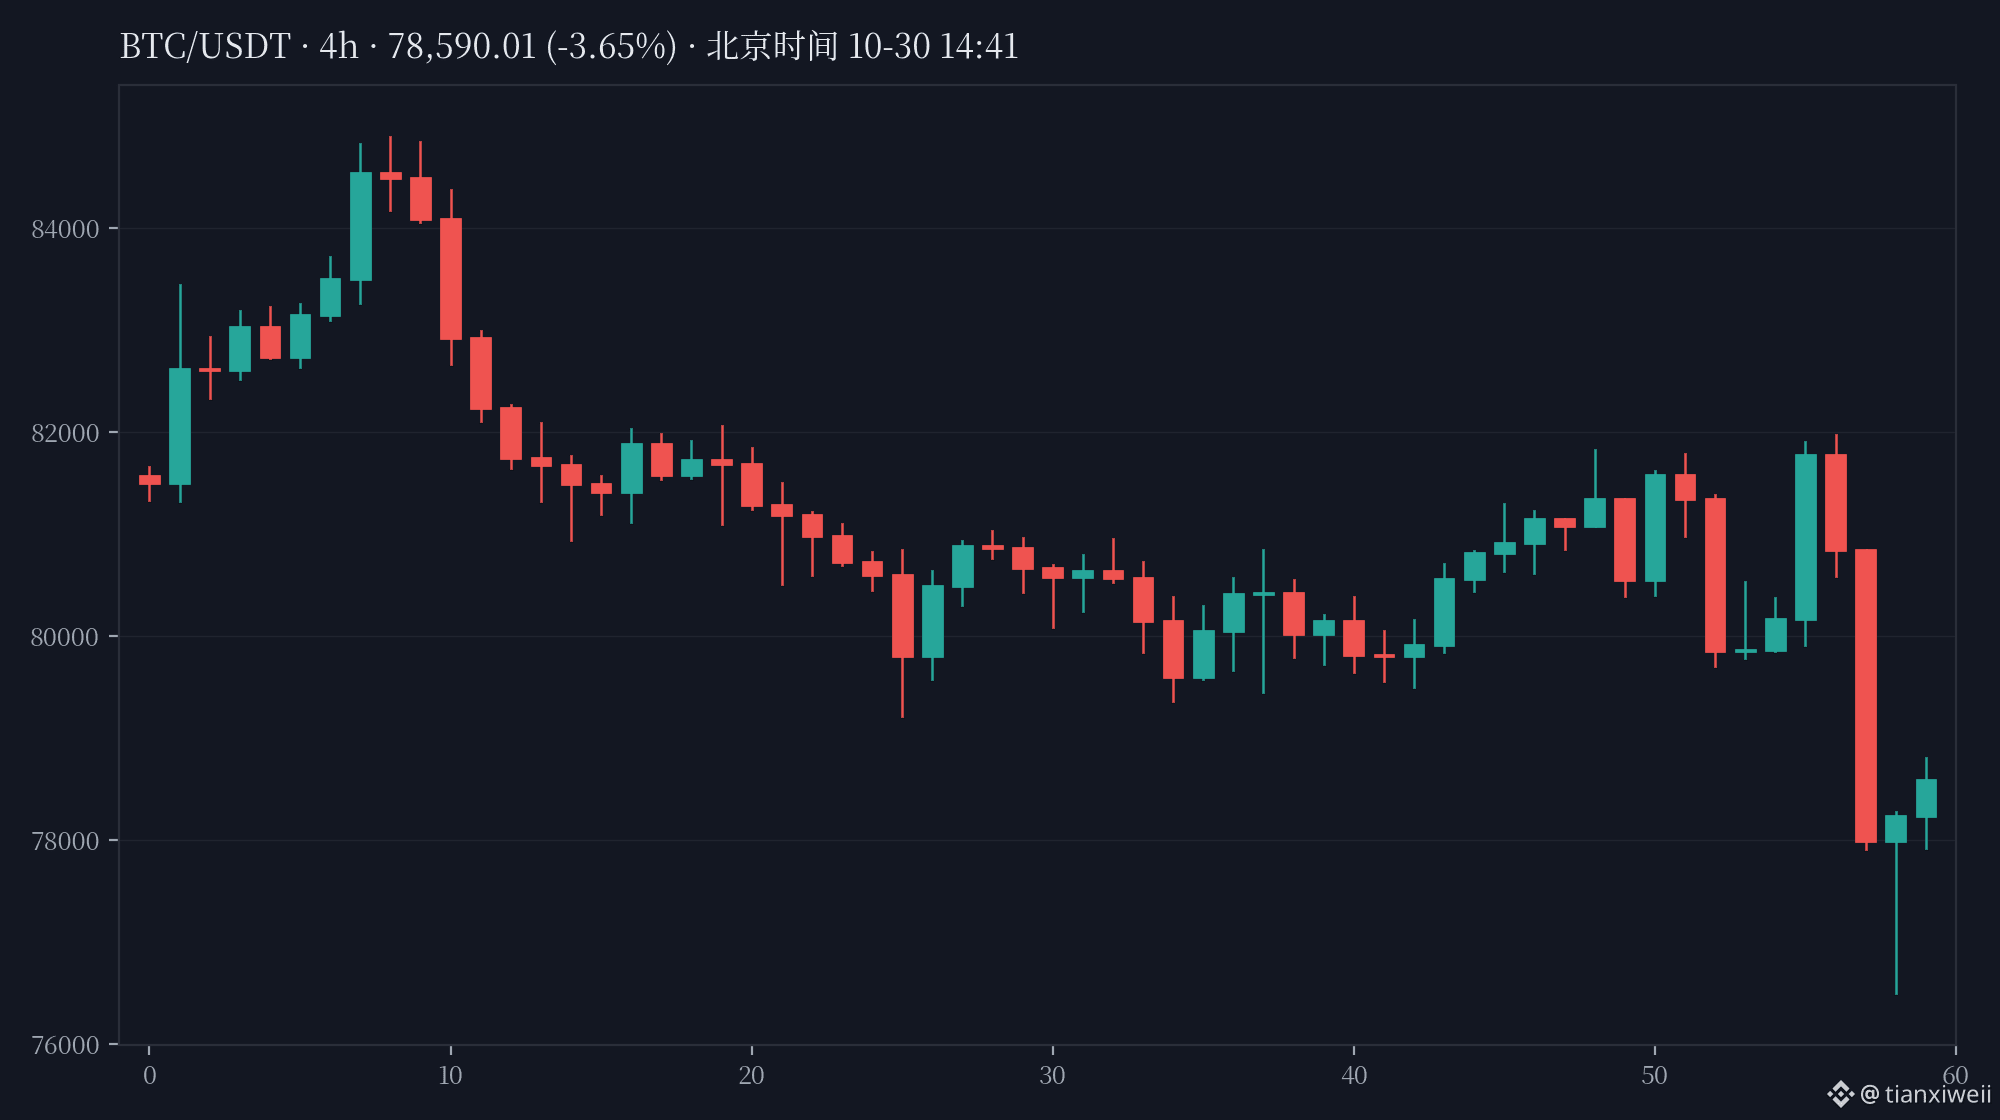
Resumen del mercado (verificado con dos fuentes antes de publicar, 14:40; diferencia entre el mercado al contado de Binance y los perpetuos de OKX ≤0,12%): $BTC , aproximadamente 78,638 dólares (24 h: -1,79%); $ETH , aproximadamente 2,251 dólares (-2,80%); $BNB , aproximadamente 716,05 dólares (-4,85%; mínimo de 680 dólares en 24 h). En comparación con el resumen de la publicación de las 12:38 ($BTC 78,310; $ETH 2,246; $BNB 717.68), $BTC y $ETH repuntaron ligeramente, mientras que $BNB se mantuvo prácticamente sin cambios: la noticia de la atribución no cambió de inmediato la dirección del mercado.
Mi opinión: una vez que la atribución apunta a una organización patrocinada por un Estado, esto deja de ser simplemente «roban a un exchange y el exchange indemniza». Las congelaciones, la recuperación de fondos y el cumplimiento de sanciones tardarán más. Pero, para los usuarios corrientes, lo que realmente hay que esperar son dos cosas: a qué hora se habilitará la primera tanda de retiros y qué dirá la revisión completa. Hasta entonces, confíen únicamente en los canales oficiales y no hagan clic en ningún enlace de «registro para indemnizaciones» o «restablecimiento de retiros».
Aviso de riesgo: lo anterior es una recopilación de investigaciones de instituciones y reportajes de medios de acceso público. La atribución sigue siendo una evaluación de terceros, no una conclusión oficial de Binance, y ningún gobierno la ha confirmado. No constituye asesoramiento de inversión; las evaluaciones podrían revisarse a la luz de futuras actualizaciones oficiales.
¿Creen que Binance señalará oficialmente a los atacantes en su revisión completa o seguirá limitándose a hablar de una «investigación preliminar»?
#Binance #安全事件 #黑客归因 #BilleteraCaliente