#两地址约12.8亿枚USDT遭冻结
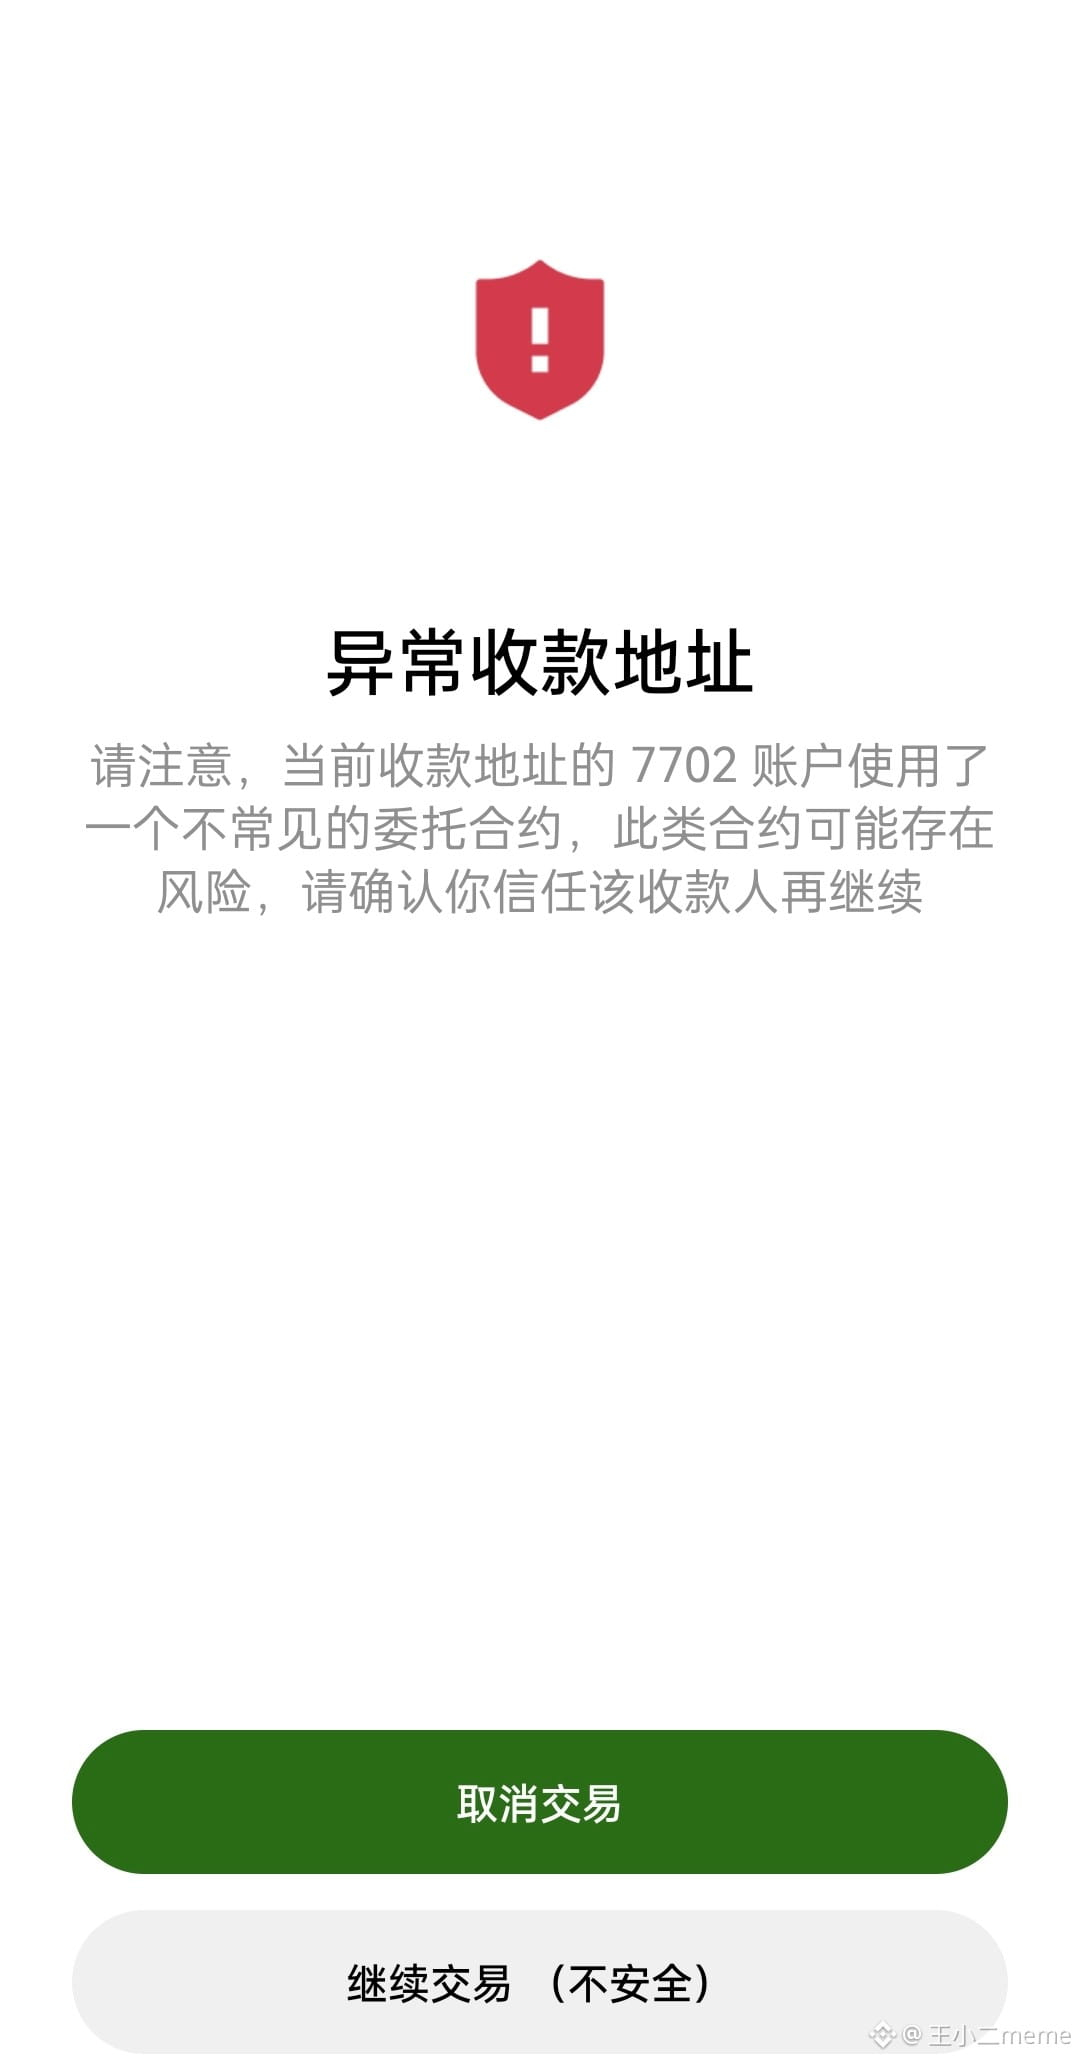
Revisen sus direcciones enseguida. Como en la imagen 1, si al transferir BNB desde la cartera web de OKX aparece EIP‑7702, set code o delegation, no la usen bajo ningún concepto: transfieran los activos valiosos que haya dentro a una cartera nueva. Las carteras calientes no son seguras aunque no haya autorizaciones ni se hayan filtrado la clave privada o la frase semilla. El principio es que, después de hacer una transacción con una cartera caliente, pueden autorizar sin darse cuenta un contrato delegado mediante 7702. Al fin y al cabo, Xu, de OKX, tiene formación técnica.
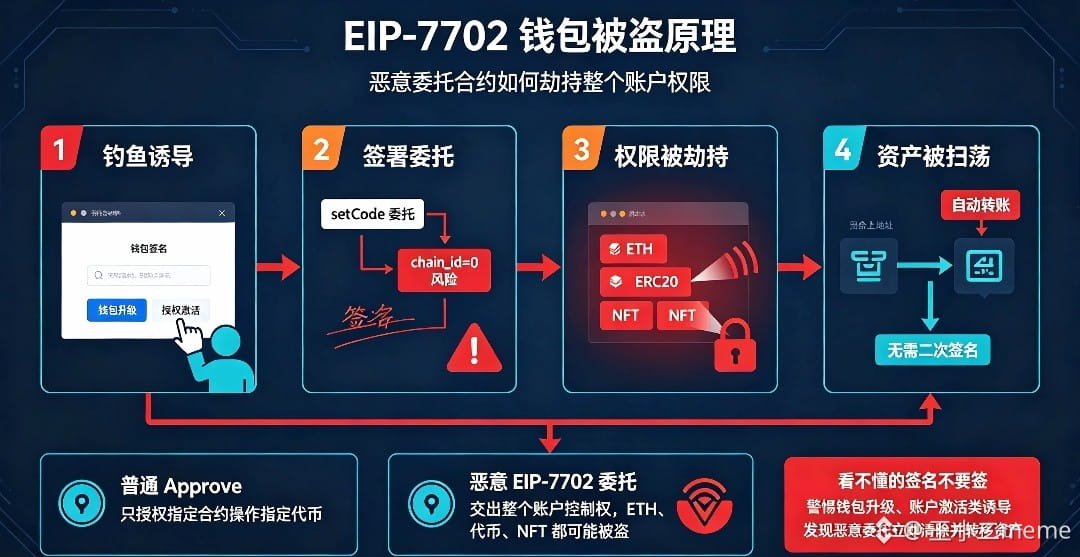
No actualicen las carteras calientes a la ligera. Los estafadores se hacen pasar por «Actualización de cartera | Gas gratis | Activación de cuenta | Cartera de IA» y consiguen que firmes una delegación EIP‑7702. Una vez firmada, la cartera queda vinculada a un contrato de vaciado creado por los hackers. En cuanto entren fondos en la cartera, se transferirán automáticamente, sin que vuelvan a necesitar ninguna otra firma tuya. Te roban los fondos en silencio y puede que ni siquiera te des cuenta de lo que ha ocurrido.
Si al firmar una transacción se establece chain_id en 0, la firma de delegación se activa en todas las cadenas EVM.
Si una sola cadena resulta comprometida, los activos de esa dirección en todas las cadenas, como BSC, Polygon y ETH, quedan en peligro. Si la lógica de inicialización no está bien implementada, alguien puede adelantarse y enviar tu firma de autorización, secuestrar tu delegación y hacerse con el control de la cuenta.
Muchos monederos tienen ventanas emergentes de advertencia deficientes. Los usuarios comunes no entienden que no se trata de una transacción normal ni reconocen que es una autorización de delegación a nivel de cuenta, por lo que es muy fácil que firmen por error.
Los usuarios comunes no distinguen entre una «firma normal» y una «tupla de autorización EIP‑7702»; creen que solo tienen que confirmar algo sencillo en la ventana emergente y caen en la trampa. Aunque tengas la clave privada, el riesgo persiste mientras no elimines la delegación.
Puedes seguir firmando transacciones con tu clave privada, pero la lógica del contrato delegado tiene prioridad. Si los hackers han preparado una lógica de vaciado automático, pueden vaciar todos los activos de tu cuenta. El riesgo solo desaparece si firmas otra delegación nueva cuyo destino sea la dirección cero, para eliminar la delegación y desvincularla.
Incluso si se trata de un proyecto legítimo, un error en el código del contrato delegado puede permitir que un atacante aproveche una vulnerabilidad del contrato para tomar el control de la cuenta y robar los fondos.
Revisen sus direcciones enseguida. Como en la imagen 1, si al transferir BNB desde la cartera web de OKX aparece EIP‑7702, set code o delegation, no la usen bajo ningún concepto: transfieran los activos valiosos que haya dentro a una cartera nueva. Las carteras calientes no son seguras aunque no haya autorizaciones ni se hayan filtrado la clave privada o la frase semilla. El principio es que, después de hacer una transacción con una cartera caliente, pueden autorizar sin darse cuenta un contrato delegado mediante 7702. Al fin y al cabo, Xu, de OKX, tiene formación técnica.
No actualicen las carteras calientes a la ligera. Los estafadores se hacen pasar por «Actualización de cartera | Gas gratis | Activación de cuenta | Cartera de IA» y consiguen que firmes una delegación EIP‑7702. Una vez firmada, la cartera queda vinculada a un contrato de vaciado creado por los hackers. En cuanto entren fondos en la cartera, se transferirán automáticamente, sin que vuelvan a necesitar ninguna otra firma tuya. Te roban los fondos en silencio y puede que ni siquiera te des cuenta de lo que ha ocurrido.
Si al firmar una transacción se establece chain_id en 0, la firma de delegación se activa en todas las cadenas EVM.
Si una sola cadena resulta comprometida, los activos de esa dirección en todas las cadenas, como BSC, Polygon y ETH, quedan en peligro. Si la lógica de inicialización no está bien implementada, alguien puede adelantarse y enviar tu firma de autorización, secuestrar tu delegación y hacerse con el control de la cuenta.
Muchos monederos tienen ventanas emergentes de advertencia deficientes. Los usuarios comunes no entienden que no se trata de una transacción normal ni reconocen que es una autorización de delegación a nivel de cuenta, por lo que es muy fácil que firmen por error.
Los usuarios comunes no distinguen entre una «firma normal» y una «tupla de autorización EIP‑7702»; creen que solo tienen que confirmar algo sencillo en la ventana emergente y caen en la trampa. Aunque tengas la clave privada, el riesgo persiste mientras no elimines la delegación.
Puedes seguir firmando transacciones con tu clave privada, pero la lógica del contrato delegado tiene prioridad. Si los hackers han preparado una lógica de vaciado automático, pueden vaciar todos los activos de tu cuenta. El riesgo solo desaparece si firmas otra delegación nueva cuyo destino sea la dirección cero, para eliminar la delegación y desvincularla.
Incluso si se trata de un proyecto legítimo, un error en el código del contrato delegado puede permitir que un atacante aproveche una vulnerabilidad del contrato para tomar el control de la cuenta y robar los fondos.