


Polymarket reanudó las operaciones en su plataforma internacional el 29 de octubre de 2026, después de verse obligado a cerrar temporalmente debido a que un script de monitoreo había sido comprometido. La plataforma detuvo las órdenes, suspendió las actividades de los relés y prometió devolver el dinero a sus clientes. La plataforma estadounidense independiente no se vio afectada.
Un script de monitoreo que accedió a sesiones de trading activas
Hudson Rock descubrió una carga maliciosa de 15.187 bytes en el script de monitoreo de usuarios reales de DebugBear. Esta pudo acceder a la información guardada de las cuentas, averiguar quiénes eran los clientes autorizados de los operadores e intentar vender posiciones y transferir tokens.
El código del sitio web de Polymarket también mostró que se había eliminado el script de DebugBear. El ataque parece haber explotado código que se ejecutaba en el sitio web, en lugar de una falla en sus contratos inteligentes.
Modo de solo cancelación y luego una solución antes de las 3 p. m., hora del este
Polymarket puso el exchange internacional en modo de solo cancelación el 29 de octubre de 2026. Su cuenta de estado dijo que un proveedor había sido comprometido y que el caso se había remitido a las autoridades policiales del Reino Unido.
El 29 de octubre de 2026, alrededor de las 3 p. m., hora del este, se reanudaron las operaciones en Polymarket. La empresa anunció su política de reembolsos. Según un informe de CNBC, se espera que los clientes que perdieron menos de $10.000 reciban sus reembolsos antes del 30 de octubre de 2026. En cambio, los clientes de la empresa que perdieron más de esa cantidad deben firmar primero un documento de exoneración de responsabilidad. Aunque la empresa comunicó sus planes de reembolso, no confirmó que se haya emitido ningún reembolso.
DebugBear pidió a sus clientes que retiraran su código
DebugBear también reconoció que había un problema de seguridad. El 29 de octubre de 2026, la empresa instó a sus clientes a eliminar de sus sitios web el código de monitoreo mientras especialistas investigaban el incidente.
Estamos afectados por un incidente de seguridad en curso. Si usas nuestro producto RUM, elimina el código insertado de tu sitio web.
— DebugBear (@DebugBear) 29 de octubre de 2026
La advertencia puso de relieve una preocupación más amplia. Los scripts de terceros pueden ejecutarse dentro de sitios web legítimos. Si se ven comprometidos, pueden obtener acceso a las sesiones activas del navegador de los usuarios.
Estimaciones preliminares de pérdidas frente a pérdidas confirmadas
Por ahora, los daños financieros siguen sin estar claros. Betting Intelligence y Polysights rastrearon retiros por al menos $2,7 millones que involucraron 710 billeteras el 29 de octubre de 2026, informó CNBC.
Mientras tanto, Hudson Rock identificó unos $2,19 millones en una dirección receptora de respaldo. Sin embargo, ese saldo no permite determinar cuánto se robó. Polymarket aún no ha confirmado las pérdidas totales.
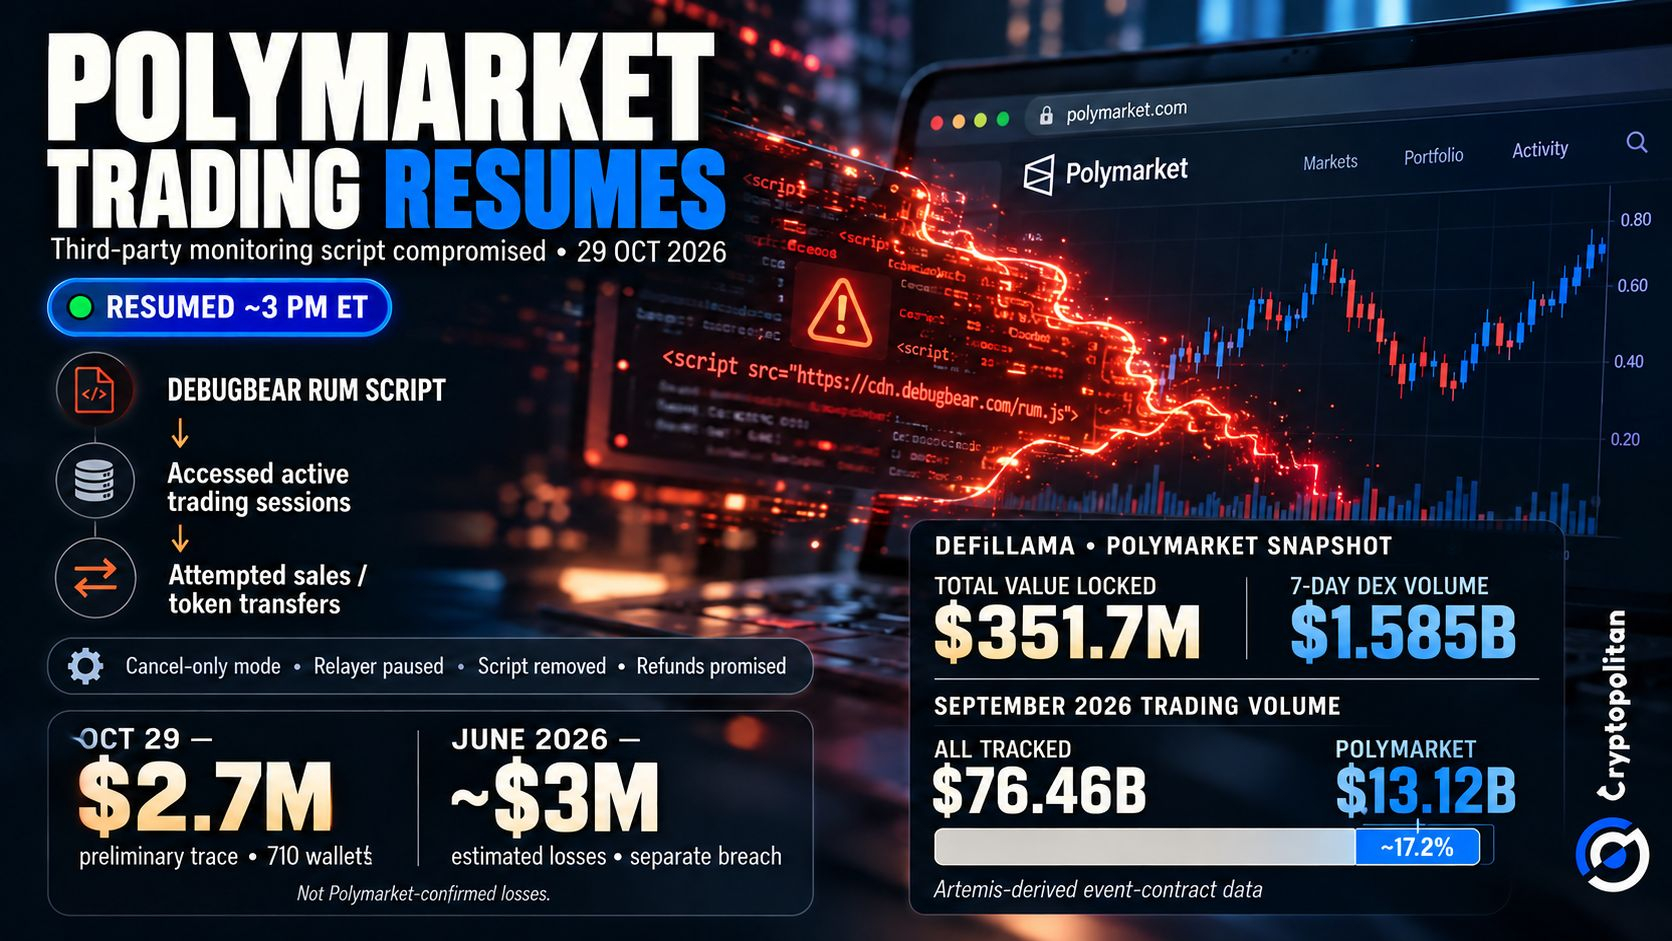 Brecha de seguridad de DebugBear en Polymarket: estado de las operaciones, estimación de pérdidas de $2,7 millones y datos del mercado
Dos fallas anteriores de proveedores, sin una causa común
Este no fue el primer problema de seguridad de Polymarket relacionado con un proveedor. En junio de 2026, Halborn y TechCrunch informaron sobre un ataque con scripts maliciosos. Según los informes, este drenó alrededor de $3 millones de al menos 11 billeteras. Polymarket también prometió reembolsos en aquella ocasión.
Antes, en diciembre de 2025, una brecha de seguridad en otro proveedor de autenticación afectó las cuentas de los usuarios. Tanto Cryptopolitan como CertiK documentaron el incidente.
Los tres casos involucraron a proveedores externos. Sin embargo, no hay pruebas que los vinculen con el mismo atacante o la misma causa subyacente.
Qué implica la exposición repetida a proveedores para un sector de $78.000 millones
Estos incidentes recurrentes se producen mientras los mercados de predicción atraen más actividad de trading. Un informe basado en datos de Artemis registró un volumen de operaciones de $76.460 millones en los mercados analizados en septiembre de 2026. Polymarket representó $13.120 millones. Estas cifras reflejan la actividad de trading, no los activos bajo custodia.
Ese crecimiento pone aún más de relieve los problemas de seguridad. CertiK advierte que las plataformas que combinan servicios web tradicionales con tecnología blockchain aún pueden tener vulnerabilidades centralizadas.
Estos riesgos también podrían disuadir a los inversores institucionales. Según Jefferies, los fondos de cobertura están mostrando interés, pero siguen siendo cautelosos. Las preocupaciones sobre la liquidez, el cumplimiento normativo y la reputación siguen frenándolos.
Mientras tanto, KPMG destaca las distintas responsabilidades de los proveedores, corredores, bolsas y cámaras de compensación. Las bolsas reguladas en EE. UU. deben cumplir requisitos de vigilancia, protección de sistemas y protección de los participantes. Sin embargo, esas normas no se aplican automáticamente a Polymarket International.
Para Polymarket, reanudar las operaciones es solo una parte del desafío. La prueba más importante es si puede gestionar los riesgos de los proveedores externos y recuperar la confianza de los usuarios.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.