
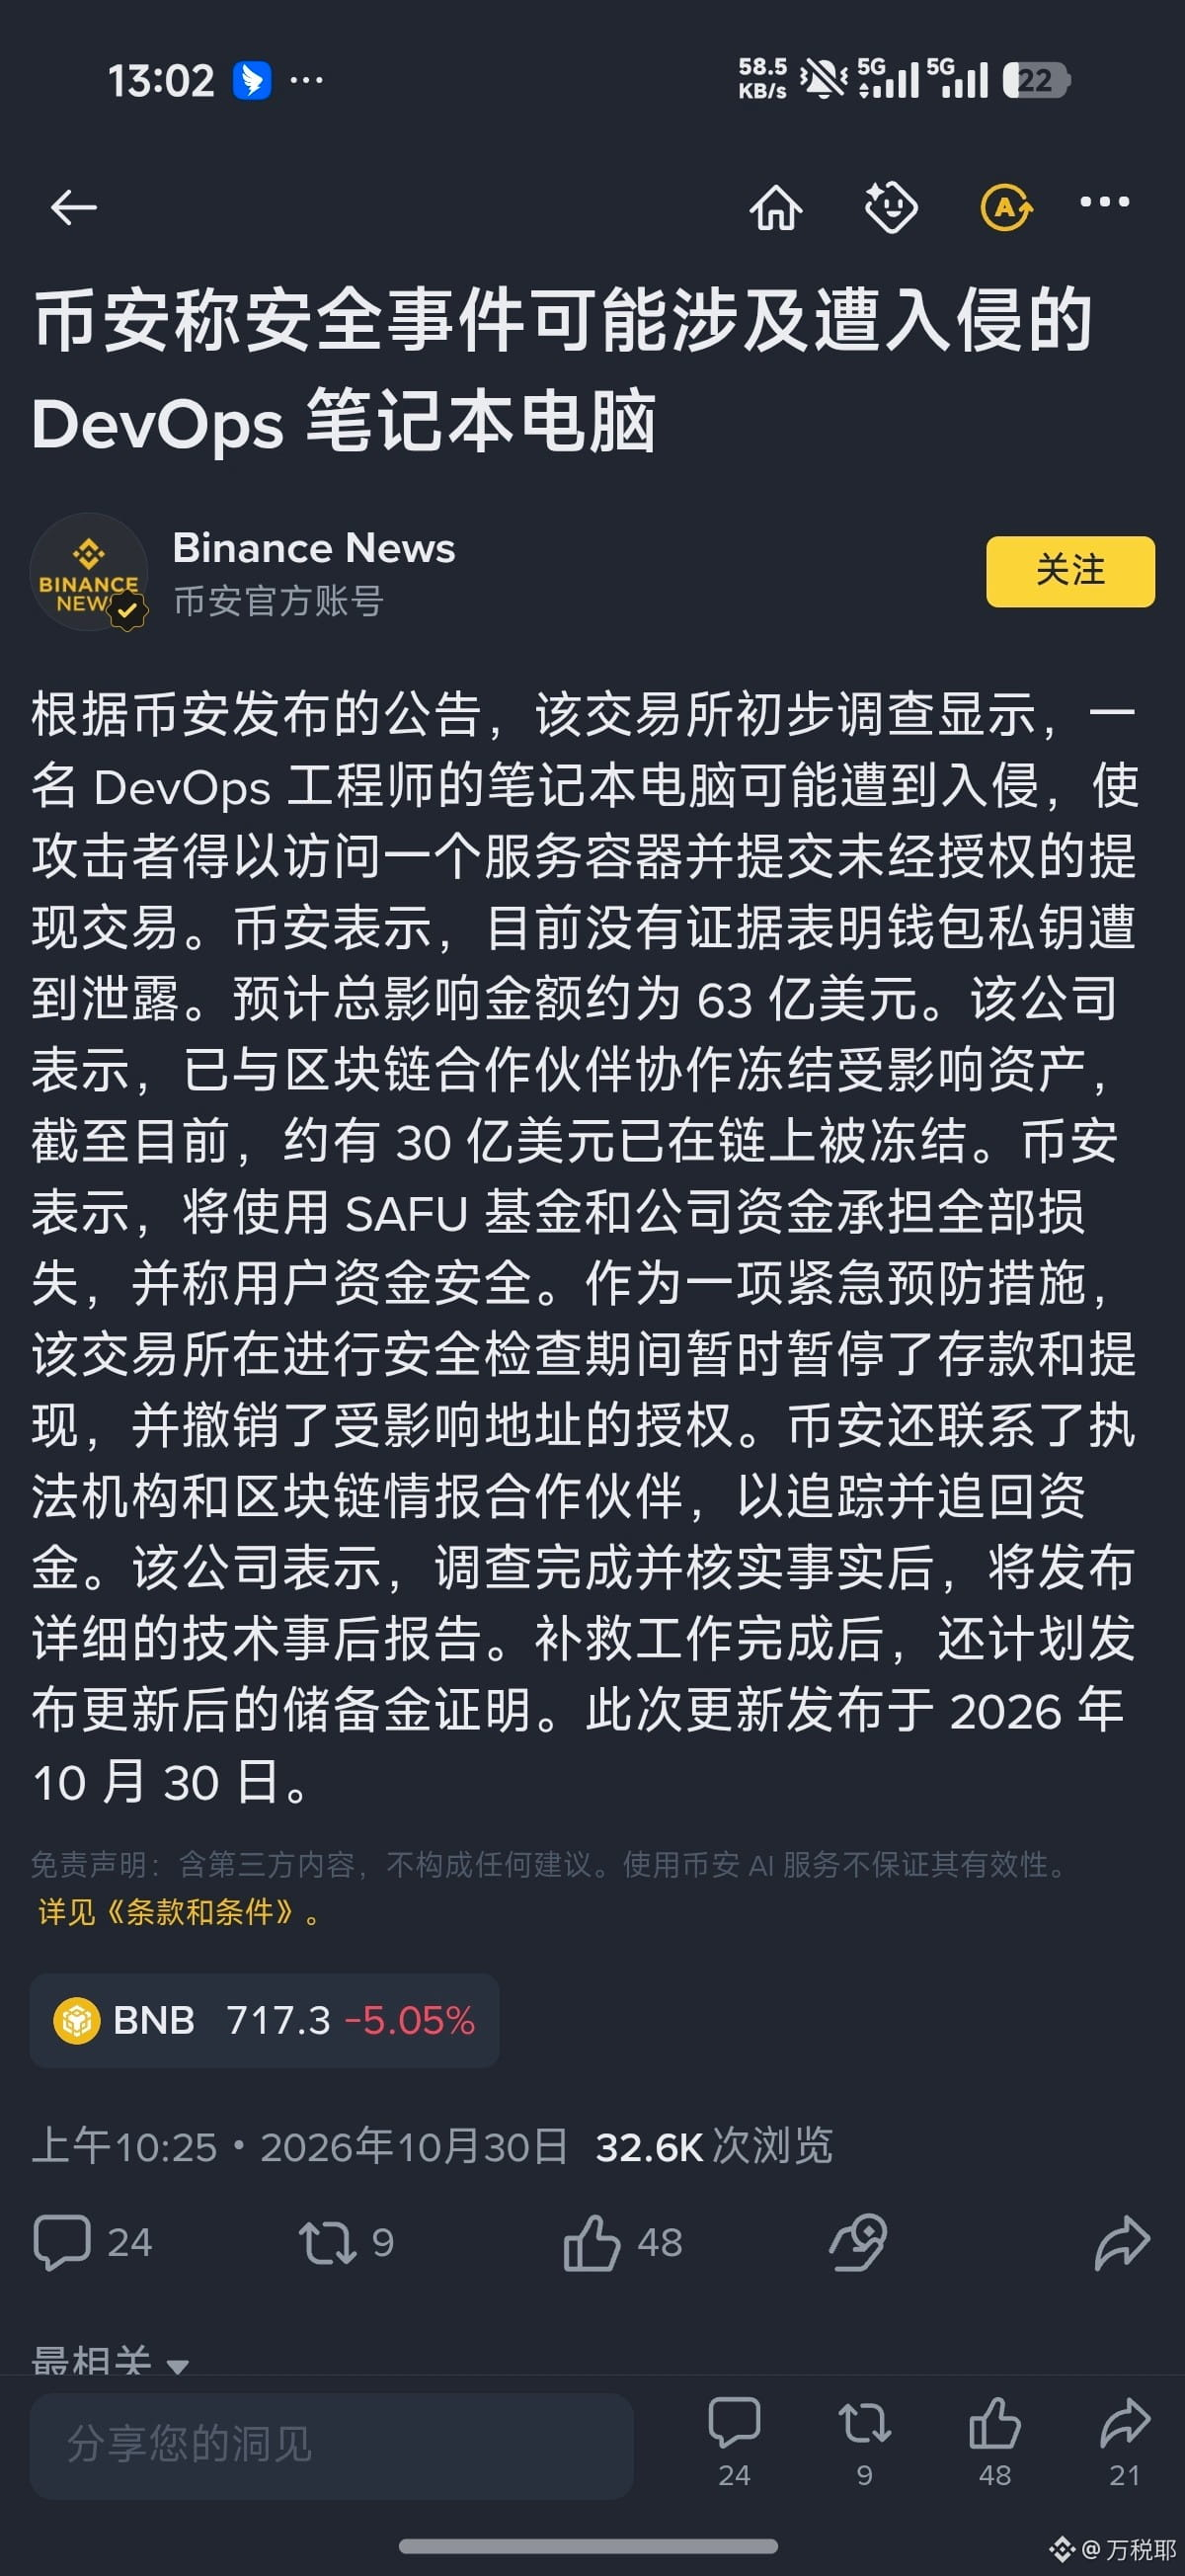
El hecho de que el hackeo del portátil de un técnico de operaciones haya provocado pérdidas económicas tan cuantiosas ya pone de manifiesto un problema grave. Que un hacker pueda acceder a un contenedor de producción a través del ordenador de un técnico y ejecutar una transacción de tal magnitud demuestra que Binance prácticamente no tiene controles de seguridad para los dispositivos de su personal de operaciones: no exige aprobación antes de usarlos ni realiza auditorías después. Si el dispositivo fue comprometido mientras estaba en uso, ¿no deberían estos equipos de operaciones con privilegios elevados permanecer desconectados de Internet en todo momento e intercambiar datos con los módulos de gestión empresarial únicamente a través de una red privada?
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono