【Robo a Binance: flujo de fondos vinculado a una dirección de hacker del caso Phemex】
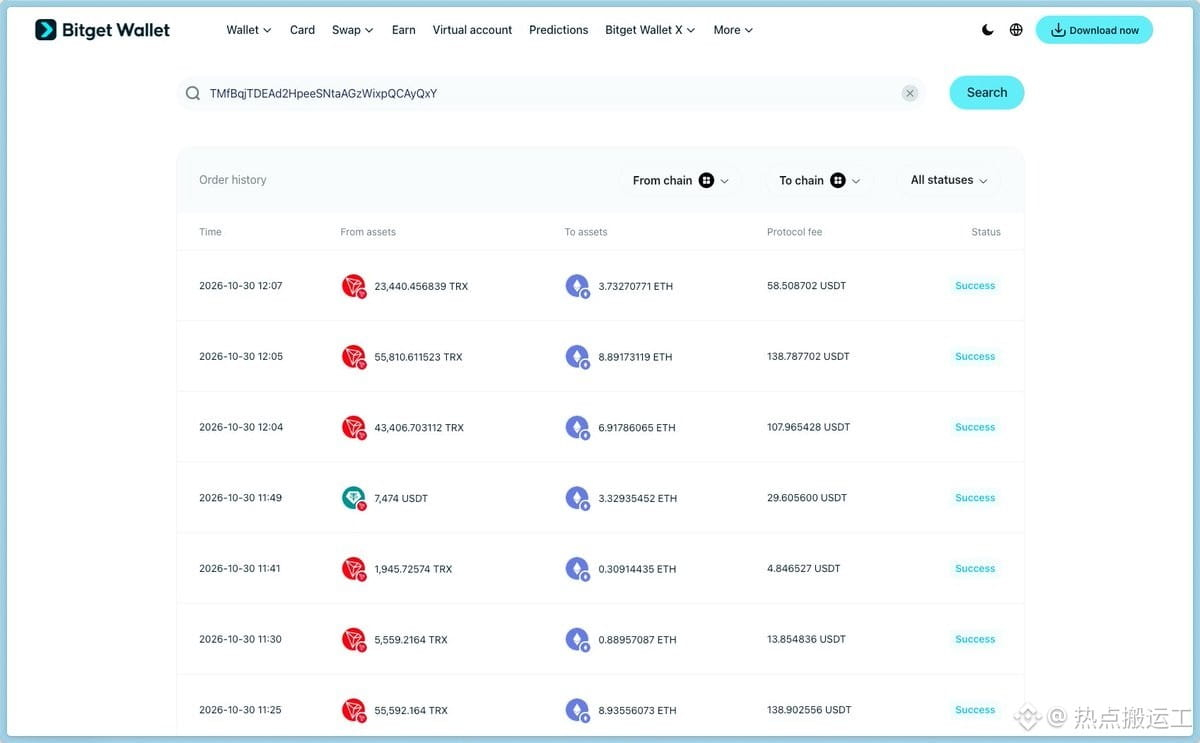
El seguimiento de MistTrack, de SlowMist, descubrió que parte de los TRX robados a Binance se transfirieron a través del puente cross-chain de Bitget Wallet. La dirección receptora final había sido utilizada por los hackers del robo a Phemex a principios de 2025.
Yu Xian, fundador de SlowMist, afirmó que el equipo ya había determinado entonces que el ataque a Phemex había sido obra de hackers norcoreanos. Esto coincide con la evaluación previa de ZachXBT de que «probablemente se trató de Lazarus, de Corea del Norte».
Artículo anterior: https://app.binance.com/uni-qr/cpos/382715846884065
$BTC $BNB $TRX
#币安 #IncidenteDeSeguridad