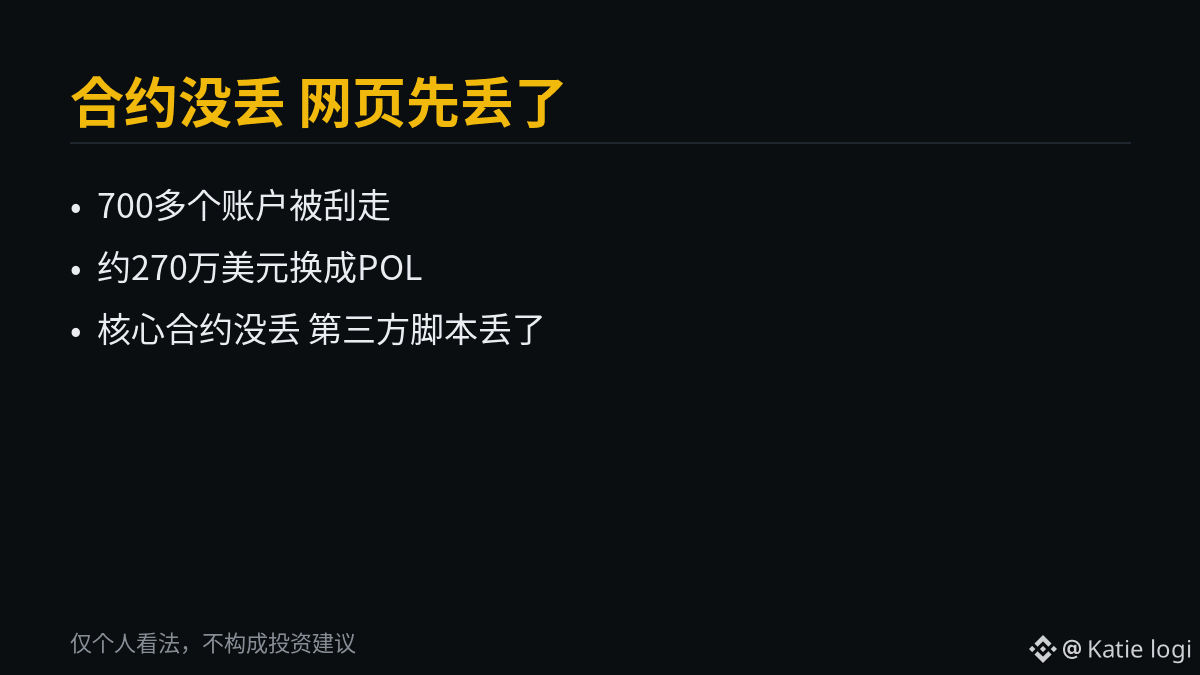
El contrato no cayó; primero cayó la web
El 29 de octubre, el sitio internacional de Polymarket se vio afectado por un script de terceros
No fue un problema del contrato inteligente: reemplazaron el script de monitorización DebugBear integrado en el sitio
Al ejecutarse el código malicioso, se sustrajeron las sesiones de trading activas de más de 700 cuentas
Se cerraron posiciones y los fondos se convirtieron en POL y se transfirieron a la cartera del atacante
Las estadísticas on-chain sitúan el monto en unos 2,7 millones de dólares; otras estimaciones hablan de unos 2,6 millones
La plataforma pasó primero al modo de solo cancelación de órdenes y reanudó las operaciones aproximadamente una hora después
El sitio de EE. UU. no se vio afectado y los contratos principales tampoco se vieron comprometidos
La empresa afirma que compensará íntegramente a los usuarios afectados
En junio, la misma plataforma ya había sufrido un ataque a un proveedor externo, con pérdidas de unos 3 millones de dólares
Ambos incidentes involucraron a terceros y en ambos se prometió una compensación total
Solo queda una pregunta
La próxima vez, ¿qué fragmento de código invisible para ti será reemplazado?
#Polymarket被盗 $POL
Opinión personal; no constituye ningún tipo de asesoramiento de inversión
El 29 de octubre, el sitio internacional de Polymarket se vio afectado por un script de terceros
No fue un problema del contrato inteligente: reemplazaron el script de monitorización DebugBear integrado en el sitio
Al ejecutarse el código malicioso, se sustrajeron las sesiones de trading activas de más de 700 cuentas
Se cerraron posiciones y los fondos se convirtieron en POL y se transfirieron a la cartera del atacante
Las estadísticas on-chain sitúan el monto en unos 2,7 millones de dólares; otras estimaciones hablan de unos 2,6 millones
La plataforma pasó primero al modo de solo cancelación de órdenes y reanudó las operaciones aproximadamente una hora después
El sitio de EE. UU. no se vio afectado y los contratos principales tampoco se vieron comprometidos
La empresa afirma que compensará íntegramente a los usuarios afectados
En junio, la misma plataforma ya había sufrido un ataque a un proveedor externo, con pérdidas de unos 3 millones de dólares
Ambos incidentes involucraron a terceros y en ambos se prometió una compensación total
Solo queda una pregunta
La próxima vez, ¿qué fragmento de código invisible para ti será reemplazado?
#Polymarket被盗 $POL
Opinión personal; no constituye ningún tipo de asesoramiento de inversión