
Al despertarme hoy, vi que habían robado a Binance una cantidad que la convierte en el mayor robo de la historia del sector cripto, y me quedé muy sorprendido. A pesar de la conmoción, vi que la respuesta fue rápida y que se recurrió a medidas centralizadas, como la congelación de fondos por parte de Tether, para reducir gran parte de las pérdidas. En cuanto a la parte descentralizada, como la de las cadenas de BTC y ETH, por ahora no se pueden recuperar los fondos.
Entonces, ¿tiene futuro el relato de la descentralización? ¿Quizá no lleguemos a ver la computación cuántica ni una rebelión de la IA?
-
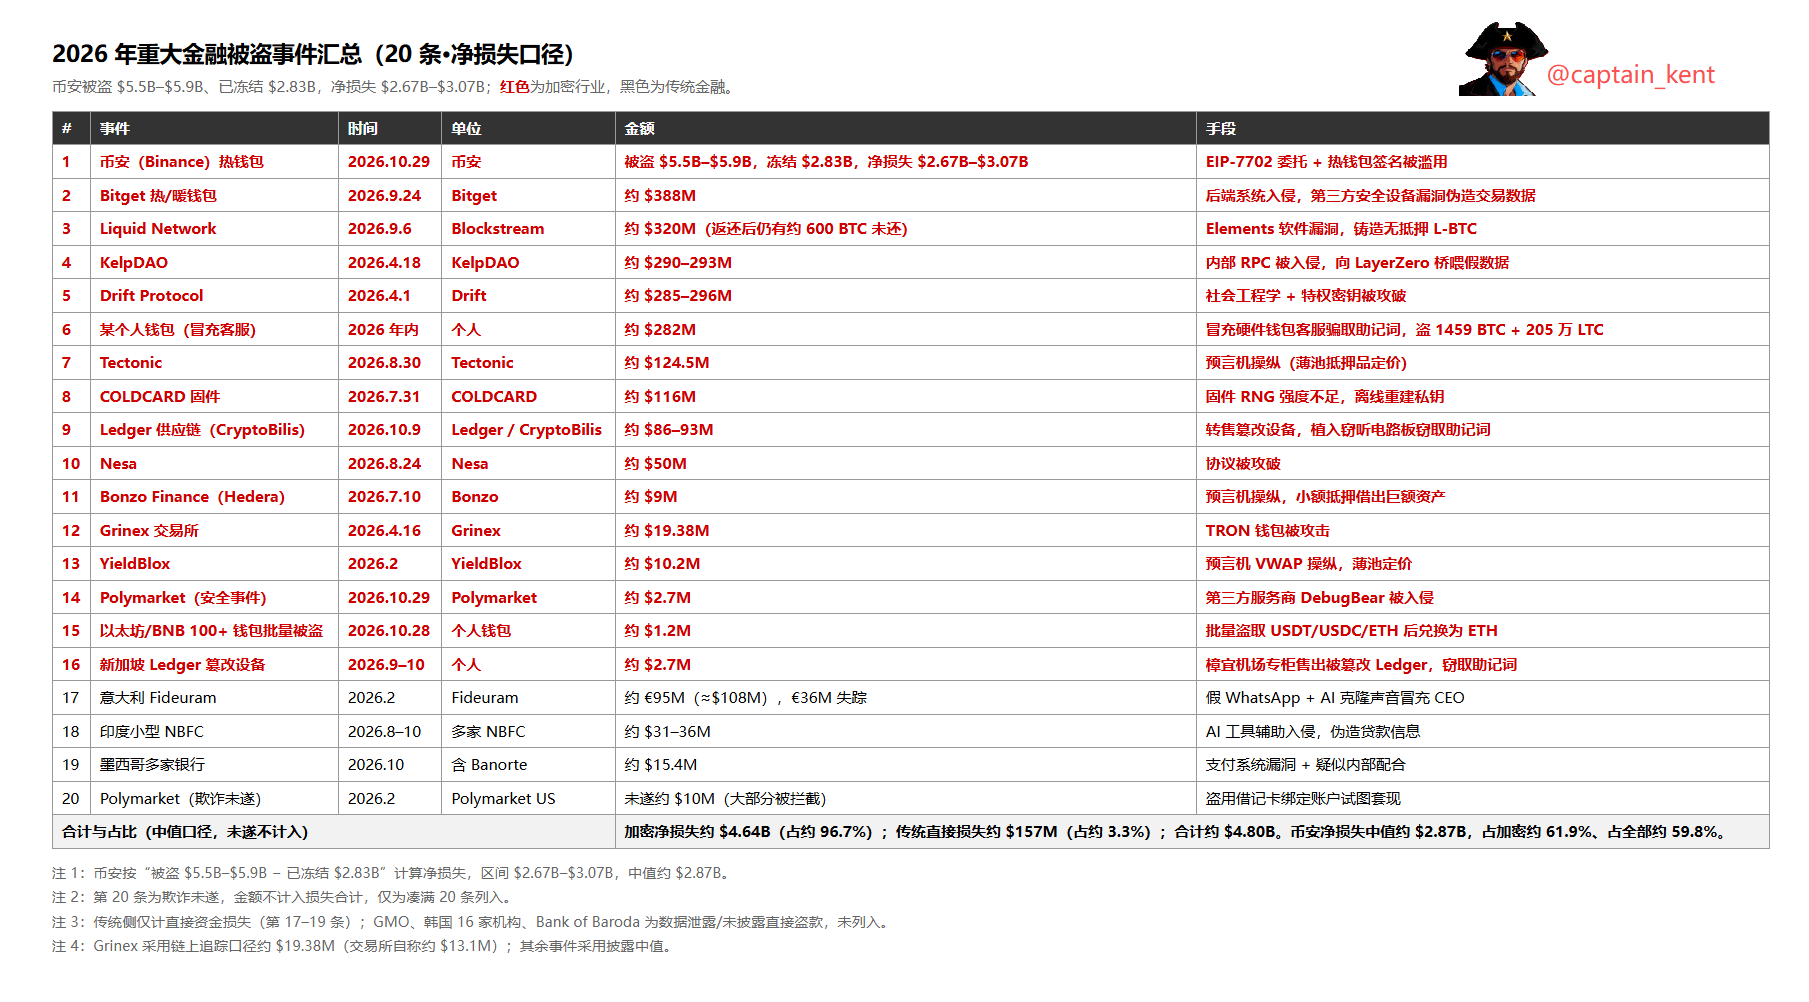
▶︎▶︎ El capitán contabilizó los 20 mayores robos del sector financiero desde 2026, entre ellos:
Sector cripto:
17 casos en total, con un monto robado de unos 9,79 mil millones de dólares, aproximadamente el 98,4 % del total. Si se excluyen los fondos congelados o recuperados, las pérdidas netas ascienden a unos 6,69 mil millones de dólares, alrededor del 97,7 % del total.
Binance representa la mayor parte de las pérdidas de esta ocasión. Según las estadísticas en cadena, el total robado ronda actualmente los 5,9 mil millones de dólares, aproximadamente el 59,3 % del total robado. Se han congelado 2,83 mil millones de dólares, cerca del 45,9 % de las pérdidas netas totales.
Como puede verse, las medidas de respuesta de Binance redujeron la proporción en 13,4 puntos porcentuales, del 60 % al 45 %.
Nota: los robos en el sector cripto se concentran principalmente en los sistemas de claves privadas y firmas y en los sistemas de puentes entre cadenas. El primero determina el límite máximo de lo que se puede robar; el segundo, la cantidad de robos.
- Sector tradicional:
Hubo 3 incidentes, con un total robado de unos 157 millones de dólares, lo que representa aproximadamente el 1,6 % del total robado y el 2,3 % de las pérdidas netas.
El caso de Fideuram en Italia representa aproximadamente el 68,8 % de las pérdidas directas tradicionales; NBFC, en India, alrededor del 21,3 %; y el banco mexicano, cerca del 9,8 %.
Los principales métodos de ataque consistieron en usar IA para suplantar la identidad y la voz de altos ejecutivos y abogados, engañar a empleados para que realizaran transferencias voluntariamente, robar credenciales para eludir los controles de riesgo y transferir fondos directamente, y explotar fallos en los procesos de pago con ayuda de empleados internos para retirar dinero.
Nota: en las finanzas tradicionales, los ataques no consisten en robar directamente claves privadas para tomar el control de los fondos, sino en engañar a personas con permisos o abusar de la confianza del sistema en solicitudes legítimas.
-
▶︎▶︎ ¡La dependencia de componentes centralizados es la parte más peligrosa!
Los datos anteriores muestran que los robos en el sector cripto representan la inmensa mayoría. Aunque el sector tradicional está centralizado, sus medidas de protección son más estrictas. En cambio, el sector cripto ha dejado al descubierto una dependencia excesiva de componentes centralizados para sus tecnologías descentralizadas.
Y esta dependencia de componentes centralizados es precisamente lo que toda la industria cripto menos quiere reconocer y lo que más difícil le resulta corregir. Porque es un hecho incómodo: tras más de una década hablando de eliminar la necesidad de confianza, la industria no lo ha hecho realidad en la práctica de ingeniería.
Los ataques siempre ocurren en la capa de ingeniería: la verificación de un puente depende de varios nodos RPC, la interfaz depende de un proveedor de servicios en la nube, las billeteras de hardware dependen de una cadena de suministro transnacional y las billeteras calientes de los exchanges dependen de un sistema de firmas centralizado.
- Por ejemplo, KelpDAO:
Los usuarios creen estar utilizando un protocolo descentralizado de staking líquido, pero el atacante solo tuvo que infiltrarse en un nodo RPC interno del protocolo y hacer que enviara datos falsos al puente de LayerZero. El puente se limitó a ejecutar fielmente su lógica: validó los datos y liberó los activos. Ningún componente descentralizado se rebeló durante todo el proceso; el problema fue la fuente de entrada controlada de forma centralizada.
Por eso, no hace falta vulnerar la tecnología descentralizada: basta con vulnerar la entrada centralizada en la que esta confía.
- Y también Binance:
EIP-7702 es una característica de la capa de protocolo, no una vulnerabilidad; la firma de una billetera caliente es una práctica estándar, no un defecto. Pero al combinar ambas cosas en el sistema de firmas de un exchange centralizado, se abrió una oportunidad para los atacantes: al vulnerar el sistema centralizado y aprovechar luego el protocolo descentralizado, pudieron vaciar miles de millones de dólares en cuestión de horas.
Aquí, la actualización de abstracción EIP-7702 pasó por alto demasiado la seguridad: mejorar la flexibilidad a costa de la seguridad es muy peligroso y también permitió que el ataque AOE de esta ocasión se llevara a cabo con éxito.
Pero lo que sigue siendo vulnerado es el componente centralizado. Así, la industria cae en un dilema estructural: cuanto más intenta usar tecnologías descentralizadas para ampliar la escala de los activos y la componibilidad, más depende de componentes centralizados, que precisamente quedan fuera del alcance de la gobernanza en cadena.
-
▶︎▶︎ Algunas ideas de futuro sobre la dependencia de componentes centralizados
1. ¿Se podrían auditar las dependencias centralizadas y establecer estándares para la industria?
¿Se podría exigir que cada protocolo descentralizado enumere claramente sus dependencias centralizadas —por ejemplo, qué RPC utiliza, qué proveedor de oráculos, qué proveedor de servicios de interfaz y qué cadena de suministro de hardware— y que estas dependencias se verifiquen de forma cruzada con múltiples fuentes?
También se podrían establecer estándares para la industria mediante listas de rendición de cuentas. Incluso podría crearse una asociación sectorial de este tipo. ¿Por qué cada cual actúa por su cuenta y se niega a compartir?
2. ¿Se podrían actualizar los sistemas de firma y de claves para que sean imposibles de engañar?
Tanto Binance como BG sufrieron ataques tras ser engañados para conceder autorizaciones. Por eso, ¿se podría establecer una cadena de confianza verificable para cada etapa previa a la firma, como el origen de los datos de la transacción, la integridad del dispositivo y la autenticidad de las solicitudes de autorización?
Además, ¿se podrían establecer restricciones complementarias para actualizaciones de abstracción como EIP-7702, controlando estrictamente los límites de seguridad? De lo contrario, esto es realmente un arma nuclear: bien utilizada, genera energía; mal utilizada, provoca una explosión nuclear.
3. ¿Debería la industria pasar de una narrativa de centralización verificable a una narrativa de centralización que priorice la seguridad?
Las tecnologías descentralizadas en sí no son el problema, pero se han ignorado las dependencias centralizadas en la capa de ingeniería. Entre los proyectos hackeados este año, los defectos de las propias tecnologías descentralizadas solo causaron entre el 10 % y el 20 % de las pérdidas, mientras que las dependencias centralizadas causaron la mayor parte.
Si toda la industria no logra acordar que la narrativa de gobernanza debe evolucionar de la verificabilidad a la seguridad como máxima prioridad, creo que no hará falta esperar a la computación cuántica ni a que la IA se rebele: estos problemas de ingeniería tan atractivos como letales podrían destruir por completo la industria en uno o dos años.
-
Por último, creo que debemos tratar cada dependencia centralizada como una superficie de ataque, verificar cada autorización de firma como un límite de confianza y someter cada cadena de suministro fuera de la cadena a controles de gobernanza.
Solo así la descentralización podrá aspirar a tener un futuro; de lo contrario, ni siquiera la narrativa más grandiosa resistirá al próximo ejército cibernético del general Kim.
Si no aceleramos la modernización de toda la industria, el volumen de este ataque quizá no sea el máximo histórico del sector, sino apenas el comienzo.