

Cronología del robo a Binance:
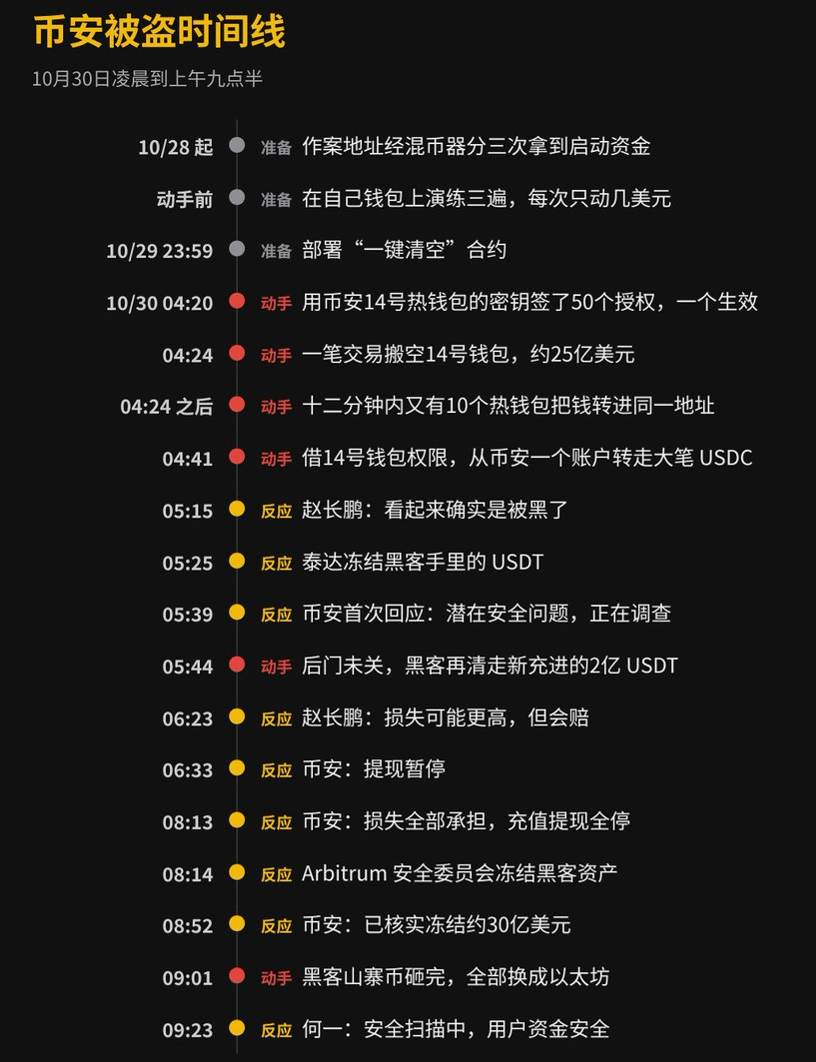
Uno: a las 4:24 de la madrugada, una sola transacción vació una wallet.
Esta madrugada, una sola transacción vació por completo una de las hot wallets más activas de Binance en Ethereum: «Binance 14».
167.000 ethers, más de 1.600 millones de USDT y unas sesenta criptomonedas más: todo se transfirió de una vez a una dirección recién creada, sin ningún historial. Tras la transferencia, en la wallet número 14 solo quedó 1 ether. Al precio de entonces, la operación rondó los 2.500 millones de dólares.
24 segundos después, la wallet número 16 de Binance también envió 28.000 ethers y un lote de stablecoins a la misma dirección. Durante los 12 minutos siguientes, varias hot wallets de otras cadenas fueron transfiriendo fondos, hasta sumar diez en total.
A las 4:41, aprovechando los permisos de la billetera número 14, el hacker volvió a transferir 780 millones de USDC desde una cuenta de contrato a nombre de Binance y luego añadió otros 43 millones.
A esa hora, la mayoría de la gente en Asia dormía y en Estados Unidos estaba a punto de terminar la jornada laboral. Varias firmas de análisis de blockchain calcularon después que el total oscilaba entre 5.800 y 5.900 millones de dólares. Binance todavía no ha dado una cifra definitiva.
Dos: el hacker ensayó desde el día anterior.
Según la investigación retrospectiva de la empresa de seguridad Blockaid, la dirección utilizada para el ataque retiró fondos de un mezclador en tres ocasiones a partir del día 28 para obtener capital inicial. Antes de ejecutar el ataque, ensayó todo el proceso tres veces en tres billeteras bajo su control, moviendo solo entre dos y seis dólares cada vez.
A las 23:59 del día 29, el contrato diseñado para «vaciarlo todo de un solo clic» se desplegó en la cadena. El contrato solo aceptaba llamadas del hacker y tenía una única función: transferir todas las monedas y los ethers incluidos en la lista de la billetera.
El ataque se ejecutó a las 4:20. Con la clave privada de la billetera número 14 de Binance, el hacker firmó de golpe 50 autorizaciones, cada una correspondiente a un número de transacción. En ese momento, la billetera seguía procesando retiros de usuarios y los números de transacción cambiaban constantemente; como era difícil adivinar cuál estaba vigente, firmó una serie entera. 49 quedaron invalidadas y una surtió efecto. Tres minutos y 24 segundos después, la transacción para vaciar la billetera se publicó en la cadena.
La clave privada utilizada para firmar estas autorizaciones era la de la propia billetera de Binance. Según Blockaid, alguien obtuvo la clave; Binance aún no ha explicado cómo.
La autorización no se revocó después de vaciar la billetera. A las 5:44, otros 200 millones de USDT y más de una decena de monedas ingresaron normalmente en la billetera número 14. El hacker volvió a barrer los fondos sin siquiera tener que firmar.
Tres: quienes actuaron primero para bloquear los fondos fueron las empresas emisoras de stablecoins.
Que las stablecoins puedan congelarse es el mayor problema al que se enfrenta el hacker esta vez.
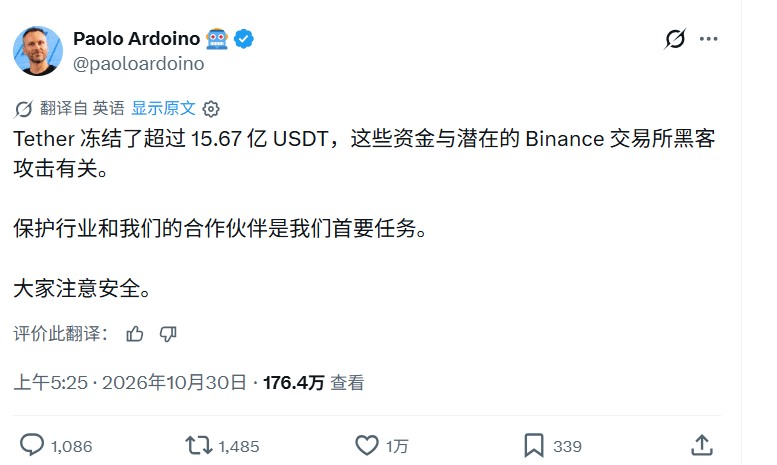
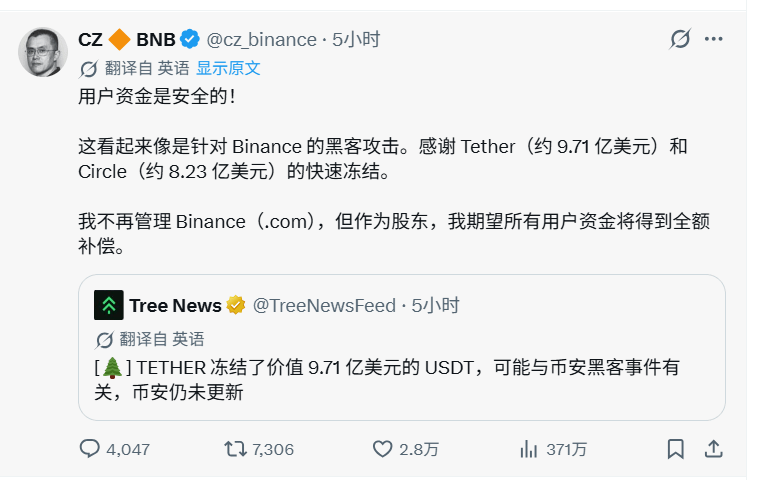
A las 5:25, el director ejecutivo de Tether publicó en X que ya habían congelado más de 1.567 millones de USDT. Circle congeló más de 800 millones de USDC. Un poco antes, Zhao Changpeng había dado cifras de 971 millones para Tether y 823 millones para Circle; luego Tether aumentó su cifra.
Después se sumaron varias empresas más. Ripple dijo que estaba congelando los RLUSD que tenía el hacker, y el emisor de USD1 congeló 27 millones de USD1.
A las 8:14, el Consejo de Seguridad de Arbitrum ejecutó una transacción para congelar unos 30,5 millones de dólares que el hacker había dejado en esa cadena. El investigador de blockchain ZachXBT fue uno de los firmantes. Según el análisis de Ember, estos fondos consistían en 8.426 ethers y 74,56 millones de ARB. Es probable que el hacker creyera que los activos nativos no corrían peligro y no se apresurara a transferirlos.
A las 8:52, Binance actualizó las cifras y confirmó que el total congelado rondaba los 3.000 millones de dólares.
En su mayoría, lo que se puede congelar son stablecoins. Los activos nativos como Ethereum y Bitcoin no se pueden congelar en la cadena y siguen en manos del hacker.
Cuatro: CZ salió a hablar a las cinco y cuarto.
Zhao Changpeng fue el primero en pronunciarse sobre lo ocurrido. A las 5:15 publicó en X que parecía que efectivamente habían sufrido un ataque y que los fondos de los usuarios estaban seguros. Añadió expresamente que ya no gestionaba Binance, sino que hablaba como accionista, y que esperaba que se cubriera el total del dinero de los usuarios.
A las 5:26, el fundador de DefiLlama hizo unos cálculos: Binance custodia unos 144.000 millones de dólares y, descontando las stablecoins congeladas, la pérdida neta sería de unos 1.000 millones, menos del 1 % del total bajo custodia. A las 6:23, Zhao Changpeng compartió la publicación y respondió: «La pérdida podría ser un poco mayor, pero la cubriremos».
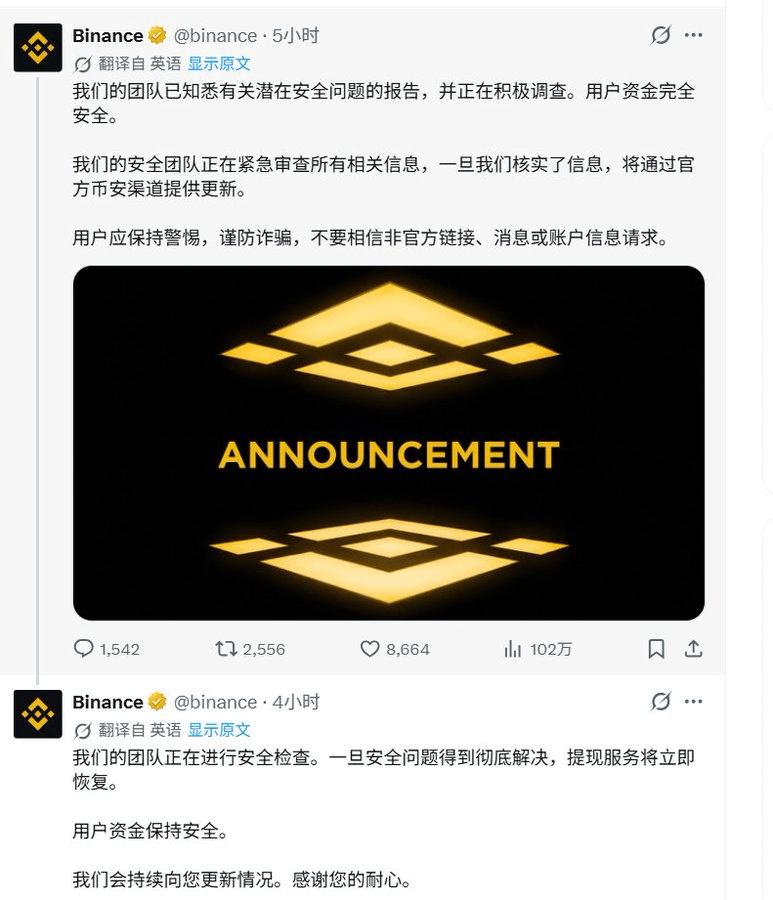
El primer comunicado oficial de Binance se publicó a las 5:39 en sus cuentas en chino. La formulación fue «posible problema de seguridad»; decía que estaban investigando y que los fondos de los usuarios estaban seguros, y advertía que no se hiciera clic en enlaces no oficiales.
A las 8:04, He Yi publicó un comunicado, y a las 8:13 Binance publicó otro en la misma línea: Binance asumiría todas las pérdidas; se suspendían todos los depósitos y retiros; se estaban realizando revisiones de seguridad y congelando fondos; también estaban colaborando con las fuerzas del orden y publicarían un informe completo una vez terminada la investigación.
Cinco: ¿qué ha estado haciendo el hacker durante estas horas?
Se ha dedicado a cambiar las monedas que tenía por activos que no se pueden congelar.
Según Lookonchain, al amanecer el hacker empezó a vender en la cadena altcoins como UNI y PEPE, siete en total. Terminó hacia las 9 y obtuvo a cambio unos 70.000 ethers. Solo de PEPE vendió más de 7,7 billones.
También usó los USDT robados como garantía para pedir prestados 20.000 WETH en el protocolo de préstamos Aave, unos 4.400 millones de dólares. Según CoinDesk, si no se recupera ese préstamo, Aave podría salir perjudicada.
Sobre las 9:30, PeckShield detectó que el hacker había reunido en una nueva dirección los ethers que había intercambiado desde varias direcciones.
Seis: casi cuatro veces más que lo de Bybit.
El récord anterior fue el de Bybit, en febrero de 2025, con unos 1.500 millones de dólares. Hasta entonces, había sido el mayor robo de la historia del mundo cripto. Según las estimaciones en cadena, esta vez el monto es casi cuatro veces mayor.
Tampoco es la primera vez que le pasa a Binance. En mayo de 2019 le robaron 7.000 bitcoins, que indemnizó con el fondo SAFU. Aquella vez, el monto fue dos órdenes de magnitud menor que esta.
Siete: ¿qué pasa ahora con el dinero de quienes lo tienen en Binance?
Por ahora, están suspendidos tanto los depósitos como los retiros. También se ha detenido la función Alpha relacionada con las transacciones en cadena. Según Cointelegraph, Binance.US no se ha visto afectada.
Desde la madrugada hasta ahora, Binance ha publicado al menos cinco o seis mensajes diciendo que «los fondos de los usuarios están seguros» y ha dejado claro que asumirá todas las pérdidas. A las 9:20 y pico, He Yi publicó otro mensaje en el que decía que seguían realizando un análisis de seguridad en toda la plataforma.
En momentos como este abundan los estafadores que se hacen pasar por atención al cliente y envían «enlaces para reembolsos». En su primer comunicado, Binance advirtió expresamente que no se hiciera clic en ellos.
Cómo se filtró la clave privada, cuál fue la pérdida total, cuándo se reanudarán los depósitos y retiros y cuándo se publicará el informe del incidente: ninguna de estas preguntas tiene respuesta por ahora.
A las 9:30 de la mañana, los depósitos y retiros seguían suspendidos y todavía no se había publicado el informe del incidente. Es probable que Binance pueda asumir las pérdidas de esta vez; lo que más me interesa es cómo explicará en su informe lo ocurrido con esa clave privada.