
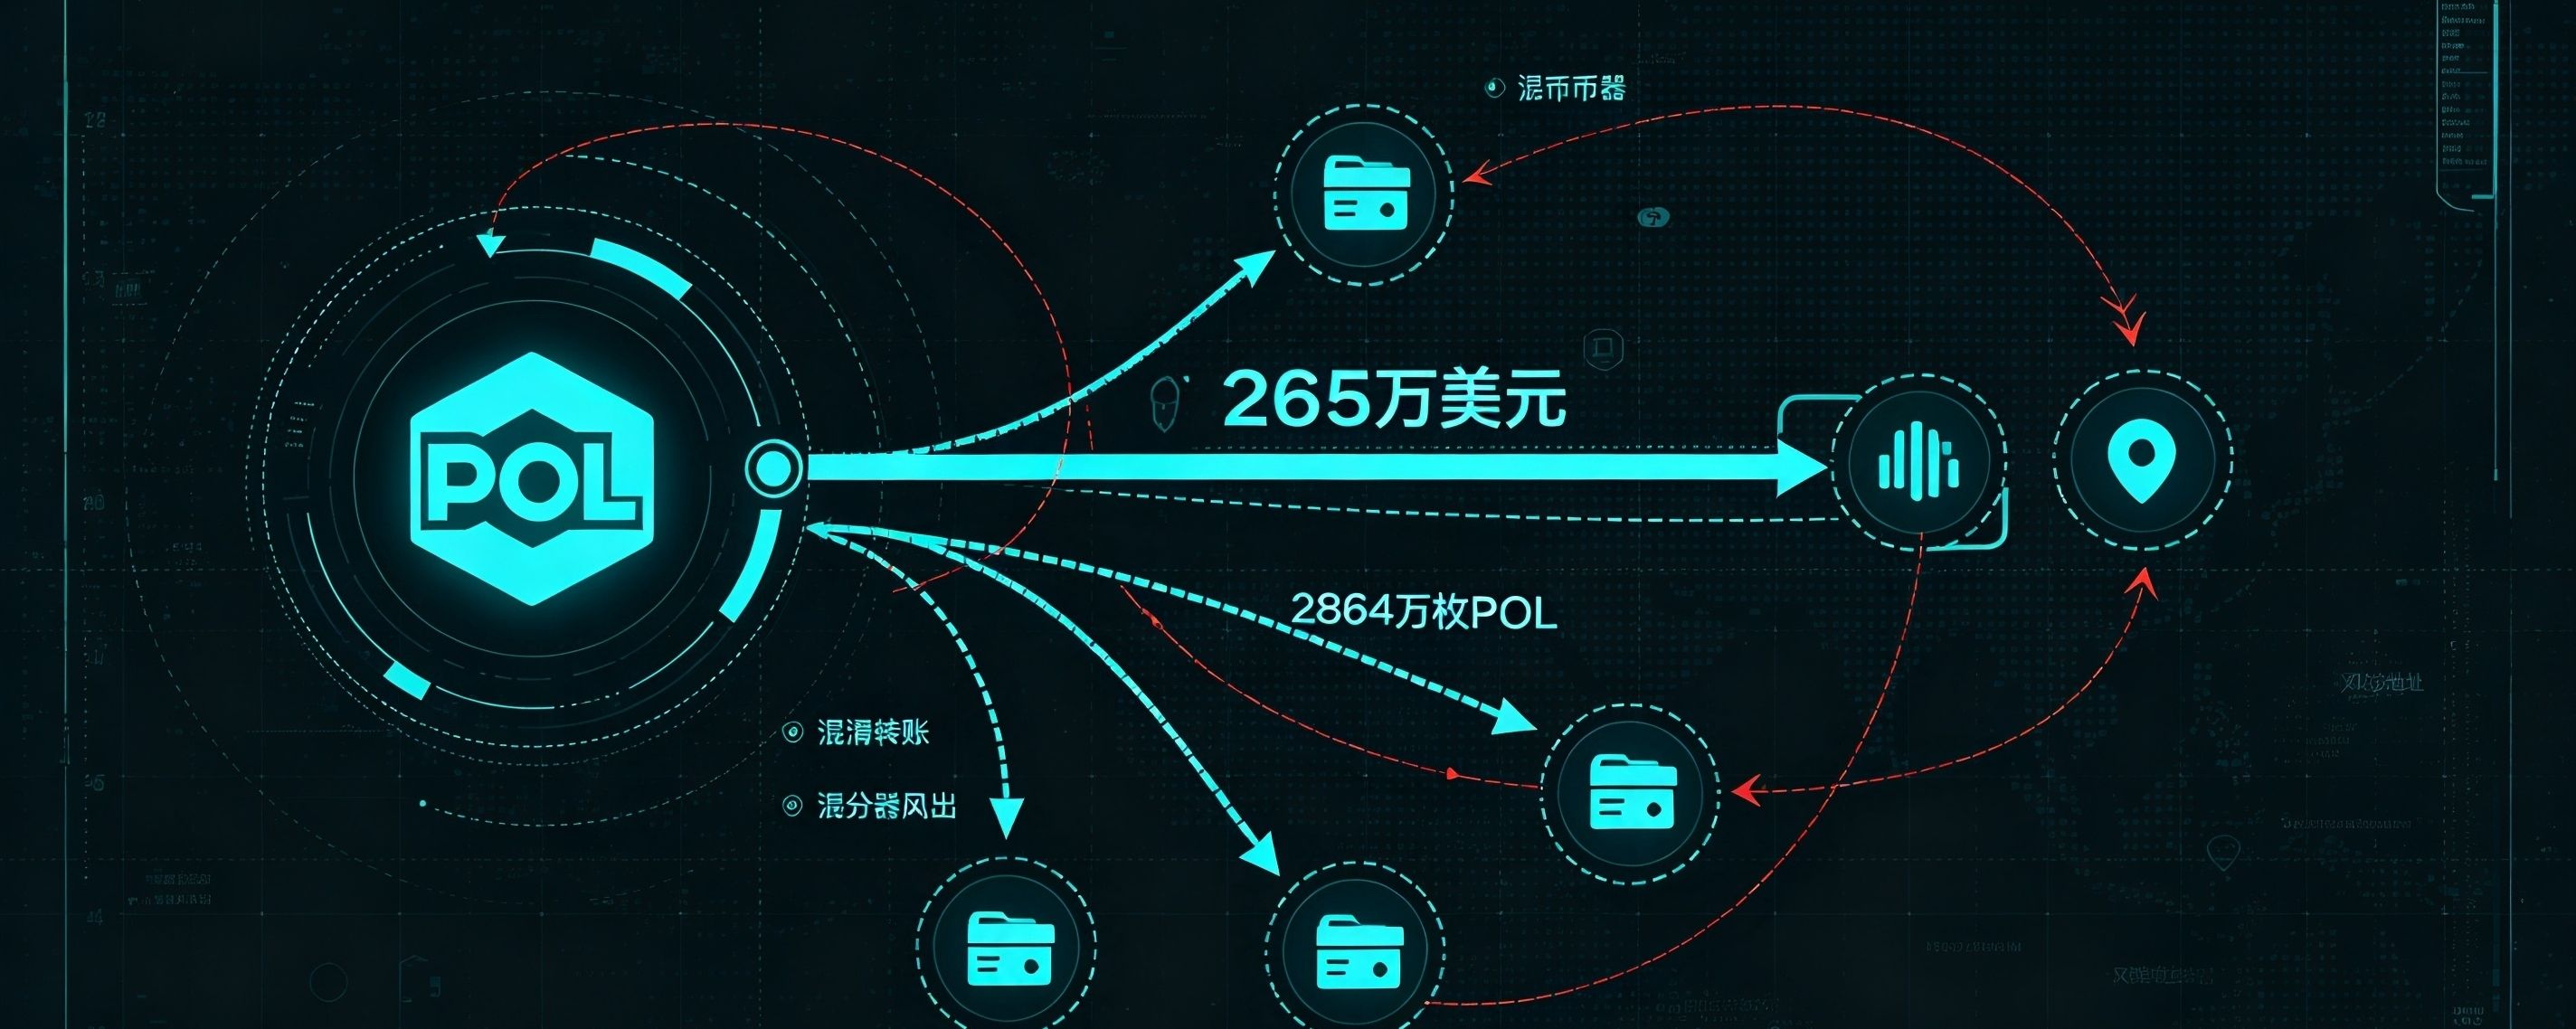

Los datos de investigación en cadena muestran que una dirección que se sospecha pertenece al atacante de Polymarket convirtió los fondos robados en tokens POL por un valor aproximado de 2,65 millones de dólares y luego transfirió un total de 28,64 millones de POL en varias operaciones. Las maniobras para ocultar el rastro de los fondos continúan, lo que dificulta considerablemente su seguimiento en la cadena.
Este ataque fue una intrusión en la cadena de suministro de un tercero. El hacker aprovechó un script de monitorización de DebugBear manipulado para inyectar código malicioso y, cuando los usuarios visitaban la página, robaba credenciales de sesión y claves API, vendía automáticamente las posiciones de los usuarios en el mercado de predicciones y transfería los activos. El incidente afectó a cerca de mil cuentas de usuario. Polymarket confirmó oficialmente el origen de la vulnerabilidad, cerró el servicio de riesgo y se comprometió a indemnizar íntegramente a los usuarios afectados. Asimismo, remitió el caso a las autoridades.
Desde el punto de vista del flujo de fondos, los atacantes primero convirtieron los USDC y las stablecoins USDC.e robadas a POL y, después, dividieron las transferencias en grandes cantidades. Los analistas del mercado consideran que convertir los fondos a POL y transferirlos en varias tandas es una estrategia típica de blanqueo de dinero de los hackers, cuyo objetivo es eludir el mecanismo de congelación con un solo clic de los emisores de stablecoins y reducir la probabilidad de que los activos sean interceptados. Por el momento, no se ha observado que grandes cantidades de estos POL hayan llegado a exchanges; el destino de los fondos sigue bajo observación.
Investigadores de seguridad advierten que este es ya el segundo ataque similar a la cadena de suministro del frontend de Polymarket en los últimos seis meses. Los contratos inteligentes de la plataforma no se vieron comprometidos; el riesgo se concentra en los scripts incrustados de terceros. Este tipo de ataque es sumamente difícil de detectar, y a los usuarios les cuesta distinguir si las ventanas emergentes de las páginas y las solicitudes de firma forman parte de la interacción nativa de la plataforma. Si estos POL siguen fluyendo hacia exchanges centralizados, ejercerán presión vendedora sobre el precio de POL; si continúan moviéndose y dividiéndose entre varias billeteras, el proceso de rastreo se prolongará aún más. Los ataques a la cadena de suministro de criptoactivos son casi imposibles de prevenir. Se recomienda a los usuarios que operan con alta frecuencia que revisen y revoquen periódicamente las autorizaciones, y que eviten mantener la sesión iniciada en el sitio web durante largos periodos.
