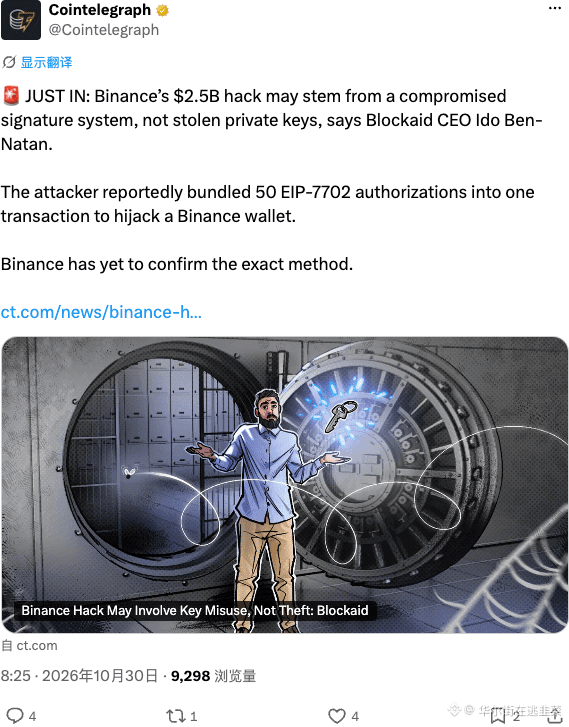
El hacker de 2.500 millones de dólares no robó claves privadas, sino que secuestró firmas de EIP-7702, algo aún más disparatado que robar una cartera. Basta con agrupar 50 autorizaciones en una sola transacción para sortear las defensas, lo que demuestra que el mecanismo de firma subyacente tiene un gran fallo. Binance aún no se ha pronunciado, pero el daño a la confianza es incluso mayor que el causado por la pérdida de fondos. A partir de ahora, quienes buscan recompensas también tendrán que vigilar de cerca las autorizaciones de firma.
$BNB #Seguridad
$BNB #Seguridad