

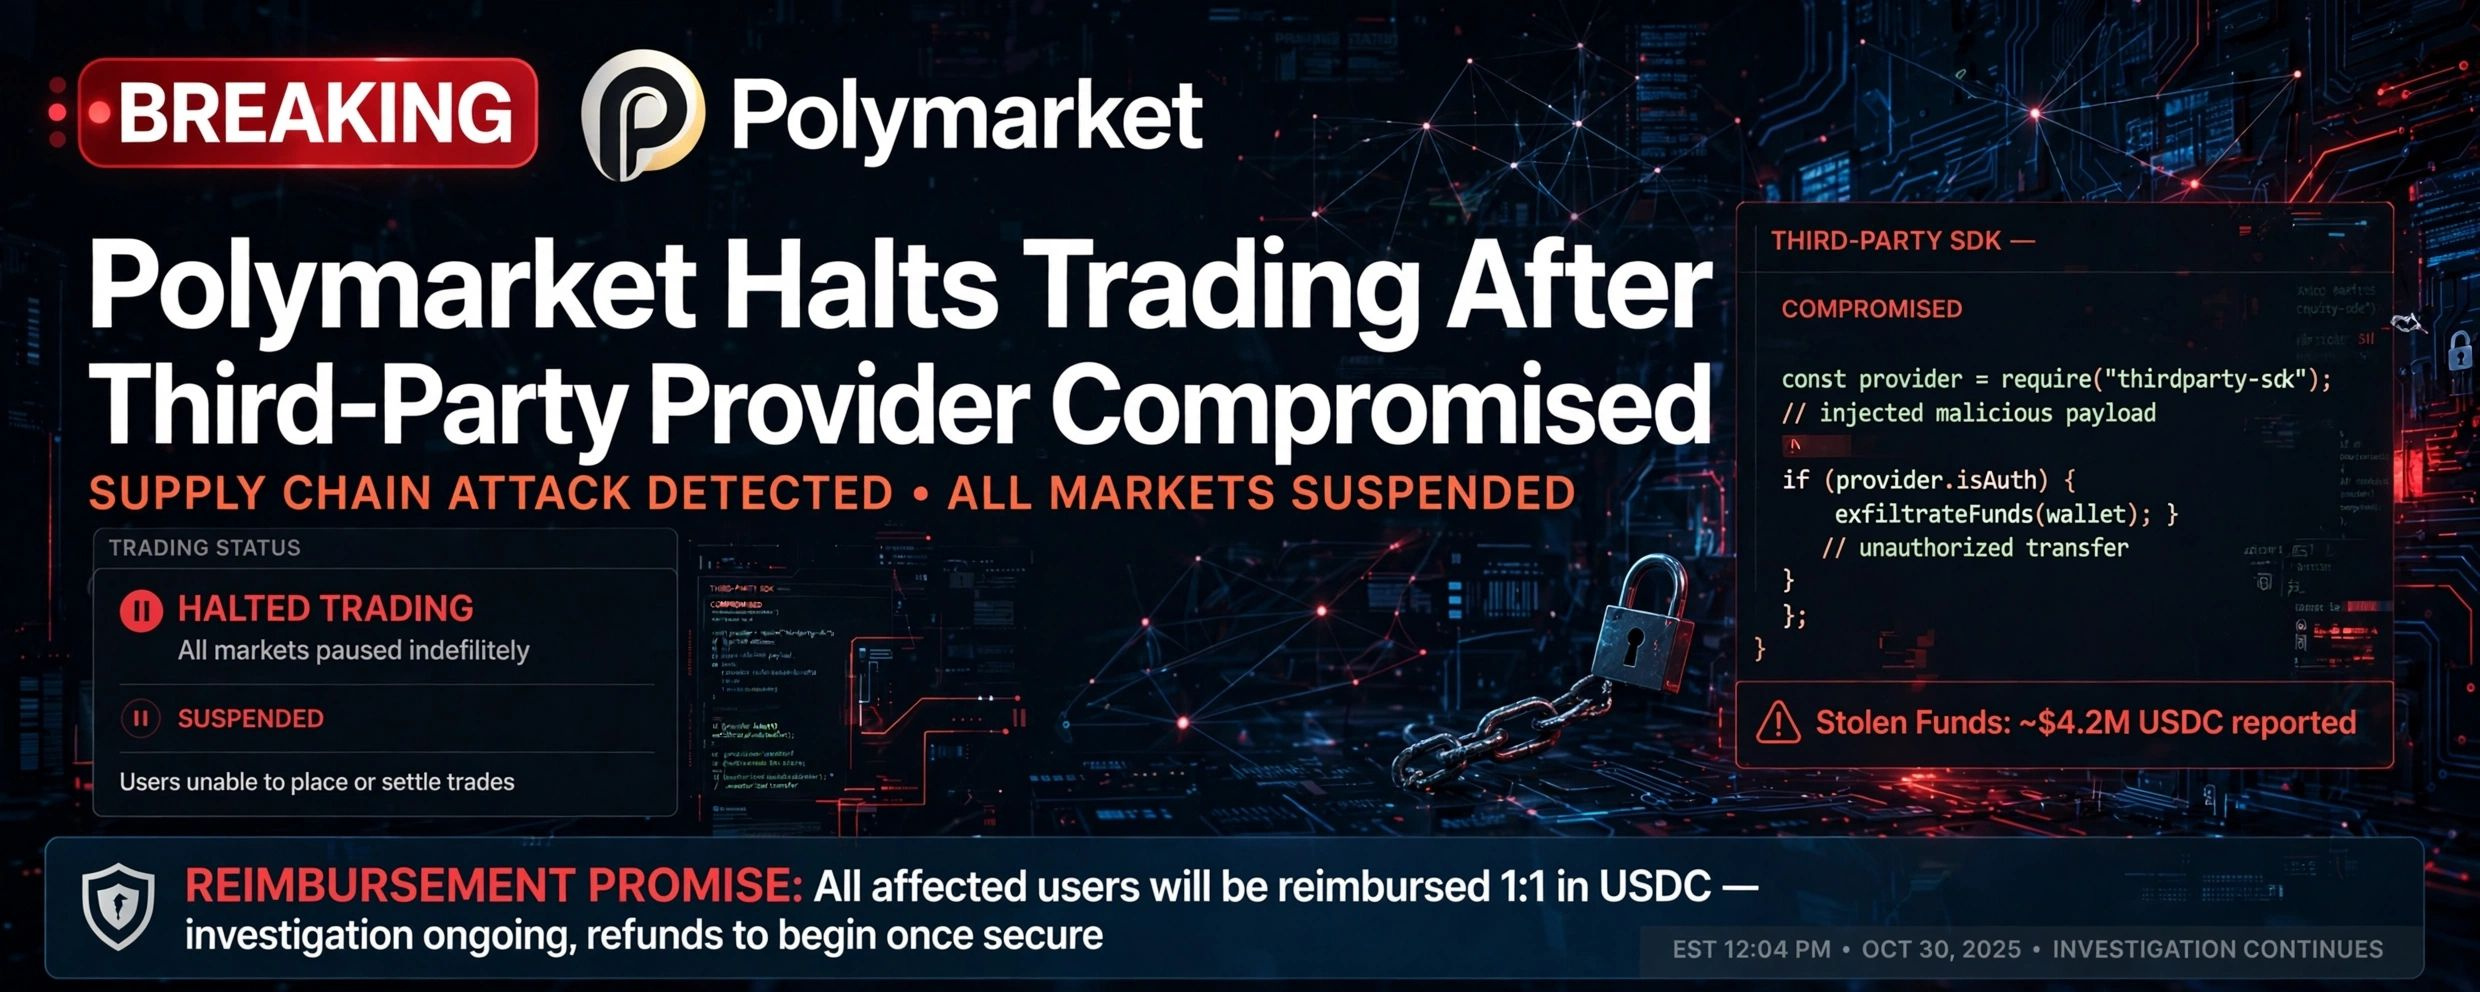
El 29 de octubre, hacia las 2:05 p. m. ET, usuarios de http://Polymarket.com (internacional) informaron de que estaban vaciando sus carteras. Polymarket puso el exchange en modo de solo cancelación y pausó su relayer, que envía operaciones firmadas.
A las 2:33 p. m. ET, la cuenta de Polymarket Traders en X publicó: «Hemos identificado y solucionado un problema... Uno de nuestros proveedores externos fue vulnerado y hemos remitido el caso a las autoridades competentes. Quienes se hayan visto afectados recibirán una compensación íntegra».
El proveedor es DebugBear, una empresa británica de monitorización del rendimiento web. El script RUM de DebugBear integrado en Polymarket fue secuestrado para distribuir un JavaScript que drenaba criptomonedas. Investigadores de Hudson Rock descubrieron que el script secuestraba sesiones iniciadas, vendía automáticamente posiciones de predicción y convertía USDC.e -> POL a través de Relay, enviando los fondos a la cartera 0x3F99...fc18.
Estimaciones on-chain: se robaron entre $2.5M y $2.7M de ∼700-710 billeteras, en ∼900 transacciones. Arkham rastreó ∼28.6M POL (∼$2.57M) transferidos a 3 billeteras. Algunos usuarios afirmaron haber perdido cientos de miles.
Las operaciones se reanudaron alrededor de las 3:05 p. m. ET, después de ∼1 hora; ahora está totalmente en línea. Polymarket afirma que la plataforma de EE. UU. no se vio afectada y que «reembolsará íntegramente a todos los operadores afectados». Es la segunda brecha en la cadena de suministro del frontend este año, tras el incidente de junio, en el que se robaron $3M.