La cadena completa de la intrusión en el hackeo de Binance, basada íntegramente en datos originales de la cadena.
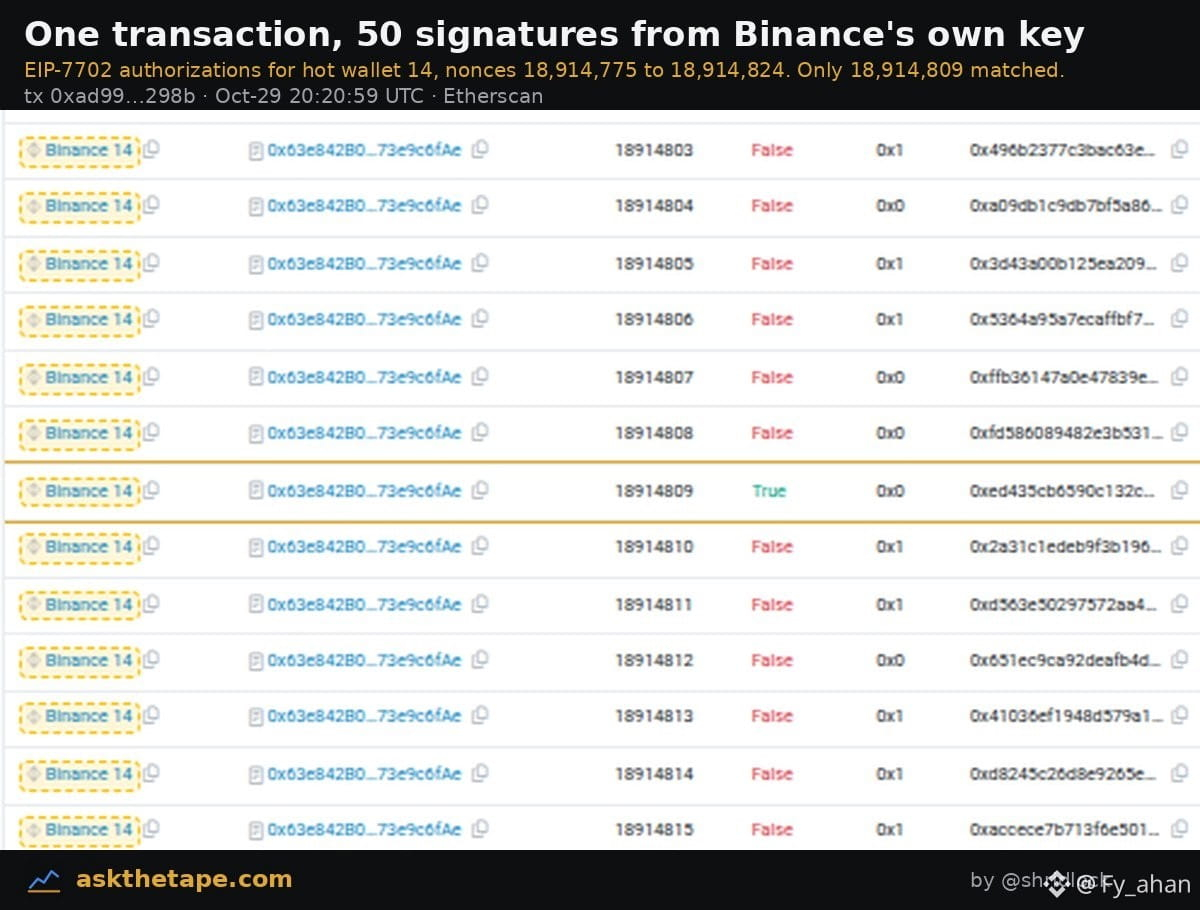
A las 20:21 UTC, una transacción otorgó al contrato del atacante los permisos de la billetera caliente número 14.
El atacante había obtenido de antemano 50 autorizaciones EIP-7702 firmadas con la clave privada de Binance, que cubrían nonces consecutivos: del 18,914,775 al 18,914,824.
No podía prever el nonce actual de la billetera, así que difundió todas las autorizaciones en bloque. Una coincidió por casualidad y la autorización entró en vigor.
La pregunta clave: ¿cómo consiguió el atacante esas firmas?
La dirección de origen es 0x7c86…5ca0, que ahora Etherscan identifica como Binance Hot Wallet Exploiter. Las tres transferencias de vaciado salieron de esa dirección.
Los fondos para el gas se habían preparado con mucha antelación a través de Tornado Cash: tres retiradas del pool de 0.1 ETH. La primera fue el 28 de octubre a las 07:39 UTC, es decir, 37 horas antes del ataque; los fondos se habían depositado con antelación.
Por ahora, el 94 % del ETH robado sigue bloqueado en la dirección del atacante. Seguiremos de cerca los próximos avances del equipo de seguimiento de Binance.
A las 20:21 UTC, una transacción otorgó al contrato del atacante los permisos de la billetera caliente número 14.
El atacante había obtenido de antemano 50 autorizaciones EIP-7702 firmadas con la clave privada de Binance, que cubrían nonces consecutivos: del 18,914,775 al 18,914,824.
No podía prever el nonce actual de la billetera, así que difundió todas las autorizaciones en bloque. Una coincidió por casualidad y la autorización entró en vigor.
La pregunta clave: ¿cómo consiguió el atacante esas firmas?
La dirección de origen es 0x7c86…5ca0, que ahora Etherscan identifica como Binance Hot Wallet Exploiter. Las tres transferencias de vaciado salieron de esa dirección.
Los fondos para el gas se habían preparado con mucha antelación a través de Tornado Cash: tres retiradas del pool de 0.1 ETH. La primera fue el 28 de octubre a las 07:39 UTC, es decir, 37 horas antes del ataque; los fondos se habían depositado con antelación.
Por ahora, el 94 % del ETH robado sigue bloqueado en la dirección del atacante. Seguiremos de cerca los próximos avances del equipo de seguimiento de Binance.