
SEGÚN SE INFORMA, BINANCE CONTRAATACÓ A LOS HACKERS EN TIEMPO REAL Y RECUPERÓ 823 MILLONES DE DÓLARES EN USDC
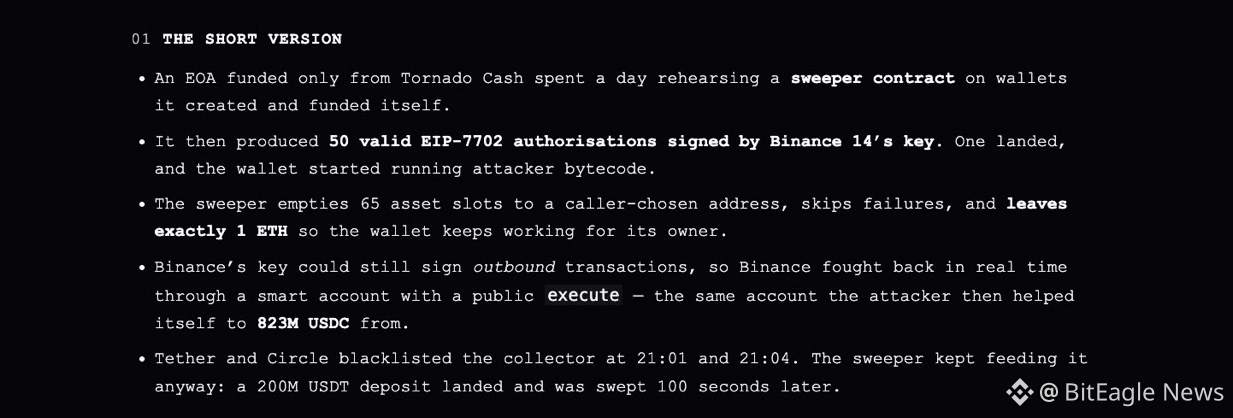
Según un análisis en cadena, la clave de la cartera de Binance siguió funcionando incluso después de que los atacantes usaran una autorización EIP-7702 maliciosa para tomar el control de la cartera.
Según se informa, Binance usó su clave de firma para ejecutar transacciones a través de la cartera comprometida y recuperar 823 millones de dólares en USDC.
Al parecer, los atacantes habían obtenido 50 autorizaciones válidas firmadas con la clave de la cartera; una de ellas activó con éxito código malicioso que drenó 65 activos.
Incluso después de que Tether y Circle incluyeran en listas negras la dirección del atacante, el drenaje continuó, según se informa. Entre otras operaciones, se barrió un depósito de 200 millones de dólares en USDT apenas 100 segundos después de su llegada.