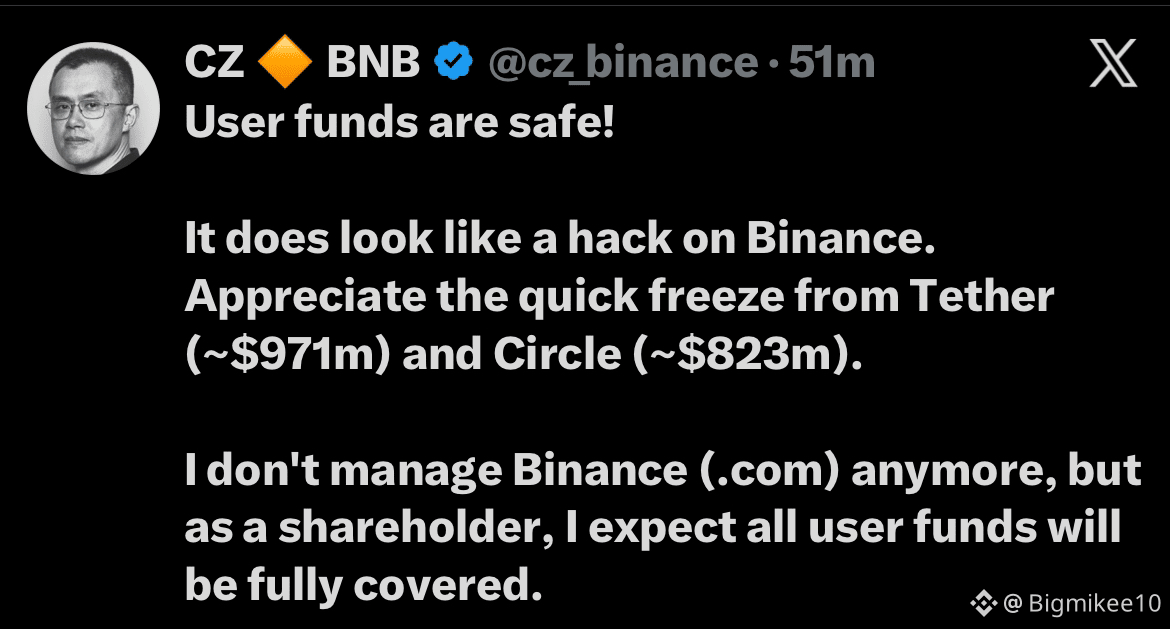
La ola inmediata de posiciones largas tras conocerse que se congelaron 1.8B de dólares en criptomonedas robadas pasa por alto riesgos residuales críticos. Aunque la congelación de tokens centralizados detuvo una parte del capital robado, el atacante aún conserva aproximadamente 875M de dólares en activos líquidos y sin restricciones, distribuidos entre las direcciones principales del exploit, una billetera secundaria y rutas vinculadas a Binance 16.
La amenaza inmediata más importante proviene del saldo de 320,000 ETH del atacante. A diferencia de los tokens ERC 20 centralizados, como USDT o USDC, que cuentan con funciones de congelación a nivel de contrato, el Ether nativo no se puede incluir en listas negras ni congelar de forma remota. Este saldo de ETH representa un excedente imposible de congelar que puede blanquearse mediante mezcladores descentralizados o venderse directamente en pools de liquidez de creadores de mercado automatizados.
Además de ETH, las tenencias restantes incluyen posiciones importantes en DeFi y altcoins como UNI, PEPE, LINK, AAVE y ENA. La venta en el mercado o el puenteo de estos tokens mediante agregadores DEX podrían provocar un deslizamiento grave y desencadenar liquidaciones en cascada en protocolos descentralizados de préstamos, lo que ejercería presión bajista en mercados cripto más amplios.
En última instancia, el repunte de alivio del mercado corre el riesgo de convertirse en una trampa alcista para las posiciones largas apalancadas. El monitoreo en cadena de los movimientos de las billeteras, las rutas DEX y la actividad de los puentes que involucran los saldos no congelados del atacante sigue siendo fundamental antes de concluir que la amenaza sistémica ha pasado.
$UNI $ENA $LINK #Write2Earn #USMidtermElections