



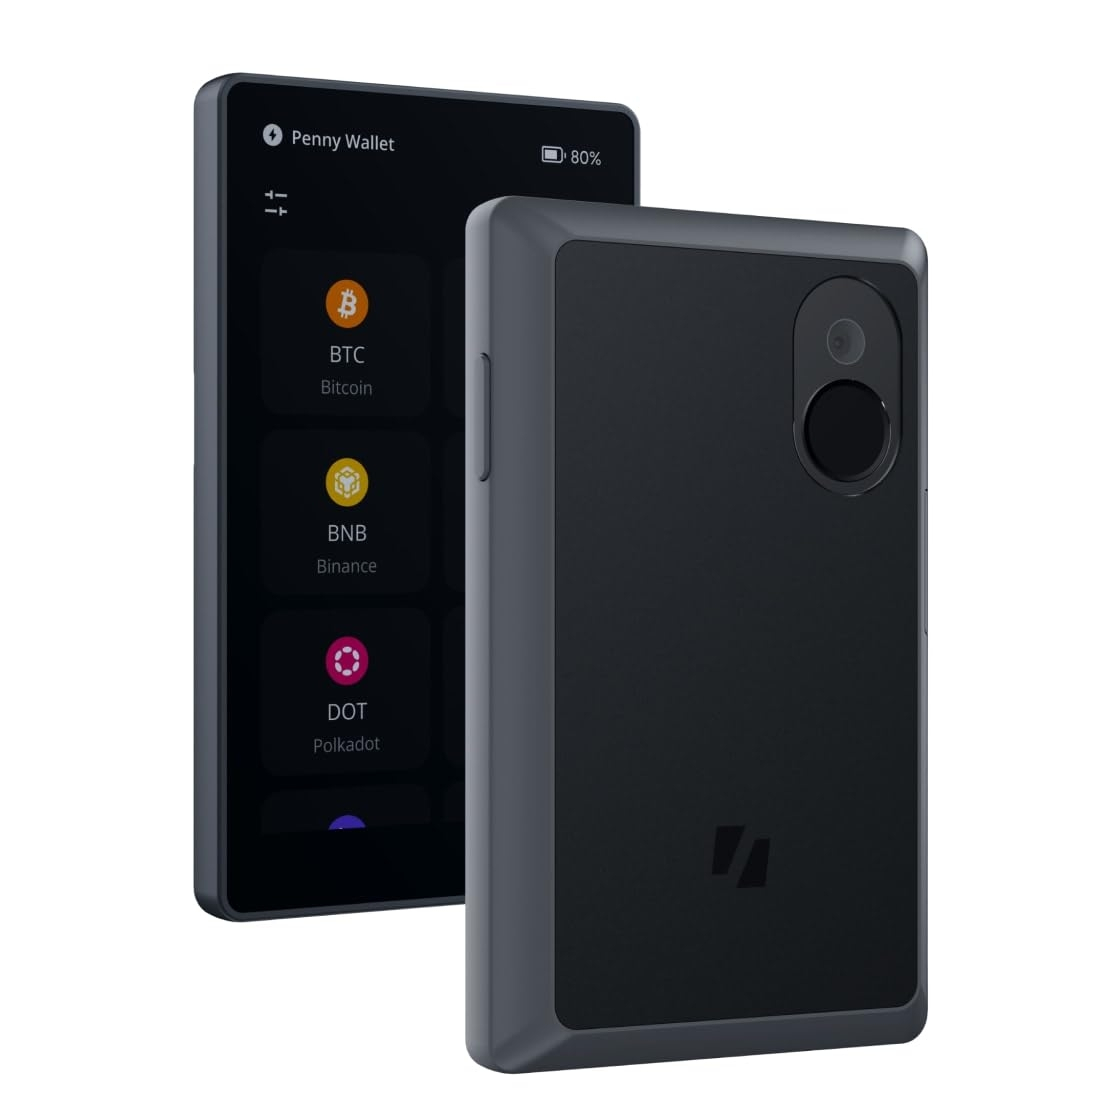
Keystone afirma que los atacantes robaron su clave WebAuth, lo que podría permitir que monederos de hardware falsificados superen la verificación de autenticación oficial de la empresa.
Esto es lo que ocurrió:
▪️ La brecha se detectó el 20 de octubre de 2026 mediante una herramienta de monitorización de terceros.
▪️ La clave comprometida está integrada durante la fabricación y no se puede borrar ni reemplazar.
▪️ Se destruirán 18.835 monederos de hardware disponibles en inventario. Los envíos están suspendidos y las ventas pasarán a ser por preventa hasta que haya una nueva clave.
▪️ Quedaron expuestos 25.964 registros de clientes, incluidos nombres, direcciones de correo electrónico, números de teléfono y direcciones de envío.
▪️ Keystone afirma que las frases semilla, las claves privadas y la información de pago no se vieron afectadas.
🔐 ¿EL PROBLEMA MÁS GRAVE?
Una billetera de hardware puede proteger tus claves privadas, pero ¿cómo sabes si el dispositivo en sí es auténtico?
Si el sistema de autenticación puede verse comprometido, una comprobación satisfactoria del dispositivo quizá ya no ofrezca la misma garantía.
Para quienes guardan $BTC u otras criptomonedas en almacenamiento en frío, esto es un recordatorio de que la seguridad de la autocustodia empieza antes incluso de guardar tu primera moneda.
Tu billetera solo es tan confiable como las medidas de seguridad que la respaldan.
💬 ¿Seguirías confiando en una billetera de hardware si su clave de autenticación se viera comprometida?