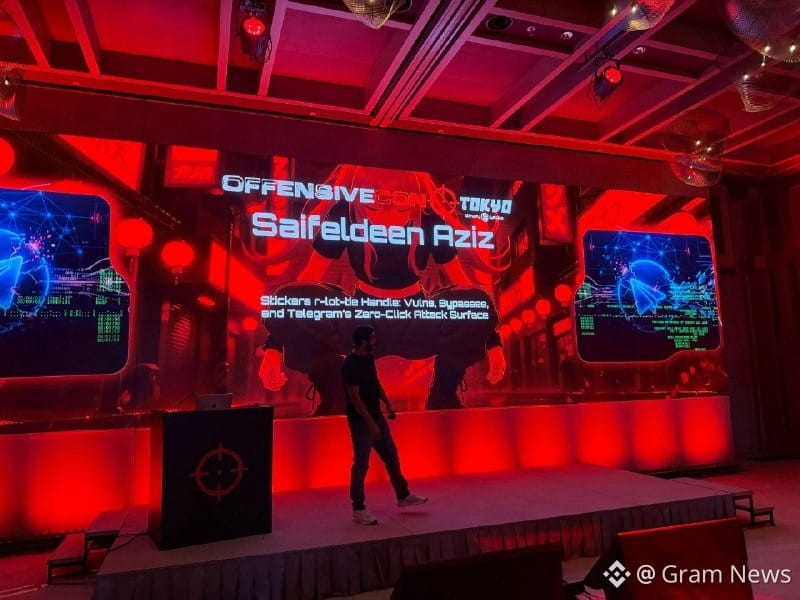
✈️ En la conferencia de seguridad OffensiveCon de Tokio, Aziz Saifeldin presentó una ponencia sobre una vulnerabilidad crítica en un motor de stickers obsoleto de Telegram. La grabación de la presentación aún no se ha publicado, pero el anuncio indica que la vulnerabilidad permitía ejecutar código malicioso en dispositivos iOS.
Dejamos al público con una pregunta difícil: ¿Debería considerarse este modelo —la capacidad de ejecutar acciones sin interacción del usuario («zero-click»), bajo el control total del proveedor de un servicio de mensajería segura— una medida de seguridad, un riesgo arquitectónico o algo más parecido a una «puerta trasera»?
#Telegram