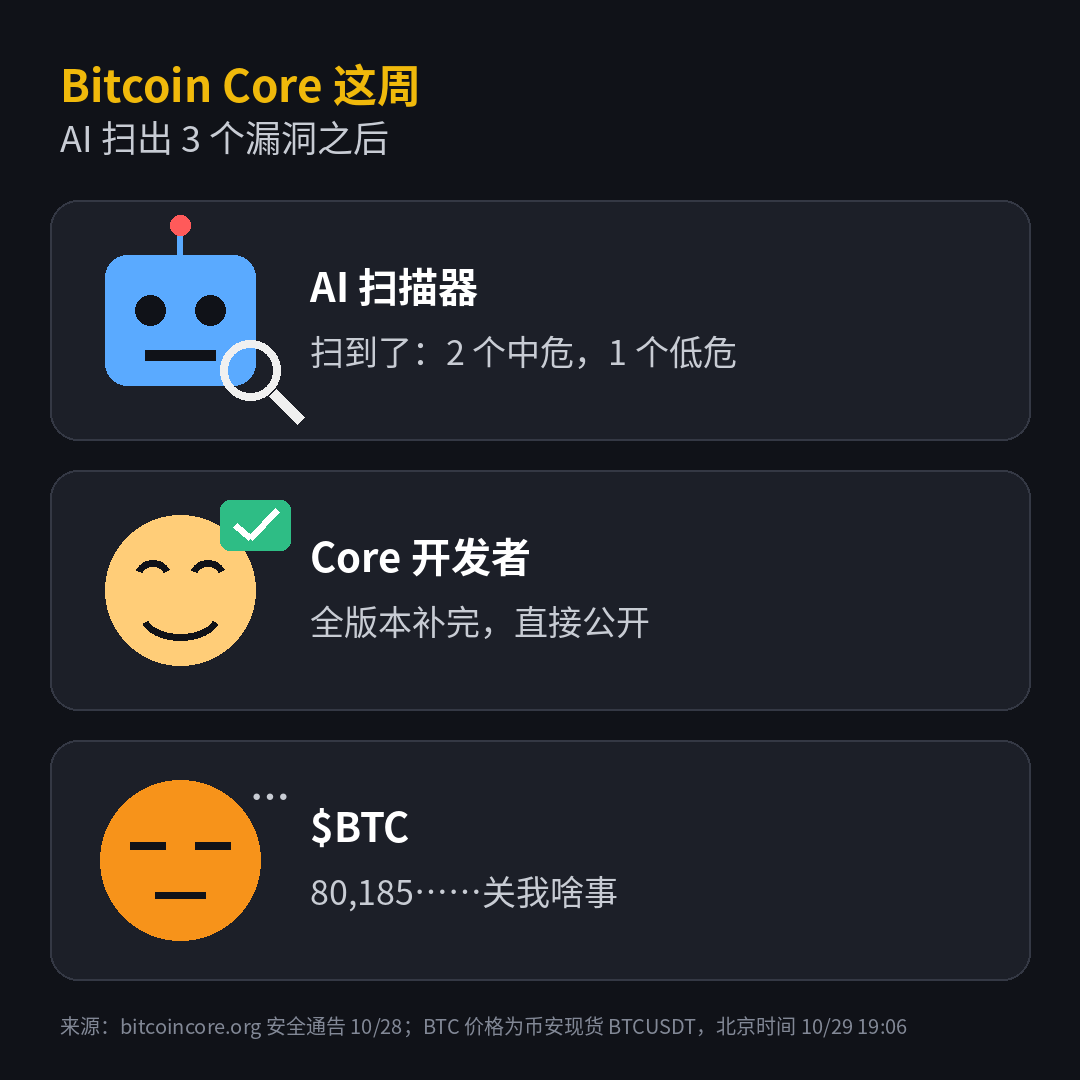
La IA escaneó Bitcoin Core y encontró 3 vulnerabilidades. Los desarrolladores no las ocultaron: las corrigieron y las hicieron públicas.
De madrugada, hora de Pekín, el mantenedor Antoine Poinsot publicó 3 avisos de seguridad en la lista de correo para desarrolladores: 2 de gravedad media y 1 baja. Las cuatro versiones, de la 29.5 a la 32.1, incluyen las correcciones. Las tres vulnerabilidades fueron detectadas automáticamente por un modelo de lenguaje de Project Loupe, de Spiral, y se notificaron al equipo de seguridad solo después de que personas las verificaran.
La más grave: en Windows, macOS y BSD, un nodo malicioso puede enviar ciertos datos TCP urgentes y hacer que la memoria del nodo se agote, provocando que se bloquee. Los nodos Linux no se ven afectados.
Más que las vulnerabilidades, lo que merece atención es el cambio de criterio. Core ahora clasifica por separado las vulnerabilidades que «se pueden encontrar con una sola instrucción». Una vez corregidas, publica la nueva versión y las divulga, en vez de esperar a que las versiones antiguas dejen de recibir mantenimiento, como suele hacerse con las de gravedad media o alta. Si la IA puede encontrarlas, los atacantes también; no tiene sentido ocultarlas.
El mercado prácticamente ni se inmutó. El spot de Binance $BTC cotiza ahora en torno a 80,185, con una variación aproximada del -1,5 % en 24 h. Esa caída no tiene nada que ver con el parche.
Si tienes abierto BTCUSDT, apunta en el calendario la fecha de dentro de dos semanas: los otros 3 fallos anunciados junto con la versión 32.1 seguirán el proceso habitual y sus detalles se publicarán entonces. Si hay algo capaz de mover el precio, es más probable que esté en ese grupo.
#比特币Core发现三个漏洞 $BTC