¿Es posible que la frase semilla de una cartera de hardware comprada en una tienda física haya sido «escuchada» antes de abrir la caja? La policía de Singapur convirtió este tema en una advertencia pública.
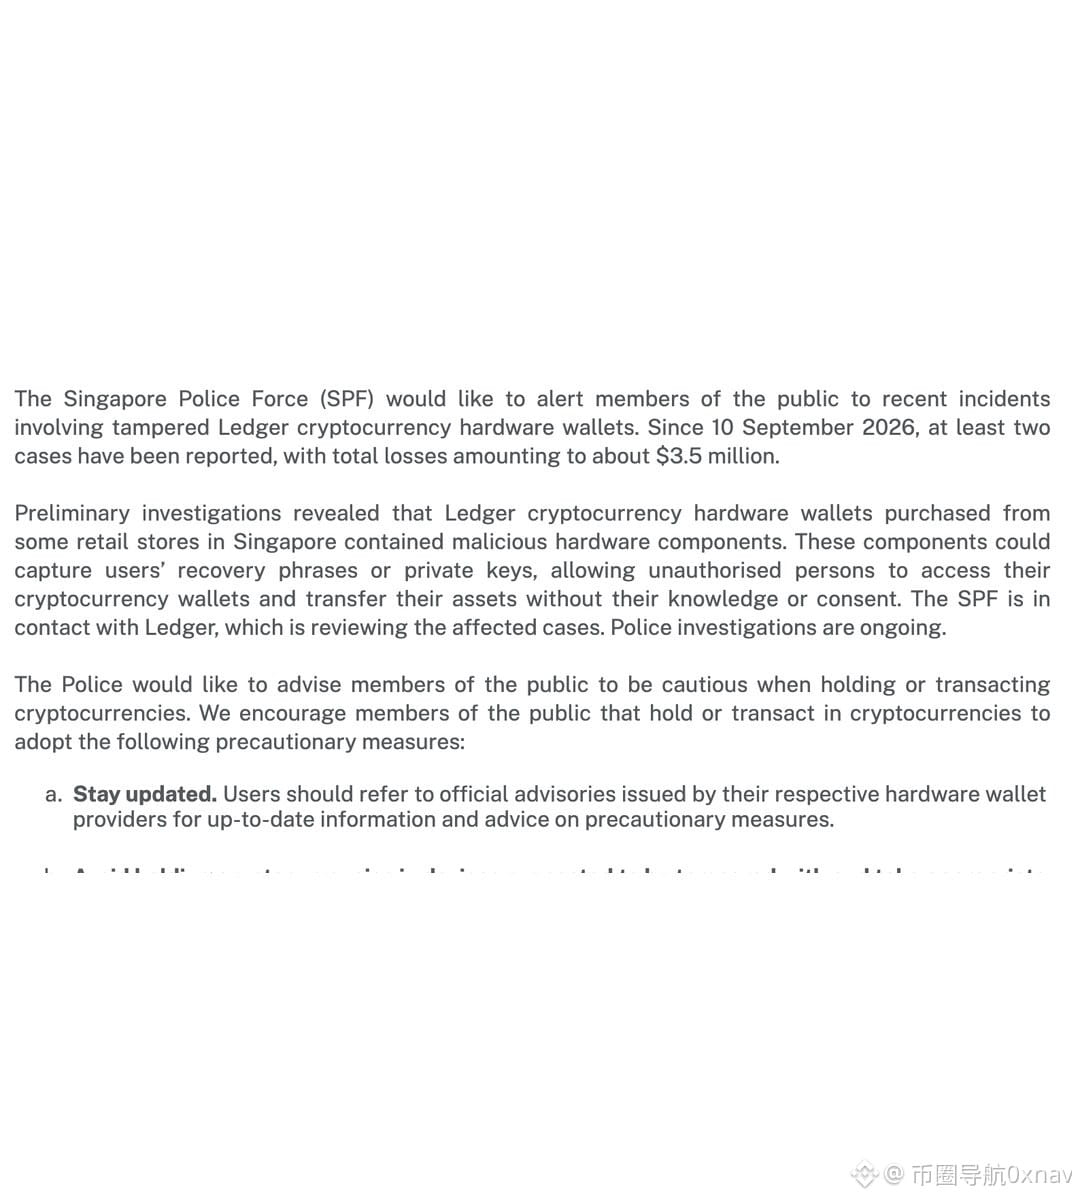
El 28 de octubre, la Fuerza de Policía de Singapur (SPF) emitió un comunicado: desde el 10 de septiembre de 2026, al menos dos casos implican carteras de hardware Ledger manipuladas, con pérdidas totales de unos 3,5 millones de dólares. La investigación preliminar indica que en algunos dispositivos comprados en tiendas minoristas de Singapur se habían insertado componentes de hardware maliciosos en el interior, capaces de interceptar la frase semilla o la clave privada cuando el usuario la introducía, y luego transferir los fondos sin que la persona afectada lo supiera.
几个对普通人真正要紧的点👇
🔹 Esto no es «un hacker remoto que vulneró el chip de Ledger»: tanto la postura oficial como la anterior de Ledger apuntan al eslabón de distribución: tras salir de fábrica, el producto auténtico fue abierto, modificado y reintroducido en el canal minorista. Por ahora, no es la narrativa principal que el chip o el sistema en sí hayan sido vulnerados
🔹 La SPF ya se ha puesto en contacto con Ledger, y la empresa está revisando los dispositivos involucrados; la investigación policial sigue en curso. Antes, Ledger ya había pedido a los distribuidores autorizados del sudeste asiático y Hong Kong que suspendieran las ventas, y había endurecido normas como no volver a poner a la venta los dispositivos devueltos
🔹 El consejo operativo de la policía para los poseedores de criptomonedas es muy concreto: no vuelvas a introducir la frase semilla en dispositivos sospechosos ni los sigas usando para transferencias; si crees que la frase semilla se ha filtrado, usa un dispositivo nuevo y verificado como limpio, genera de nuevo la frase semilla y transfiere allí el resto de tus activos; cualquiera que diga ser «servicio oficial de atención al cliente / policía / exchange» y pida tu frase semilla, considérelo estafador
🔹 La cifra de pérdidas proviene de las dos denuncias ya presentadas y no equivale al total del mercado; las estimaciones de una firma de análisis on-chain sobre el ataque de inserción en todo el sudeste asiático son más altas, pero se trata de otra metodología estadística; no la equipares directamente con estos 3,5 millones de la SPF
En pocas palabras: la cartera fría protege contra la extracción de datos en línea, pero no puede protegerte de «dónde la compraste». Comprar en la web oficial o en canales autorizados, verificar el embalaje al abrir la caja y generar la frase semilla solo bajo tu control: estas cosas importan más que obsesionarse con qué modelo es mejor.
¿Tu cartera de hardware la compraste directamente en la web oficial, o en el aeropuerto, una tienda de electrónica o mediante un revendedor? Cuéntalo en los comentarios👇
#新加坡警方警示Ledger硬件钱包被篡改 #BTC #ETH
El 28 de octubre, la Fuerza de Policía de Singapur (SPF) emitió un comunicado: desde el 10 de septiembre de 2026, al menos dos casos implican carteras de hardware Ledger manipuladas, con pérdidas totales de unos 3,5 millones de dólares. La investigación preliminar indica que en algunos dispositivos comprados en tiendas minoristas de Singapur se habían insertado componentes de hardware maliciosos en el interior, capaces de interceptar la frase semilla o la clave privada cuando el usuario la introducía, y luego transferir los fondos sin que la persona afectada lo supiera.
几个对普通人真正要紧的点👇
🔹 Esto no es «un hacker remoto que vulneró el chip de Ledger»: tanto la postura oficial como la anterior de Ledger apuntan al eslabón de distribución: tras salir de fábrica, el producto auténtico fue abierto, modificado y reintroducido en el canal minorista. Por ahora, no es la narrativa principal que el chip o el sistema en sí hayan sido vulnerados
🔹 La SPF ya se ha puesto en contacto con Ledger, y la empresa está revisando los dispositivos involucrados; la investigación policial sigue en curso. Antes, Ledger ya había pedido a los distribuidores autorizados del sudeste asiático y Hong Kong que suspendieran las ventas, y había endurecido normas como no volver a poner a la venta los dispositivos devueltos
🔹 El consejo operativo de la policía para los poseedores de criptomonedas es muy concreto: no vuelvas a introducir la frase semilla en dispositivos sospechosos ni los sigas usando para transferencias; si crees que la frase semilla se ha filtrado, usa un dispositivo nuevo y verificado como limpio, genera de nuevo la frase semilla y transfiere allí el resto de tus activos; cualquiera que diga ser «servicio oficial de atención al cliente / policía / exchange» y pida tu frase semilla, considérelo estafador
🔹 La cifra de pérdidas proviene de las dos denuncias ya presentadas y no equivale al total del mercado; las estimaciones de una firma de análisis on-chain sobre el ataque de inserción en todo el sudeste asiático son más altas, pero se trata de otra metodología estadística; no la equipares directamente con estos 3,5 millones de la SPF
En pocas palabras: la cartera fría protege contra la extracción de datos en línea, pero no puede protegerte de «dónde la compraste». Comprar en la web oficial o en canales autorizados, verificar el embalaje al abrir la caja y generar la frase semilla solo bajo tu control: estas cosas importan más que obsesionarse con qué modelo es mejor.
¿Tu cartera de hardware la compraste directamente en la web oficial, o en el aeropuerto, una tienda de electrónica o mediante un revendedor? Cuéntalo en los comentarios👇
#新加坡警方警示Ledger硬件钱包被篡改 #BTC #ETH