


El depósito en garantía de zkLink Nova en Ethereum quedó reducido a apenas 0,001 ETH el miércoles por un atacante que utilizó un relé público para enviar una raíz de lote falsa.
Blockaid, una empresa de seguridad, afirma que hasta ahora se han sustraído ETH y tokens ERC-20 por un valor aproximado de 786.000 dólares.
Blockaid señaló un ataque mediante un relé público a las 10:24 p. m., hora del Este
Blockaid informó del ataque en una publicación en X a las 10:24 p. m., hora del Este, el 28 de octubre. El atacante utilizó un relé público para inyectar una raíz falsa en Ethereum y luego completó retiros de ETH y tokens ERC-20 del depósito en garantía L1 de Nova hacia destinatarios de su elección.
“Hasta ahora se han drenado unos 786.000 dólares del depósito en garantía de ETH en L1 y del puente ERC-20. El ataque sigue en curso”, escribió Blockaid.
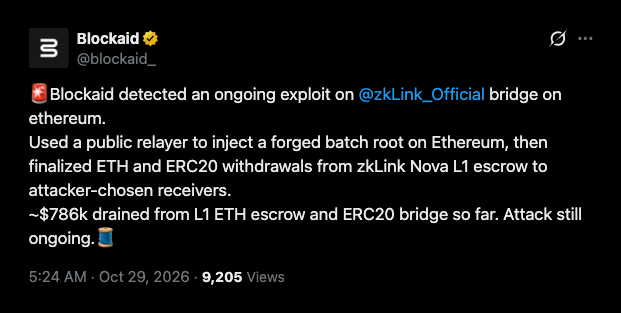 La alerta de explotación de Blockaid, publicada por @blockaid_ en X la noche del 28 de octubre, hora del este de EE. UU.
Nova recibe activos de Ethereum y sus redes de capa 2, y los agrupa. Cuando se realizan depósitos, estos permanecen en contratos de sus cadenas de origen y se acreditan en Nova a través de su puente canónico.
La raíz de lote es el valor hash que utiliza un puente para verificar mensajes; en este caso, los retiros que Nova aprobó. El diseño de liquidación de zkLink exige verificaciones de pruebas y comprobaciones de coherencia entre cadenas antes de finalizar un lote.
Luego, los retiros solo pueden realizarse después de que la raíz de lote llegue a las cadenas conectadas. En cambio, Blockaid afirma que la raíz falsificada se inyectó en Ethereum mediante un retransmisor público.
Se registró una nueva raíz de lote en la misma transacción que los retiros de ETH y tokens, justo antes de estos. Esto puede verse en los registros de transacciones del ataque.
Una transacción a las 6:21 p. m. envió 778.625,84 dólares a un destinatario
La transacción tuvo lugar el 28 de octubre a las 6:21 p. m., hora del este, unas horas antes de que Blockaid publicara la alerta. Retiró 22,43 ETH del depósito en garantía de Ethereum de Nova y 11 tokens ERC-20 de su puente de tokens, y los envió todos a la misma dirección.
En su hilo, Blockaid mencionó dos direcciones utilizadas por el hacker y señaló el puente ERC-20 como segundo contrato objetivo.
El lote más grande fue de 245,74 pufETH, que equivalían a unos 613.536 dólares según los precios de Etherscan. También se retiraron unos 18.113 USDC y 3.361 USDT.
Según los precios que muestra Etherscan, las transferencias suman 778.625,84 dólares. Esa cifra solo incluye una transacción, por lo que es difícil saber cuánto dinero se perdió en total.
Más tarde, Etherscan mostró que quedaban apenas unos 0,001 ETH en el depósito en garantía de ETH hackeado. Sin embargo, a las 10:29 p. m., hora del este, la bandera de pausa del depósito seguía sin activarse, así que no está claro si otros controles impidieron que se realizaran más retiros.
Unos datos de entrada falsificados afectaron a otro puente 11 días antes. Cryptopolitan informó que el 17 de octubre se utilizó un mensaje de acuñación falso para crear 10 millones de tokens CYS no autorizados a través del puente entre cadenas de Cysic.
El atacante de Cysic vendió 7,2 millones de los tokens. Usó su billetera para enviar unos 727.000 dólares a Ethereum antes de que el proyecto la incluyera en una lista negra.
En julio, salieron unos 7,54 millones de dólares del puente de Ethereum de Verus. Era la segunda vez que el puente perdía dinero. En mayo, se sustrajeron 11,58 millones de dólares por primera vez. Blockaid vinculó ambos ataques con el mismo contrato y la misma ruta de importación.
La explotación de mayo se debió a que faltaban unas 10 líneas de validación de Solidity en la función checkCCEValues del puente. El mismo tipo de error de validación provocó los ataques a Wormhole y Nomad en 2022.
Si estás leyendo esto, ya vas un paso por delante. Sigue así con nuestro boletín.