Aunque ejecutes un nodo en Linux, no descartes de golpe toda la alerta de vulnerabilidades.
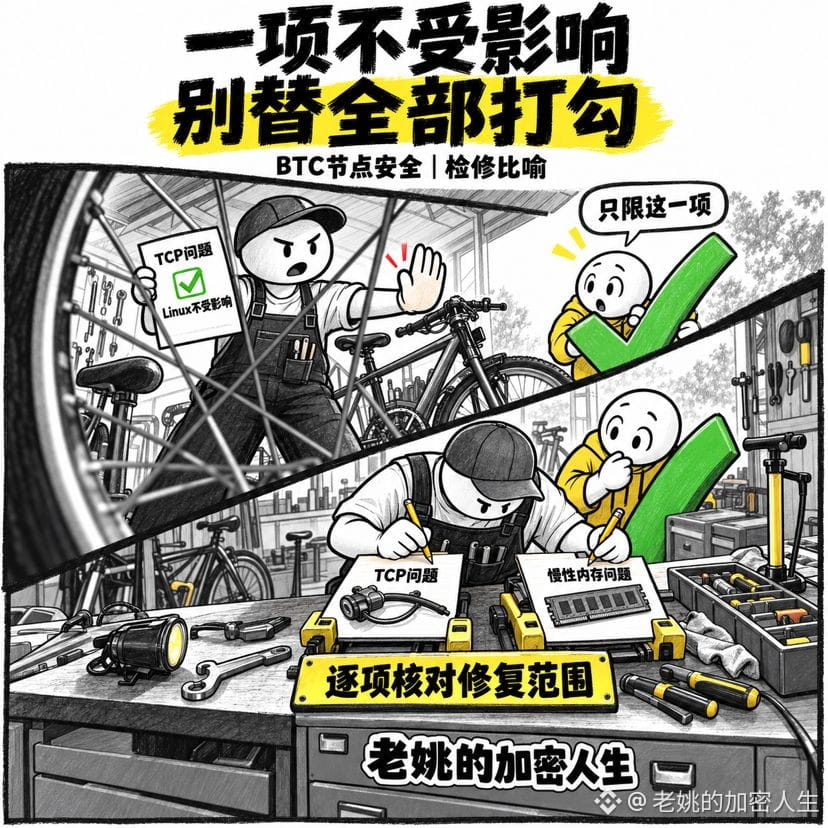
Esta tarde, al revisar temas de seguridad de $BTC, Lao Yao consultó el texto original publicado por Bitcoin Core el 28 de octubre: «Linux no está afectado» se refiere al agotamiento de memoria provocado por datos TCP urgentes, ya que este problema afecta a una ruta de procesamiento de red utilizada en plataformas distintas de Linux.
Otro aviso reveló un problema crónico de memoria: la cola seguía creciendo incluso después de pausar el envío. Además, enumeró por separado las versiones corregidas 29.5, 30.4, 31.2 y 32.1. No se puede aplicar directamente a este segundo problema la exención de sistemas indicada para el primero.
Comprobaré el sistema, la versión en ejecución y el alcance de las correcciones para cada vulnerabilidad concreta; no daré por seguro todo el nodo basándome solo en el nombre del sistema. La lista de comprobación de quienes operan nodos debería cotejarse punto por punto con los avisos.
Cuando ves «este sistema no está afectado», ¿sigues investigando a qué vulnerabilidad se refiere?
Solo refleja observaciones personales del mercado y no constituye asesoramiento de inversión.#比特币Core发布32.1版本提高节点连接上限