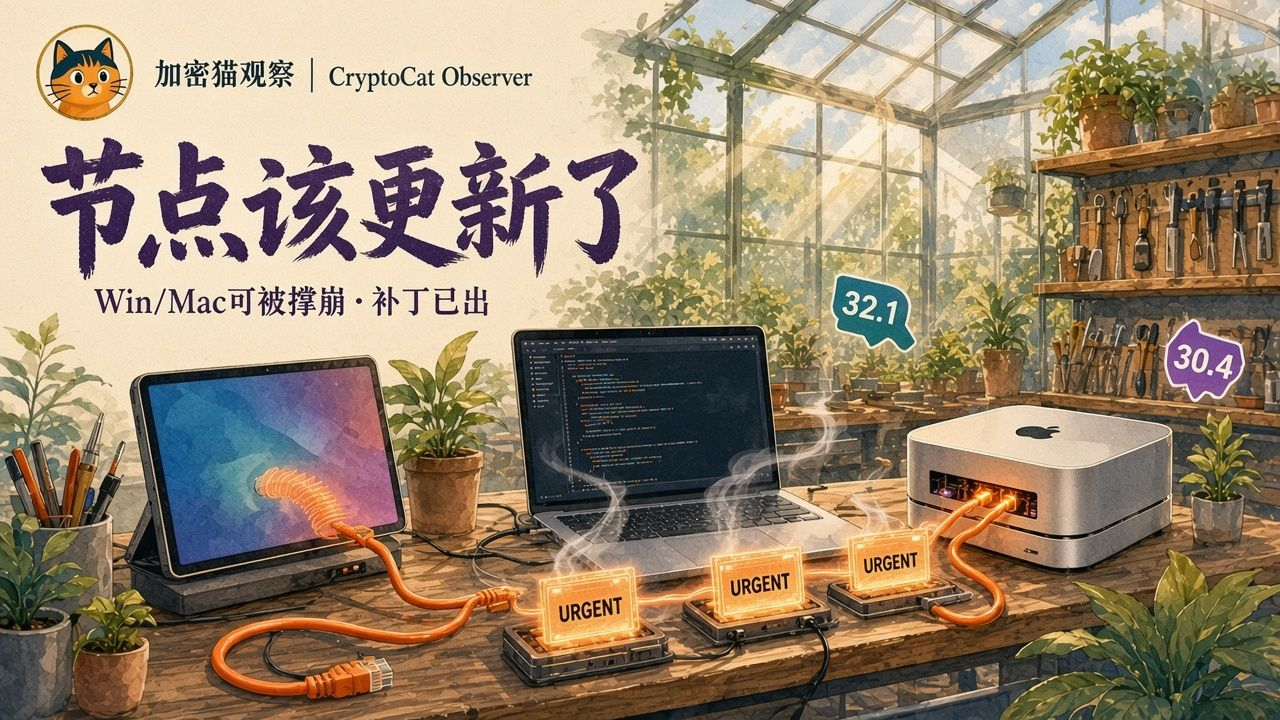
El 28 de octubre, Bitcoin Core hizo públicas tres vulnerabilidades de seguridad. La más llamativa, de gravedad media, permitía que un nodo malicioso ya conectado enviara «datos urgentes» TCP (también llamados datos fuera de banda) al equipo objetivo y siguiera consumiendo memoria hasta provocar el bloqueo de los nodos en Windows, macOS y BSD. En Linux se utiliza poll en lugar de select, así que este problema no afecta a esa plataforma.
Ese mismo día se divulgaron otras dos vulnerabilidades: una también de gravedad media, por la que las conexiones de pares suspendidas de versiones antiguas (anteriores a BIP31) hacían que la memoria aumentara lentamente, unos 2 MB por hora en las conexiones entrantes y unos 5 MB en las salientes; la otra, de gravedad baja, era un desbordamiento en un archivo undo. Según el equipo, las condiciones necesarias para explotarlo no son realistas y, en la práctica, no se puede llevar a cabo el ataque. Los parches ya están disponibles en las versiones 29.5, 30.4, 31.2 y 32.1: las dos últimas se publicaron alrededor del 27 de octubre y las dos primeras, el mismo día de la divulgación. A diferencia de lo que suele hacerse, esta vez no se asignó ningún CVE a las tres vulnerabilidades. Project Loupe, de Spiral, las detectó y Gregory Sanders las verificó manualmente.
Conviene aclararlo: que un nodo se bloquee no significa que roben los fondos, pero la verificación y el reenvío se detienen hasta que alguien lo reinicie. Quienes ejecuten un nodo completo, especialmente en Windows o macOS, deberían actualizar cuanto antes a la versión parcheada correspondiente. El mercado spot de Binance, $BTC , ronda ahora los 80.360 dólares; a corto plazo, el precio sigue oscilando en torno al nivel de los 80.000 dólares. Por ahora, conviene comprobar si los nodos ya tienen instalado el parche.
#BTC #安全 #节点 no constituye asesoramiento de inversión