


Los investigadores de Black Lotus Labs, de Lumen, revelaron que el grupo de hackers Volt Typhoon, vinculado a China, utilizó una red encubierta llamada Silent Train en cuatro campañas confirmadas que explotaron vulnerabilidades de día cero.
Los hackers atacaron plataformas que gestionan redes enteras, no solo computadoras individuales. Comprometer uno de estos sistemas podría darles acceso a redes de telecomunicaciones, defensa y otras infraestructuras críticas.
Los investigadores advirtieron:
«Los sistemas con un amplio alcance administrativo pueden convertirse en puertas de entrada de gran valor a toda una organización y a sus clientes».
Una red desechable creada para desaparecer
Silent Train fue diseñado para dejar pocos rastros. Sus operadores conectaban routers domésticos y de oficina comprometidos, dispositivos conectados y sistemas empresariales para llevar a cabo ataques. Una vez concluida una operación, cortaban esas conexiones y borraban las pruebas de su actividad. Las sesiones duraban, en promedio, unas cuatro horas.
Silent Train fue descubierto por primera vez en la segunda mitad de 2023. Su actividad aumentó después de que las autoridades desmantelaran, a principios de 2024, la anterior botnet KV de Volt Typhoon.
Black Lotus Labs envió miles de notificaciones a las víctimas a lo largo de tres años. Entre los sectores afectados por el grupo de hackers figuran las telecomunicaciones, la defensa, las comunicaciones por satélite, la energía, el transporte y los recursos hídricos. Mostraron especial interés en objetivos ubicados en Hawái, Texas y California.
Cuatro campañas, cinco CVE
Las cuatro campañas confirmadas de Silent Train tuvieron como objetivo software utilizado para gestionar redes enteras.
La primera afectó a Versa Director, donde CVE-2024-39717 permitía a atacantes con acceso privilegiado cargar archivos maliciosos. Versa divulgó la vulnerabilidad en agosto de 2024.
En 2025, los atacantes apuntaron a N-able N-central mediante dos vulnerabilidades, CVE-2025-8875 y CVE-2025-8876. Ambas requerían autenticación.
Las campañas de 2026 afectaron a dos plataformas de gestión SD-WAN. Cisco divulgó CVE-2026-20127 el 25 de febrero. Con una puntuación de 10,0, la vulnerabilidad permitía a los atacantes obtener privilegios administrativos sin autenticación. Arista divulgó otra vulnerabilidad con una puntuación de 10,0, CVE-2026-16812, que afectaba a VeloCloud Orchestrator, el 27 de julio.
Los cuatro proveedores publicaron correcciones. Sin embargo, Lumen observó que la explotación de la vulnerabilidad de Cisco continuó después de que se divulgara.
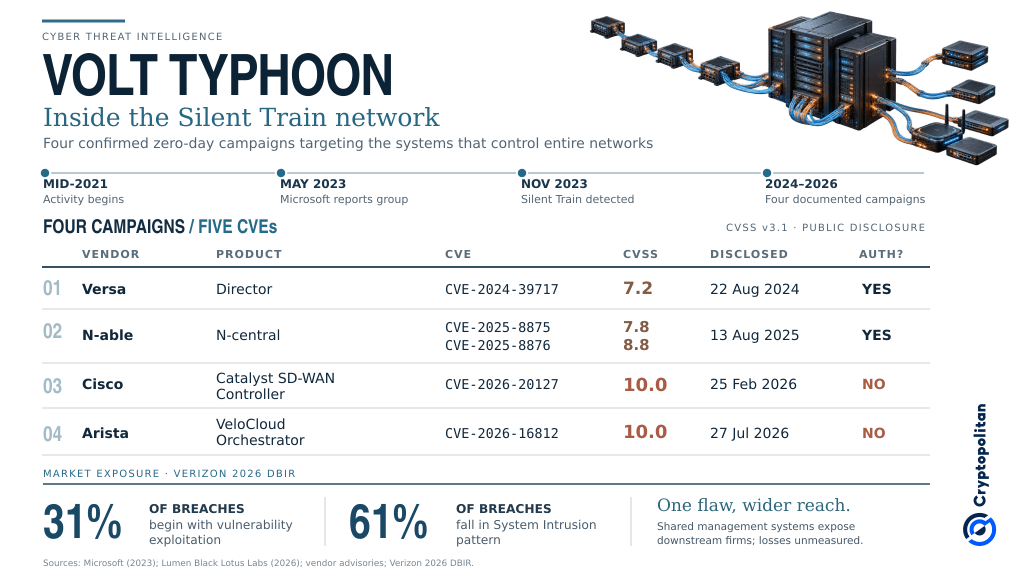 Silent Train de Volt Typhoon: cuatro campañas de día cero y riesgos para el mercado de la ciberseguridad
Por qué el acceso es el objetivo
Las actividades de Volt Typhoon se remontan al menos a mediados de 2021. Microsoft identificó públicamente al grupo en mayo de 2023 e informó de intrusiones en redes de infraestructura crítica de Guam y de los Estados Unidos continentales.
La preocupación va más allá del robo de información.
En un análisis de enero de 2026, el investigador del IISS John Bruce señaló:
La gran mayoría de las redes atacadas por Volt Typhoon ofrecían poco valor para la inteligencia extranjera del Gobierno chino.
Bruce señaló que el grupo recopilaba diagramas de redes y manuales operativos como prueba de que se preparaba para posibles interrupciones. Guam es especialmente sensible porque sus instalaciones militares serían importantes en un posible conflicto por Taiwán.
Estas siguen siendo evaluaciones de las intenciones del grupo, no pruebas de que se haya ordenado un ataque.
La concentración es el punto débil
El panorama general de la ciberseguridad ayuda a explicar el peligro.
El informe de Verizon de 2026, que abarca más de 31.000 incidentes, concluyó que la explotación de vulnerabilidades se había convertido en la principal vía de acceso a las organizaciones. Las intrusiones en sistemas representaron el 61 % de las brechas confirmadas.
Cuando los atacantes comprometen software que gestiona varias redes, los daños potenciales van más allá de una sola organización.
Las repercusiones financieras siguen siendo inciertas. El FMI ha advertido que los sistemas financieros interconectados afrontan crecientes riesgos cibernéticos. Sin embargo, no se ha atribuido directamente ninguna pérdida de mercado a Silent Train.
Por otra parte, Cryptopolitan informó de otra vulnerabilidad de VeloCloud explotada, CVE-2026-114625, con una puntuación de 9,9 y corregida el 22 de octubre. Es distinta de la vulnerabilidad que Lumen vinculó a Silent Train.
Si estás leyendo esto, ya vas un paso por delante. Sigue así con nuestro boletín.