


Los profesionales de la ciberseguridad están teniendo un mes brutal.
El llamado Octubre Negro aún no ha terminado y ya ha provocado varias decenas de ciberataques importantes y vulnerabilidades identificadas por IA en internet.
Cuando el 21 de octubre se descubrieron, con ayuda de herramientas de IA, vulnerabilidades críticas en PHP, el lenguaje de programación utilizado por alrededor del 70 % de los sitios web, y la Fundación PHP las divulgó, comenzó la carrera para parchear servidores en todo el mundo.
El proveedor de servicios en la nube Cloudflare informó de millones de intentos de explotar la vulnerabilidad tras su divulgación, después de miles de intentos en las horas previas.
Algunos países, como Francia y Finlandia, bloquearon temporalmente el acceso a ciertos sitios web, mientras que la Agencia de Seguridad Nacional de Estados Unidos (NSA) advirtió a las organizaciones que instalaran de inmediato los parches para corregir las vulnerabilidades o desconectaran los sistemas afectados.
«Estamos en el Armagedón de la seguridad», dijo Illia Polosukhin, fundador de NEAR. Jason Clinton, asesor jefe de seguridad de Anthropic, advirtió que «por mal que hayan ido las cosas en los últimos cuatro días, van a empeorar mucho antes de mejorar».
A los ciudadanos del Reino Unido incluso se les insta a «estar preparados» para emergencias, como fenómenos meteorológicos extremos o ciberataques, que podrían interrumpir el acceso a infraestructuras críticas como el agua, la electricidad o internet. Se ha ordenado a las instalaciones militares de Estados Unidos que se preparen para operar de forma independiente durante 90 días en el marco de la iniciativa FORTRESS.
Houston, ¿tenemos un problema?
Más allá de salir corriendo a acumular comida enlatada y walkie-talkies, ¿hay algo más que la gente común pueda hacer para reducir su exposición?
Entonces, ¿qué tan grave es realmente el Octubre Negro?
«Es muy grave. Parece que el resto de internet está despertando a la realidad que nosotros vivimos hace tres meses», cuenta a la revista Rob Hamilton, investigador de seguridad de Bitcoin que participa en el equipo rojo de Bitcoin.
El Gobierno del Reino Unido insta a los ciudadanos a estar preparados para una emergencia. Fuente: gov.uk
Durante la última semana, más o menos, la plataforma en la nube Railway reveló que un atacante había accedido a las credenciales de clientes y a sus claves de API y las había descifrado, aparentemente con el objetivo de atacar a proveedores de IA.
Quest Diagnostics, gigante de los análisis médicos, confirmó una filtración de datos privados de salud de pacientes, mientras que se descubrió que la empresa india de seguridad eMudhra tenía ocho autoridades de certificación digital con claves débiles que podrían haber permitido a los atacantes hacerse pasar por sitios web de confianza. Además, GitHub, plataforma de alojamiento de código, sufrió una interrupción grave del servicio que puso de relieve cuánto depende el mundo del software de la infraestructura compartida.
Austin Devers, director sénior de seguridad de GitHub, afirma que incidentes como este son «un claro recordatorio de que la fiabilidad requiere un trabajo constante», porque el desarrollo moderno está «muy conectado».
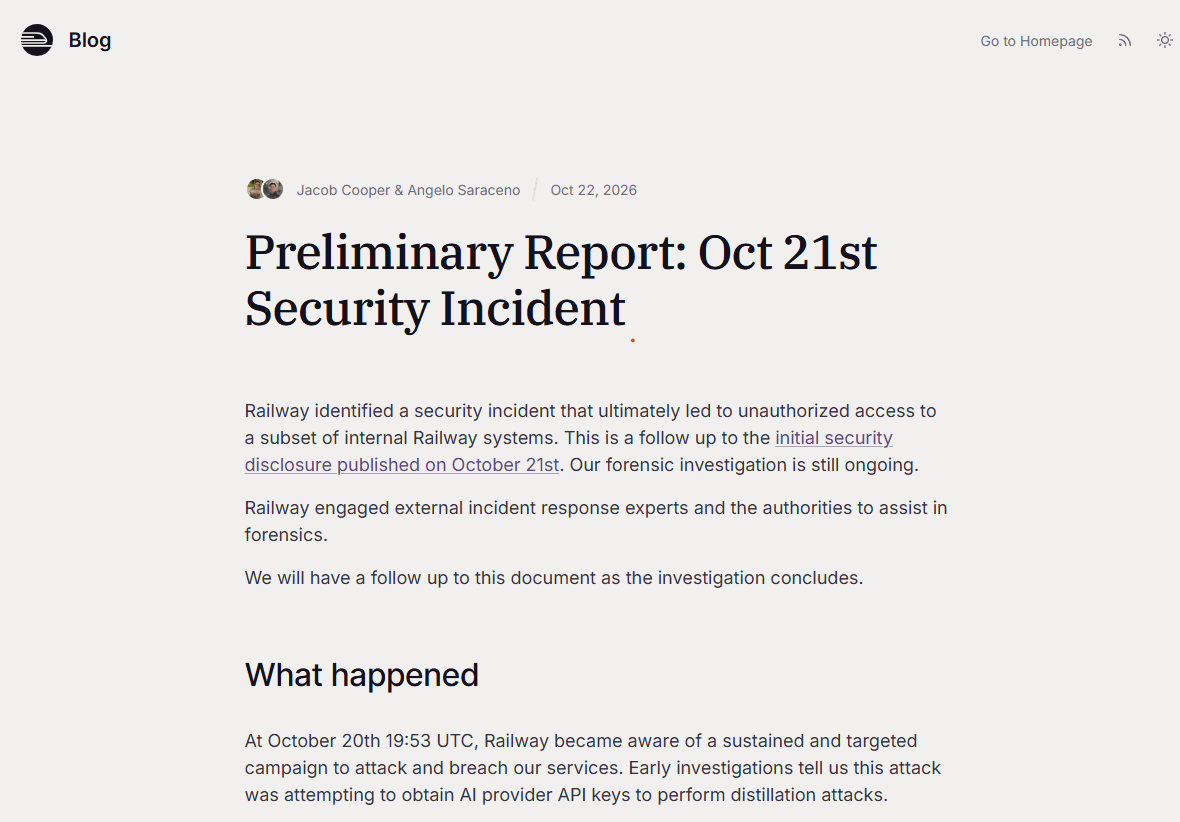
Incidente de seguridad de Railway. Fuente: Railway
Jonathan Riss, analista de inteligencia de código abierto (OSINT) y de blockchain en la firma de seguridad blockchain CertiK, cuenta a la revista:
«Lo que más nos preocupa es que una sola vulnerabilidad en una infraestructura compartida pueda exponer simultáneamente a muchas organizaciones».
Por desgracia, añade, la capacidad de la IA para encontrar vulnerabilidades no está a la altura de su capacidad para solucionarlas:
«Encontrar vulnerabilidades más rápido no nos da automáticamente la capacidad de resolverlas más rápido».
Por qué es probable que las cosas empeoren
Una de las razones por las que el problema empeora es que la IA ha cambiado la economía de la ciberseguridad.
Lo que antes requería recursos de un Estado nación y hackers sofisticados ahora puede hacerlo un adolescente desde algún sótano.
Matt Shumer, emprendedor e inversor en IA, dijo que la IA permite a usuarios sin conocimientos técnicos encontrar puntos débiles y aprovecharlos, mientras los defensores «corren para seguirles el ritmo».
«Cada punto débil sigue teniendo que corregirse, probarse e instalarse en millones de sistemas administrados por personas que ya están al límite de sus posibilidades».
Devers afirma que las herramientas de seguridad asistidas por IA están reduciendo «drásticamente» las barreras para «descubrir fallos complejos y profundamente arraigados en bases de código de uso generalizado».
¿Qué puede hacer realmente la gente común?
Hay algunas medidas prácticas que la gente común puede tomar para navegar por internet de forma más segura durante este periodo de inestabilidad.
Internet está bajo ataque. Fuente: Matt Shumer
Shumer recomienda evitar los sitios que no conozcas y, definitivamente, no introducir contraseñas ni números de tarjeta en sitios desconocidos «hasta que pase todo esto», ya que es menos probable que los sitios pequeños «hayan instalado los parches».
Elimina las aplicaciones que no uses y desconecta los dispositivos inteligentes que no necesites. Guarda algo de efectivo en casa y suficientes alimentos para unos días, «si quieres ser especialmente precavido».
Devers afirma que la mejor defensa consiste en «proteger los puntos de acceso personales y reducir al mínimo la huella digital general». Activa la autenticación multifactor (MFA) en todas tus cuentas, idealmente con una aplicación de autenticación o una llave de seguridad de hardware en lugar de mensajes de texto.
«Esto funciona como un interruptor automático e impide que los hackers inicien sesión en tu cuenta, incluso si el software subyacente está comprometido».
Tampoco reutilices contraseñas, dice. «Crea contraseñas seguras y únicas para cada sitio, y desconecta periódicamente los permisos de aplicaciones antiguas o las conexiones de terceros que ya no uses». Mantén tus dispositivos y navegadores web actualizados automáticamente:
«Mientras los equipos de las plataformas trabajan para solucionar los problemas de seguridad en la nube desde el backend, mantener tus dispositivos seguros impide que los hackers usen tu hardware personal como puerta trasera para acceder a tus cuentas».
Autocustodia o no autocustodia: esa es la cuestión
Aunque el alarmante aumento de los incidentes de seguridad ha llevado a algunos titulares de criptomonedas a plantearse alternativas y a ciertos expertos a desaconsejar la autocustodia, otros, como el defensor de Bitcoin y director de seguridad de Casa, Jameson Lopp, recuerdan a los usuarios que renunciar a ella acaba con todo el propósito.
«Solo puedes beneficiarte de las propiedades únicas de Bitcoin si tienes tus propias claves. [...] Renunciar a tus claves no hace que el riesgo desaparezca, dice. Traslada el riesgo a un lugar que no puedes ver ni controlar».
Riss recomienda separar las pequeñas cantidades que piensas usar en una billetera activa de los fondos que guardarás a largo plazo en una billetera de hardware, y «leer realmente lo que estás firmando en vez de aprobarlo a ciegas».
Aunque estas precauciones pueden reducir tu vulnerabilidad a los ataques, los usuarios comunes solo pueden protegerse de los problemas locales y tienen poca capacidad para influir en problemas más amplios.
Puedes «reducir el radio de impacto», dice, «pero no impedir que se comprometa la infraestructura».
Así que, aunque los usuarios pueden mejorar su higiene digital, en última instancia, «la carga estructural recae en las plataformas y los proveedores».
Revista: Estafador pierde 4,8 millones de dólares guardados en dispositivos Ledger manipulados: Asia Express