

RESUMEN EJECUTIVO Y PANORAMA DE AMENAZAS
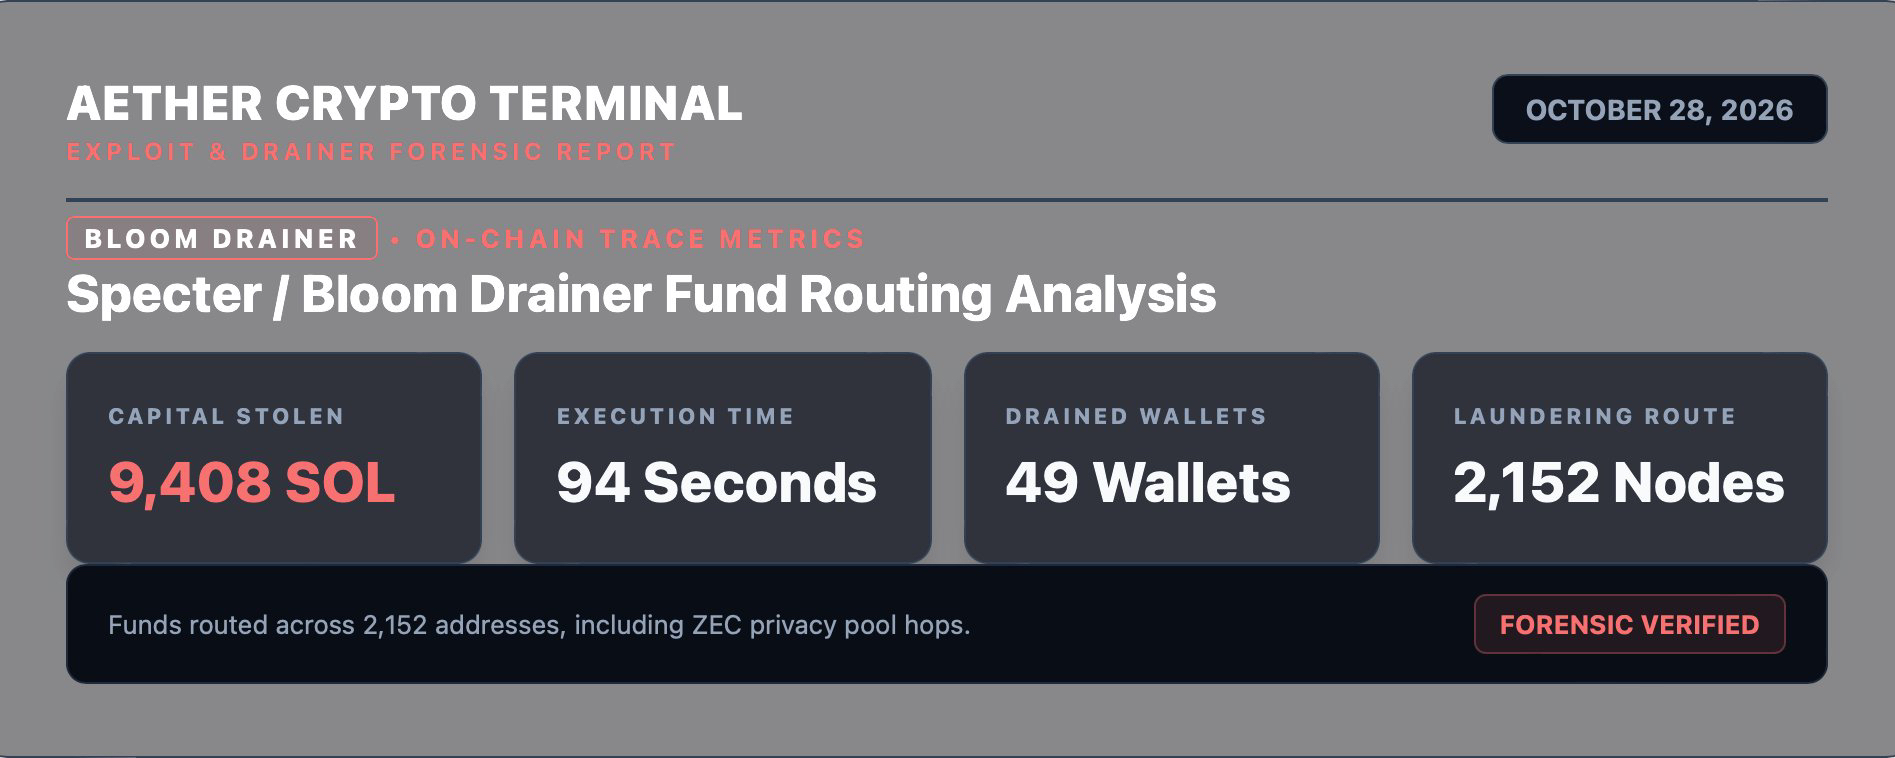
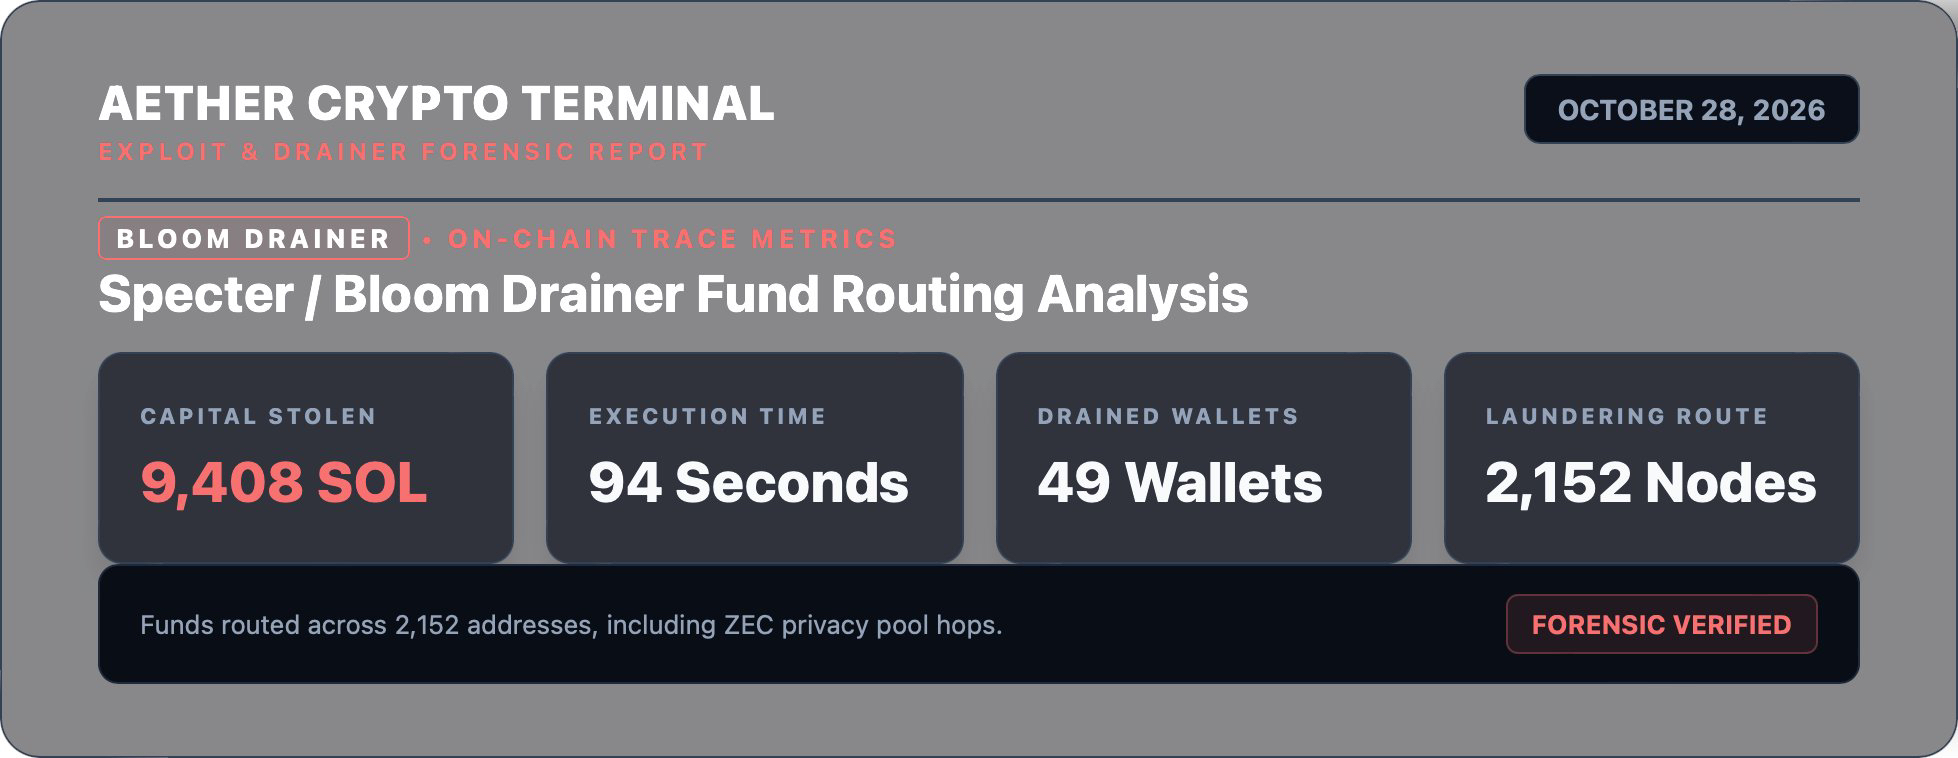
La Mesa de Inteligencia On-Chain de Aether monitoreó un exploit automatizado dirigido a usuarios de Bloom Trading (BloomBot), una aplicación de trading automatizado ampliamente utilizada en Solana ($SOL ). El atacante comprometió 49 billeteras asignadas a 9 cuentas de trading de gran volumen y sustrajo 9.408 SOL (≈1.000.000 USD). El actor de amenazas ejecutó un script automatizado de blanqueo de capitales que fragmentó los fondos entre 2.152 direcciones distintas, puentes entre cadenas y el pool protegido Sapling de Zcash ($ZEC ) pool protegido Sapling
PERFIL DE LOS ACTIVOS EXFILTRADOS Y CAPITAL OBJETIVO
El análisis forense demuestra que la selección de activos fue deliberada. El atacante apuntó exclusivamente a SOL nativo y dejó intactos los saldos de stablecoins y los tokens SPL en esas mismas billeteras comprometidas.
3. VELOCIDAD DEL ATAQUE Y BARRIDO CRONOLÓGICO
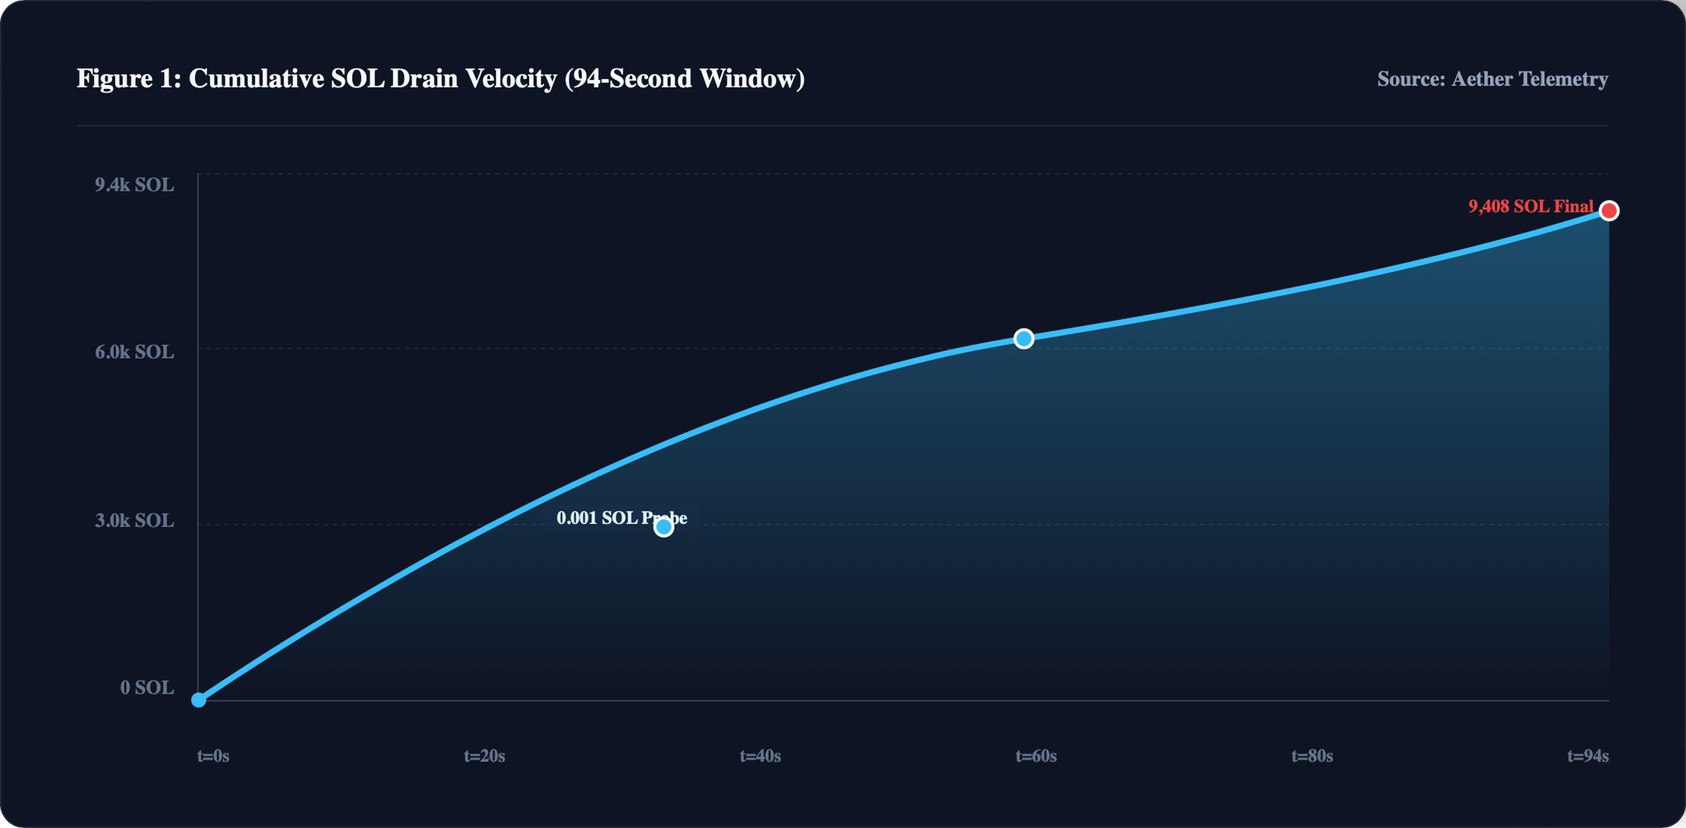
El exploit se ejecutó mediante un único barrido coordinado de scripts que duró exactamente 94 segundos. Antes de iniciar la transferencia del saldo principal, el script envió una transacción de prueba de 0,001 $ en SOL por cada grupo de billeteras para confirmar la autoridad de firma. Tras la confirmación, el bucle principal vació las cuentas en orden descendente de valor para maximizar la recuperación de capital antes de que pudieran llevarse a cabo medidas de mitigación.
INDICADORES DE COMPROMISO DE CLAVES EN LA CADENA
La selección de objetivos proporcionó información clave sobre el vector del exploit. Varias cuentas vaciadas pertenecían a operadores que habían dejado de usar Bloom meses antes, incluidas cuentas inactivas desde principios de 2025. Este patrón confirma que no se secuestraron sesiones de usuario activas; más bien, se exfiltraron sin conexión datos históricos almacenados en bases de datos o bóvedas de gestión de claves en la nube.
ARQUITECTURA DE BLANQUEO Y ASIGNACIÓN DE NODOS
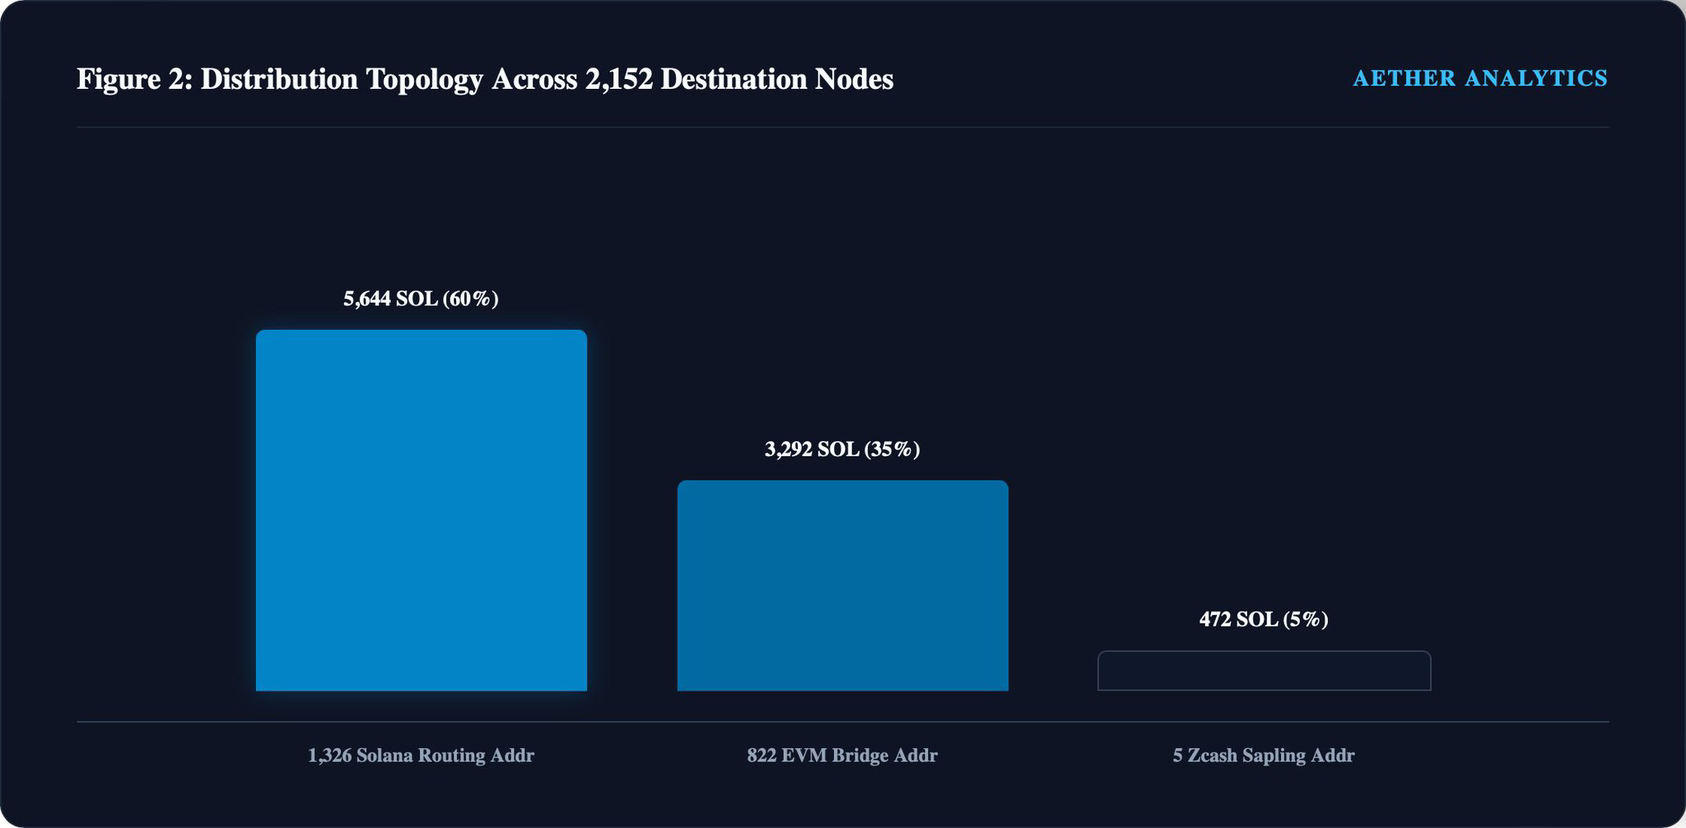
Tras la exfiltración a la billetera de recopilación principal 7kY8qx...p8BQ, el capital robado se dividió mediante un sistema automatizado de distribución que abarcó 2.152 nodos objetivo en tres sectores funcionales.
MECANISMOS DE DISTRIBUCIÓN POR SECTOR
• Capa de enrutamiento de Solana (1.326 direcciones): Se utilizaron scripts automatizados de división y combinación para interrumpir el seguimiento continuo de las transacciones.
• Capa de puente entre cadenas de EVM (822 direcciones): Se convirtió SOL mediante protocolos entre cadenas hacia #Ethereum #ARBİTRUM , y #bnb destinos de cadena.
Capa de privacidad de Zcash (5 direcciones): Se transfirió capital a Zcash, depositando al menos 26,099 ZEC en pools protegidos de Sapling.
OFUSCACIÓN DE CONOCIMIENTO CERO DE ZCASH SAPLING
El elemento más sofisticado de la estrategia posterior al exploit fue la conversión a Zcash y la incorporación de los fondos al pool protegido de Sapling.
Análisis técnico: ofuscación del pool de Sapling
El pool de Sapling aprovecha zk-SNARK (argumentos sucintos no interactivos de conocimiento cero) para construir transacciones protegidas. Mientras que las direcciones transparentes (direcciones t) dejan visibles las entradas y salidas en la cadena, las direcciones protegidas de Sapling (direcciones z) cifran los valores de las transacciones, las identidades de los remitentes y las direcciones de los destinatarios. Al depositar 26,099 ZEC en Sapling, el atacante interrumpió la posibilidad de vincular públicamente las transacciones, impidiendo que los sistemas de vigilancia externos rastrearan los destinos de los retiros posteriores sin claves privadas de visualización.
RECOMENDACIONES ESTRATÉGICAS DE SEGURIDAD PARA OPERADORES DE BOTS
El exploit de Bloom pone de relieve los riesgos estructurales de los bots de trading con custodia en servidores. Aether Desk describe los requisitos arquitectónicos clave para las futuras herramientas de trading algorítmico:
Eliminar el almacenamiento de claves completas:
Dejar de almacenar claves privadas maestras en bases de datos de servidores. Implementar claves de sesión de Solana con límites estrictos de gasto y temporizadores de caducidad automática.
Aislar el capital operativo:
Limitar estrictamente los saldos de las billeteras de los bots de trading activos a los mínimos operativos necesarios. Mantener las reservas principales en hardware de almacenamiento en frío aislado.
CONCLUSIÓN Y ESTADO DE LA REMEDIACIÓN
La dirección de Bloom Trading ha desconectado los servicios de backend comprometidos, corregido las vulnerabilidades de los módulos internos y prometido reembolsar íntegramente el 100 % de las pérdidas a los operadores afectados. Aether Terminal seguirá supervisando los nodos de destino no protegidos en las capas de enrutamiento de EVM y Solana.
¿Por qué $EVAA quieren saber los de pumping? Manténganse al tanto