X100 pierde 6 millones de dólares tras una explotación de fallas en la gobernanza y los préstamos flash
Una vulnerabilidad en el sistema de gobernanza de X100 provocó pérdidas de 6 millones de dólares después de que un atacante utilizara un préstamo flash para manipular una votación del protocolo y sustraer fondos.
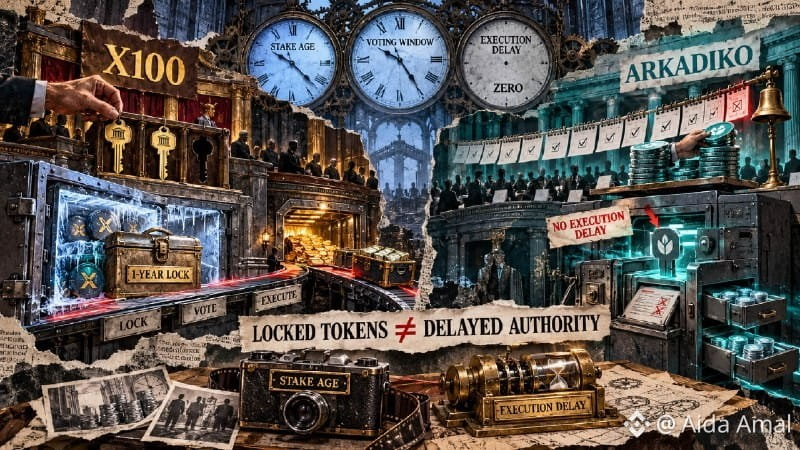
El ataque combinó dos debilidades: el atacante devolvió el préstamo flash con los fondos robados mientras mantenía bloqueada su posición en staking, y la votación de gobernanza aceptó compras de tokens realizadas después de su inicio, lo que le permitió adquirir poder de voto durante el proceso y sacar adelante una propuesta maliciosa.
El incidente pone de relieve un riesgo recurrente en el diseño de la gobernanza DeFi: la sincronización de las instantáneas y la disponibilidad de los préstamos flash pueden combinarse para perpetrar ataques. Los protocolos que permiten que las compras tardías de tokens cuenten para votaciones en curso siguen siendo especialmente vulnerables a este tipo de ataque.