


La filtración de datos de Coinbase ha reavivado las dudas sobre la seguridad de las criptomonedas, pero el incidente plantea una pregunta más amplia que si los usuarios deberían confiar en los exchanges centralizados. Un incidente en Amplitude, proveedor de análisis, expuso información de contacto perteneciente a un pequeño subconjunto de clientes de Coinbase.
Coinbase describió al grupo afectado como un «pequeño subconjunto» de clientes, pero no ha confirmado públicamente el número exacto de víctimas. Aun así, la exposición podría generar oportunidades para ataques de phishing dirigidos y de ingeniería social. Los delincuentes podrían usar datos auténticos de clientes para hacer que alertas de seguridad fraudulentas, llamadas de soporte y solicitudes de verificación de cuentas parezcan legítimas.
 ALERTA DE FILTRACIÓN DE DATOS: la información de contacto de clientes de Coinbase quedó expuesta en un incidente de seguridad del proveedor de análisis Amplitude.
Supuestamente, unos hackers accedieron a la información de contacto de más de 70.000 usuarios de Coinbase.
Coinbase confirma que no hay pruebas de acceso no autorizado… pic.twitter.com/teinDjUk9H
— Coin Bureau (@coinbureau) 28 de octubre de 2026
Coinbase también sufrió un incidente de seguridad independiente en mayo de 2025, cuando unos delincuentes sobornaron a personal de soporte en el extranjero para obtener información de clientes. La empresa estimó que los posibles costos de reembolso y reparación podían alcanzar los 400 millones de dólares.
Los incidentes involucraron métodos distintos, según lo informado, pero ambos ponen de relieve la importancia de restringir el acceso a los datos de clientes y examinar minuciosamente las relaciones con terceros.
El incidente ocurre mientras Ledger, fabricante de billeteras de hardware, enfrenta un escrutinio tras una exposición de datos de clientes y un ataque independiente con implantes de hardware. En conjunto, estos casos muestran que los usuarios de criptomonedas afrontan riesgos incluso cuando sus claves privadas permanecen protegidas.
Ledger demuestra por qué las billeteras de hardware no pueden eliminar todos los riesgos
Ledger es otro ejemplo de cómo las amenazas a la seguridad van más allá del almacenamiento de claves privadas. En enero de 2026, una filtración que involucró al procesador de pagos Global-e expuso nombres e información de contacto asociados a clientes de Ledger. Cubrimos el incidente en «Ledger sufre otra filtración de datos: quedan expuestos nombres y datos de contacto de clientes».
El incidente no demostró que las billeteras de Ledger o sus claves privadas hubieran sido vulneradas. Sin embargo, los datos expuestos de los clientes pueden ayudar a los delincuentes a identificar a los propietarios de billeteras de hardware y diseñar campañas de phishing convincentes.
 ÚLTIMA HORA: Ledger confirmó la presencia de un implante de hardware no autorizado en una billetera vendida a través de su revendedor oficial CryptoBilis.
El ataque a la cadena de suministro ha vaciado 311 billeteras, con pérdidas de 92,9 millones de dólares.
CryptoBilis ha dejado de vender todas las billeteras de hardware (también Trezor, Tangem y SafePal). pic.twitter.com/udS7NLwI0V
— International Cyber Digest (@IntCyberDigest) 10 de octubre de 2026
Más recientemente, Ledger confirmó que los dispositivos vendidos a través del revendedor del sudeste asiático CryptoBilis contenían implantes de hardware no autorizados. El equipo de seguridad de Ledger afirmó que los implantes capturaban las frases de recuperación que se mostraban durante la configuración del dispositivo y las transmitían a través de LTE.
La empresa no ha verificado el total de las pérdidas ni el número de usuarios afectados. Su investigación tampoco encontró indicios de que se hubiera vulnerado la infraestructura propia de Ledger.
Estos incidentes ilustran dos riesgos: la exposición de datos de clientes y la manipulación de la cadena de suministro. Una billetera de hardware puede proteger las claves privadas frente a ataques remotos, pero esa protección depende de la integridad del dispositivo y de su canal de distribución.
Descubre: las mejores preventas de tokens
¿Deberías desconfiar de las criptomonedas tras la filtración de datos de Coinbase? ¿Se enfrentan los bancos a riesgos de seguridad similares?
Las criptomonedas no son las únicas que lidian con filtraciones de datos y vulnerabilidades de terceros. Los bancos tradicionales han sufrido incidentes de filtración de datos muy similares al de Coinbase, pero esos fallos no invalidan automáticamente el sistema bancario.
En abril de 2025, un ataque de ransomware afectó a Toppan Next Tech, un proveedor de servicios de impresión que presta servicio a DBS y Bank of China en Singapur. El incidente pudo haber expuesto información de 8.200 clientes de DBS y 3.000 de Bank of China.
La información expuesta incluía nombres, direcciones y ciertos datos relacionados con las cuentas. Según Reuters, ambos bancos afirmaron que sus sistemas internos no habían sido vulnerados y que los fondos de los clientes seguían a salvo.
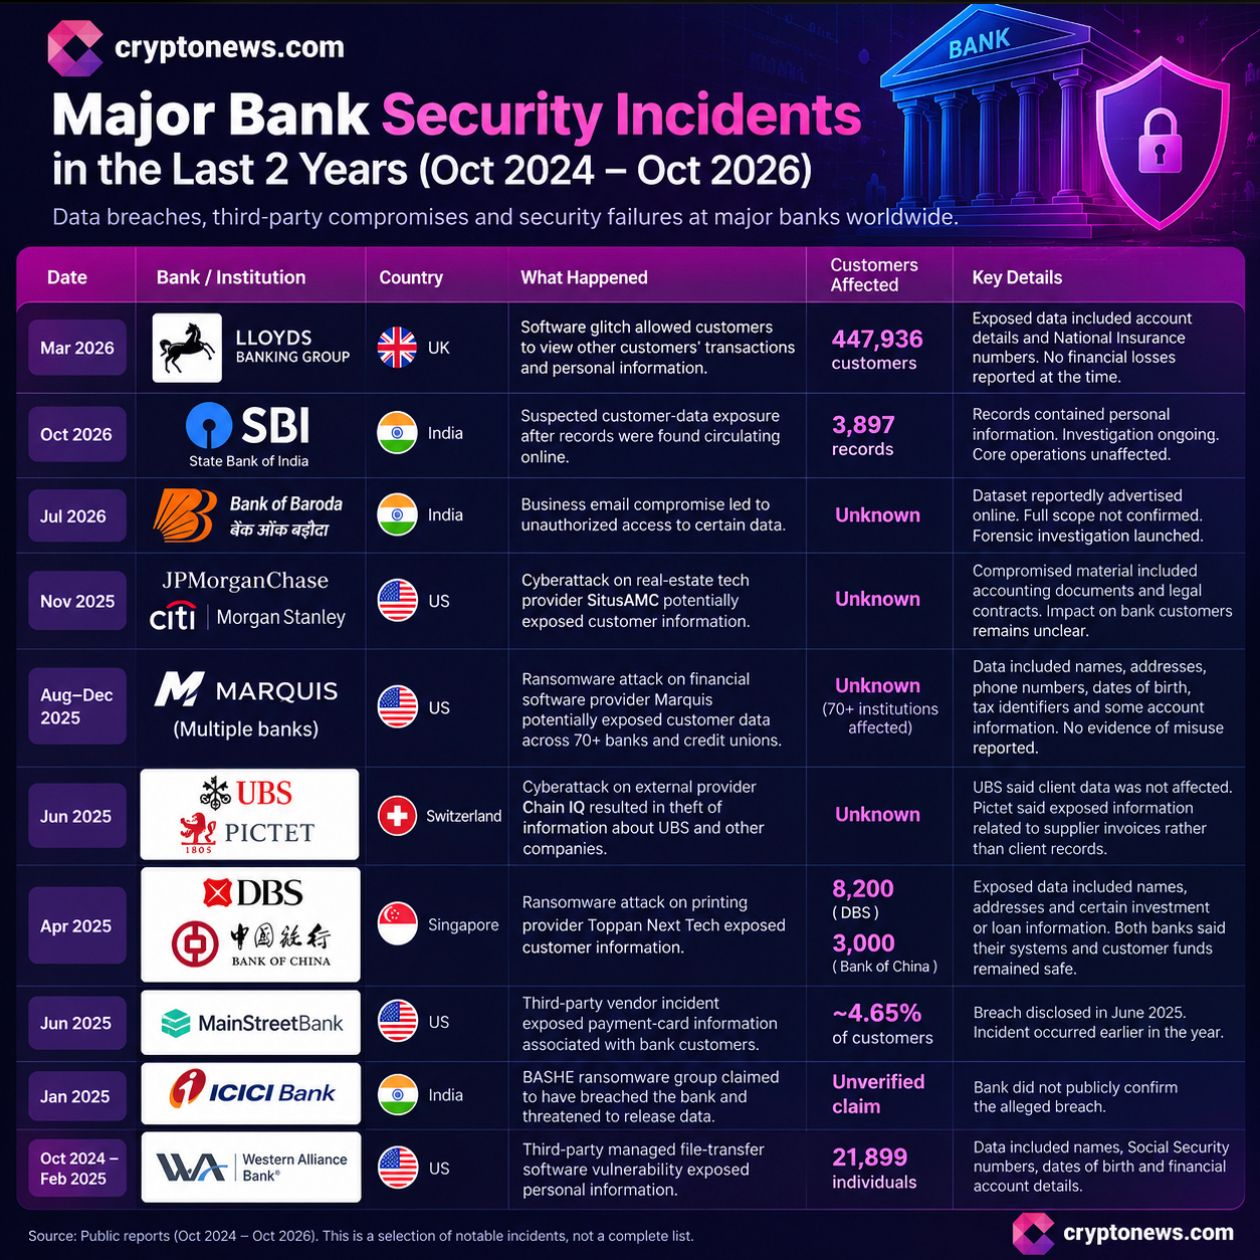
Otro incidente afectó a Lloyds Banking Group en marzo de 2026. Un defecto de software permitió que los clientes que usaban las aplicaciones de Lloyds, Halifax y Bank of Scotland vieran transacciones de otros clientes. Es posible que hasta 447.936 clientes se hayan visto afectados.
El banco afirmó que no había identificado pérdidas económicas derivadas del incidente. Aun así, este expuso información confidencial y provocó un examen parlamentario.
Estos casos muestran que los bancos también sufren fallos relacionados con proveedores, software y datos de clientes. Su tamaño no los hace inmunes a los ataques, y no hay pruebas suficientes para concluir que las filtraciones bancarias reciben menos atención simplemente porque el sector es más grande.
La seguridad cripto debe ir más allá del debate sobre la custodia
Esta filtración de datos de Coinbase no demuestra que los exchanges centralizados sean intrínsecamente inseguros, del mismo modo que los incidentes de Ledger no significan que las billeteras de hardware carezcan de valor.
La autocustodia reduce la dependencia de los exchanges para proteger las claves privadas. Las plataformas centralizadas pueden ofrecer supervisión de cuentas, detección de fraudes y procedimientos de recuperación. Ninguno de los dos modelos evita automáticamente las filtraciones de datos, el phishing o la vulneración de dispositivos.
La seguridad debe abarcar todo el ecosistema, incluidas las bases de datos de clientes, los proveedores externos, los controles de acceso de los empleados, la fabricación de dispositivos y su distribución.
Las empresas cripto necesitan una supervisión más estricta de sus proveedores, acceso restringido a la información confidencial e informes transparentes sobre incidentes. Los fabricantes de billeteras de hardware deben examinar minuciosamente a los revendedores y reforzar los procesos de verificación de los dispositivos.
Los usuarios también deben protegerse. La autenticación robusta, los canales de compra confiables y la cautela ante mensajes de soporte no solicitados pueden reducir la exposición. Nunca se deben revelar las frases de recuperación a nadie que afirme ofrecer atención al cliente.
En definitiva, la filtración de datos de Coinbase pone de manifiesto un problema que va más allá de un solo exchange. La seguridad no es una competencia entre la autocustodia y las plataformas centralizadas. Es una responsabilidad compartida entre todas las empresas, los proveedores de servicios y los usuarios que participan en la protección de los activos digitales.
Descubre: las preventas cripto de este cuarto trimestre de 2026
La publicación «La filtración de datos de Coinbase demuestra por qué la seguridad cripto va más allá de la autocustodia» apareció primero en Cryptonews.