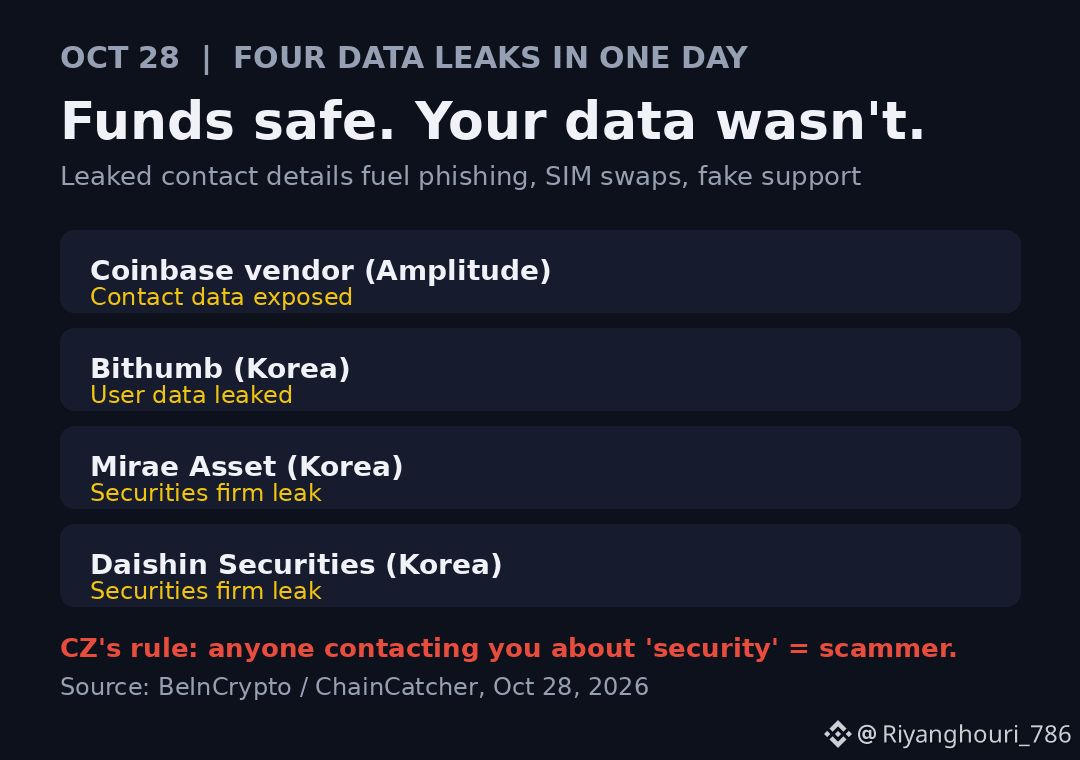
Cuatro filtraciones de datos distintas en un solo día, y ninguna afectó los fondos de nadie; precisamente por eso son peligrosas.
El fundador de Binance, CZ, lo señaló hoy: Amplitude, proveedor de Coinbase, expuso los datos de contacto de algunos usuarios; Bithumb filtró datos de usuarios en Corea, y dos firmas de valores coreanas, Mirae Asset y Daishin, también informaron de filtraciones ese mismo día. No robaron monedas en ninguno de los casos. Pero ahora los nombres, correos electrónicos, números de teléfono y direcciones están en manos de estafadores, y son la materia prima para el phishing, el intercambio fraudulento de SIM y las estafas de falsos agentes de soporte.
Mi opinión: este es el tipo de ataque que la mayoría de los traders sigue subestimando. Una billetera de hardware no te sirve de nada si le entregas tu frase semilla a un «agente de soporte» que ya conoce tu nombre, tu saldo y tu última operación. El consejo de CZ es sencillo y, en mi opinión, el mejor: usa un alias de correo electrónico distinto para cada plataforma de intercambio, así una filtración te indica exactamente qué servicio perdió tus datos; y deja de usar la autenticación de dos factores por SMS (2FA) y pásate a una aplicación de autenticación o a una llave de seguridad, porque los números de teléfono filtrados son la puerta de entrada para los intercambios fraudulentos de SIM.
La regla que repetiré a cualquiera que quiera escucharme: si alguien se pone en contacto contigo por un problema de seguridad o un reembolso, considéralo un estafador, aunque conozca tus datos. El soporte legítimo nunca se mete en tus mensajes directos para pedirte que soluciones algo.
¿Alguna vez recibiste un mensaje de phishing que parecía saber sospechosamente mucho sobre ti? ¿Qué te hizo sospechar? $BNB