Incluso cuando una billetera de criptomonedas cuenta con funciones de seguridad muy sólidas, un solo error humano puede provocar la pérdida de millones.
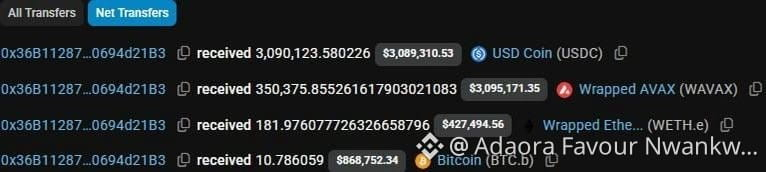
Hace poco vimos un desafortunado ejemplo de ello cuando un usuario de una billetera multifirma fue víctima de una estafa de ingeniería social, lo que ocasionó una pérdida total de 7,4 millones de dólares. El incidente ocurrió después de que la persona atacada aprobara por error 2 de las 7 solicitudes de retiro. Al conceder estas autorizaciones, la víctima proporcionó, sin saberlo, al actor malicioso los permisos exactos necesarios para gastar sus ETH, BTC y USDT.
Inmediatamente después de esas aprobaciones, el atacante robó 7 millones de dólares directamente de la billetera de la víctima.